NIS2 schreibt keine Cyber-Versicherung vor – weder in Deutschland noch in anderen EU-Mitgliedstaaten. Eine Police ist freiwillig. Für die meisten NIS2-pflichtigen Unternehmen ist sie dennoch wirtschaftlich unverzichtbar: ein einzelner Sicherheitsvorfall verursacht schnell Kosten in Millionenhöhe – Forensik, Datenwiederherstellung, DSGVO-Schadensersatz, Betriebsunterbrechung und Krisenkommunikation.
Dieser Leitfaden ordnet die Pflicht vs. Kür, vergleicht Tarife, kalkuliert Kosten und verzahnt die Cyber-Versicherung mit den NIS2-Schnellcheck, dem Schulungs-Aufwand und der 24h-Vorfallsmeldung. Stand: 24. September 2026.
Brauche ich als NIS2-Unternehmen eine Cyber-Versicherung?
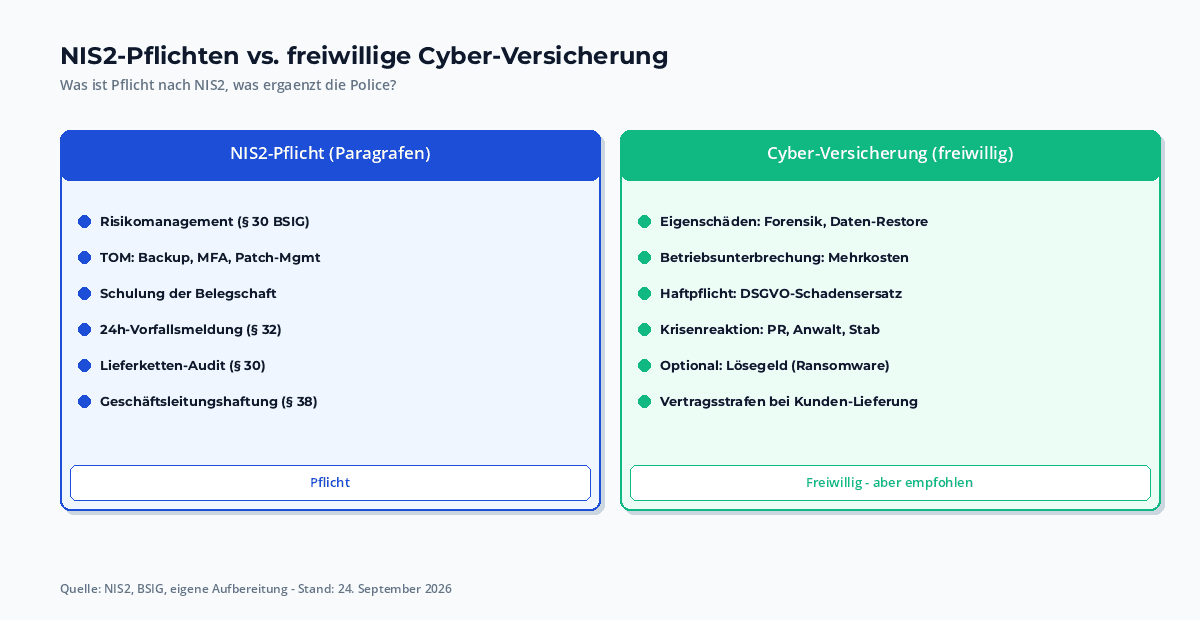
Die kurze Antwort: nicht gesetzlich, aber praktisch unverzichtbar. NIS2 verpflichtet zu Risikomanagement, technisch-organisatorischen Maßnahmen, Vorfallsmeldung und Geschäftsleitungshaftung – aber nicht zum Abschluss einer Cyber-Versicherung. Wer NIS2-pflichtig ist, muss jedoch mit den finanziellen Folgen eines Sicherheitsvorfalls rechnen – und die können existenzbedrohend sein.
Drei Szenarien, die eine Geschäftsführer-Haftung auslösen können:
- Ransomware: Lösegeld-Forderung, Erpressung, Datenverlust, wochenlanger Stillstand. Kosten typisch 1–10 Mio. Euro pro Vorfall.
- Datenpanne mit DSGVO-Folge: Bußgeld nach Art. 83 DSGVO, Schadensersatzforderungen Betroffener, Anwalts- und Gerichtskosten.
- Lieferketten-Vorfall: Hacker dringen über IKT-Lieferanten ein und legen das eigene Unternehmen lahm.
Was NIS2 zur Cyber-Versicherung sagt
NIS2 (Richtlinie (EU) 2022/2555, umgesetzt durch das NIS2UmsuCG und § 38 BSIG) regelt Pflichten, nicht Versicherungen. Konkret verlangt NIS2:
- Risikomanagement (§ 30 BSIG) – Bewertung und Behandlung von Risiken.
- Technisch-organisatorische Maßnahmen – Backup, Access Control, Schulungen, Krisenmanagement.
- Vorfallsmeldung (§ 32 BSIG) – binnen 24, 72 Stunden und einem Monat.
- Lieferketten-Sorgfalt (§ 30 Abs. 2 lit. e BSIG) – inklusive Lieferanten-Audits.
Eine Cyber-Versicherung ersetzt diese Pflichten nicht. Wer auf die Idee kommt, NIS2-Pflichten „wegzuversichern“, wird sowohl geschäftsführerhaftungs-rechtlich als auch versicherungs rechtlich Probleme bekommen.
Versicherungspflicht in Deutschland?
Nein – weder im NIS2UmsuCG noch im BSIG findet sich eine Versicherungspflicht. Auch andere EU-Mitgliedstaaten haben keine verpflichtende Cyber-Versicherung eingeführt. Mittelständische Unternehmen entscheiden frei, ob und wie sie sich absichern.
Was allerdings zunehmend verlangt wird:
- Vertragspartner – immer mehr Lieferanten-Fragebögen fragen nach Cyber-Versicherungs-Nachweis.
- Banken und Investoren verlangen zunehmend Cyber-Versicherung als Darlehens-Voraussetzung.
- Behörden-Ausschreibungen setzen Cyber-Versicherung voraus.
Was eine gute NIS2-Cyber-Versicherung abdeckt
Vier Bausteine, die jede seriöse Police enthalten sollte:
- Eigenschäden: Forensik, Datenwiederherstellung, Hardware-Ersatz, Betriebsunterbrechung (entgangener Gewinn + Mehrkosten).
- Haftpflicht gegenüber Dritten: DSGVO-Schadensersatz, Betroffenenrechte, Vertragsstrafen, Bußgelder.
- Krisenreaktion: PR-Beratung, Krisenstab, Anwaltskosten, 24h-Vorfallsmeldung, Benachrichtigung Betroffener.
- Optional: Lösegeld-Erstattung: bei Ransomware – manche Versicherer schließen das aus ethischen Gründen aus.
Standard-Deckungssumme: 5–25 Mio. Euro, abhängig von Branche und Größe. Selbstbehalte typisch 10.000 bis 100.000 Euro.
Kosten 2026: Prämien und Selbstbehalte
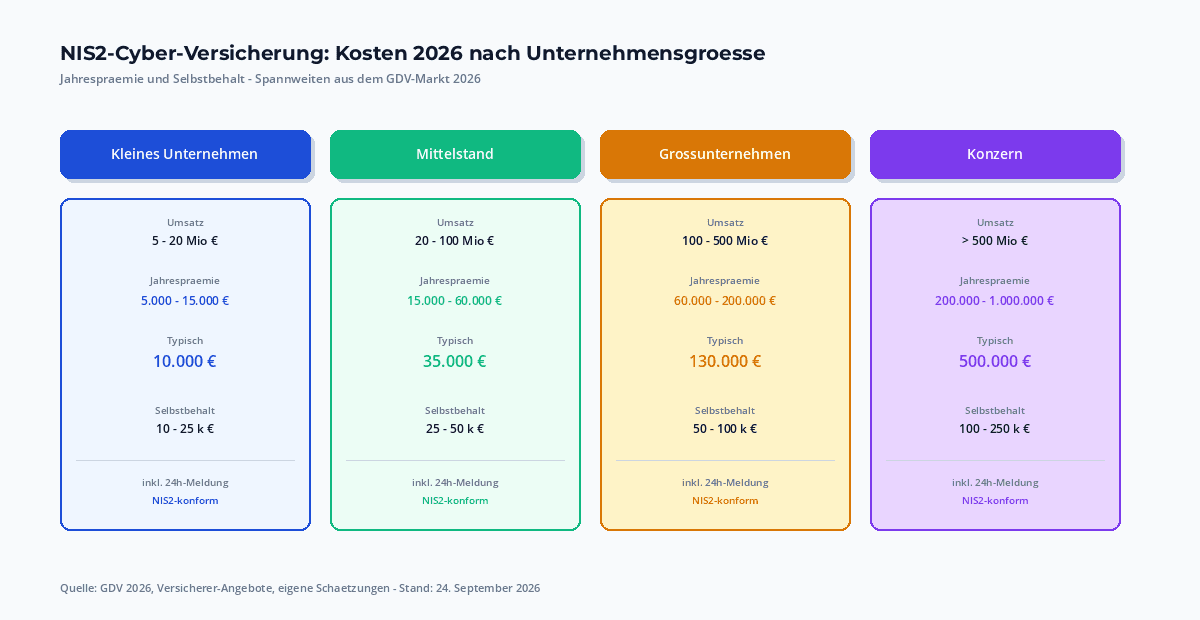
Die Jahresprämie richtet sich nach Umsatz, Branche und Selbstbehalt. Richtwerte für 2026:
- Kleines Unternehmen (5–20 Mio. € Umsatz): 5.000–15.000 €/Jahr.
- Mittelstand (20–100 Mio. € Umsatz): 15.000–60.000 €/Jahr.
- Großunternehmen (100–500 Mio. € Umsatz): 60.000–200.000 €/Jahr.
- Konzerne (über 500 Mio. € Umsatz): 200.000–1 Mio. €/Jahr.
Die Prämien sind in den letzten zwei Jahren um 30–50 Prozent gestiegen – wegen höherer Schadenfälle und verschärfter Anforderungen.
Versicherer-Vergleich: Wer bietet NIS2-Tarife an?
Große Versicherer mit NIS2-Erfahrung 2026:
- Allianz – breites Portfolio, NIS2-konforme Tarife für Mittelstand und Konzerne.
- HDI – Spezialtarife für Industrie und KRITIS-Sektoren.
- AXA – stark in Europa, EUDI-Wallet-kompatible Tarife.
- Zurich – Cyber-Spezialisten, gute D&O-Schnittstelle.
- Munich Re – Rückversicherer, oft dahinterliegend.
- AIG, Chubb, Beazley – Industrieversicherer mit NIS2-Spezialisierung.
- Hiscox – Speziell für KMU und Tech-Unternehmen.
Versicherungsfall: Was Sie beachten müssen
Wer einen Cyber-Vorfall entdeckt, hat zwei parallele Pflichten: die NIS2-Meldung an das BSI binnen 24 Stunden (über die Meldeplattform) und die Meldung an den Versicherer binnen 24–72 Stunden. Wer eine der beiden Fristen verpasst, riskiert Bußgeld oder Deckungsverlust.
Praktische Empfehlung: sofortige Dokumentation des Vorfalls in einer IT-Forensik-Akte, parallele Meldung an NIS2-Meldestelle UND Versicherer.
NIS2-Audit und Versicherung: Synergien nutzen
Wer die NIS2-Risikoanalysesauber durchführt, hat doppelten Nutzen: sie dient als Audit-Nachweis für NIS2 und als Versicherungsantrag. Versicherer verlangen heute eine Risikoanalyse, bevor sie Policen zeichnen – die NIS2-Vorlage erfüllt genau diese Anforderung.
Was Versicherungen NICHT abdecken
Was die meisten Policen ausschließen:
- Bußgelder aus vorsätzlichen Verstößen – z. B. wenn das Unternehmen die NIS2-Pflichten nachweislich ignorierte.
- Strafverfolgungskosten – Verteidigung gegen strafrechtliche Ermittlungen.
- Geschäftsführer-Haftpflicht – die persönliche Haftung nach § 38 BSIG ist gesondert über die D&O-Versicherung abzudecken.
- Reputationsschäden – meist nur teilweise, oft mit Selbstbehalt.
- Zahlungen an sanktionierte Staaten – z. B. Russland, Iran.
Kündigung der Versicherung: Konsequenzen
Wer die Cyber-Versicherung kündigt, verliert den finanziellen Schutz – behält aber die NIS2-Pflichten. Im Schadensfall zahlt das Unternehmen alle Kosten selbst. Das ist existenzbedrohend für kleine und mittelständische Unternehmen, die ohnehin nur eine geringe Eigenkapitaldecke haben.
Schnittstellen zu DORA, DSGVO, GwG
Die Cyber-Versicherung verzahnt sich mit anderen Pflichten:
- DORA: für Finanzunternehmen Pflicht zur IKT-Vorfallsmeldung – die Versicherung muss DORA-konforme Meldeprozesse unterstützen.
- DSGVO: DSGVO-Datenpannen-Meldung innerhalb 72 Stunden läuft parallel zur NIS2-Meldung – die Versicherung muss beide abdecken.
- GwG: für Finanzinstitute – Daten aus Cyber-Vorfällen können Geldwäsche-Verdachtsmomente liefern.
Praktische Schritte für die Versicherungswahl
Wer die richtige NIS2-Cyber-Versicherung wählt, geht pragmatisch vor:
- Q1: NIS2-Schnell-Check durchführen – welche Pflichten treffen uns?
- Q1: Risikoanalyse erstellen – Versicherer verlangen sie.
- Q2: Mindestens 3 Versicherer-Angebote einholen – Vergleich auf Deckungsumfang, Selbstbehalte und Schadenmeldungs-Prozess.
- Q2: Versicherungs-Bedingungen prüfen: Meldefristen, NIS2-Konformität, Ausschlüsse. Wer parallel die BSI-Registrierung vorbereitet, schafft die Synergie zur Versicherung.
- Q3: Police abschließen und Mitarbeiter schulen.
Häufige Fragen
Die wichtigsten Antworten zur NIS2-Cyber-Versicherung.
Muss ich als NIS2-Unternehmen eine Cyber-Versicherung haben?
Nein, NIS2 schreibt keine Versicherung vor. Eine Police ist freiwillig, aber für die meisten NIS2-pflichtigen Unternehmen wirtschaftlich unverzichtbar.
Was kostet eine NIS2-Cyber-Versicherung 2026?
KMU 5.000–60.000 €/Jahr, Mittelstand 15.000–60.000 €, Großunternehmen 60.000–200.000 €, Konzerne 200.000–1 Mio. €. Selbstbehalte typisch 10.000–100.000 €.
Was deckt eine NIS2-Cyber-Versicherung ab?
Eigenschäden (Forensik, Datenwiederherstellung, Betriebsunterbrechung), Haftpflicht gegenüber Dritten (DSGVO-Schadensersatz), Krisenreaktion, optional Lösegeld-Erstattung.
Welche Versicherer bieten NIS2-Tarife an?
Allianz, HDI, AXA, Zurich, Munich Re (Rück), AIG, Chubb, Beazley, Hiscox – mit NIS2-Spezialisierung 2025/2026.
Muss ich den Vorfall erst der Versicherung oder dem BSI melden?
Parallel: NIS2 verlangt 24h-Meldung an BSI, Versicherer erwarten 24–72h. Dokumentation sichern, dann beides gleichzeitig.
Übernimmt die Versicherung Bußgelder aus NIS2-Verstößen?
Meist nein – vorsätzliche Verstöße und Aufsichtspflicht-Verletzungen sind ausgeschlossen. Vermögens- und Haftungskosten schon.
Einordnung
Die NIS2-Cyber-Versicherung ist Teil des EU-Compliance-Pflichtenkanons 2026. Sie ergänzt – aber ersetzt nicht – die operativen Schulungspflichten, die 24h-Vorfallsmeldung, die Lieferketten-Prüfung, die BSI-Registrierung, die Risikoanalyse und die Geschäftsleitungshaftung. Wer alle Pflichten kombiniert, reduziert sowohl das regulatorische als auch das finanzielle Risiko.
Fazit
Eine NIS2-Cyber-Versicherung ist Pflicht in der Praxis, aber nicht im Gesetz. Wer als NIS2-pflichtiges Unternehmen 2026 noch keine Police hat, sollte Q1 2026 mit dem NIS2-Schnell-Check starten und eine Risikoanalyse erstellen – das ist die Grundlage für jeden Versicherungs-Antrag. Mein wichtigster Rat: holen Sie mindestens drei Angebote ein und prüfen Sie die Bedingungen auf NIS2-spezifische Klauseln – ein Standardvertrag ohne NIS2-Bezug reicht nicht.
Quellen und weiterführende Links:
- BaFin – Versicherungsaufsicht
- GDV – Gesamtverband der Deutschen Versicherungswirtschaft
- § 38 BSIG – Bußgeld- und Haftungsvorschriften
- Richtlinie (EU) 2022/2555 (NIS2) – EUR-Lex
- EIOPA – European Insurance and Occupational Pensions Authority
Stand: 24. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.