Die NIS2-Risikoanalyse ist der erste und wichtigste Schritt der NIS2-Umsetzung. § 30 BSIG verlangt, dass betroffene Einrichtungen ihre IKT-Risiken identifizieren, bewerten und behandeln – und diese Analyse jährlich aktualisieren. Für mittelständische Unternehmen ist die Vorlage besonders wichtig, weil sie ohne externe Berater durchgeführt werden kann und trotzdem allen Anforderungen des NIS2-Audits standhält.
Dieser Beitrag liefert eine 7-Schritte-Vorlage und eine Beispiel-Risikomatrix. Stand: 3. September 2026.
Warum die Risikoanalyse der wichtigste Baustein ist
§ 30 Abs. 1 Satz 1 BSIG verlangt, dass betroffene Einrichtungen „angemessene und wirksame" technisch-organisatorische Maßnahmen ergreifen. „Angemessen" lässt sich nur über eine Risikoanalyse begründen: nur wer seine Schwachstellen kennt, kann Maßnahmen passend auswählen. Im Audit prüft das BSI zuerst die Risikoanalyse – bevor es die Maßnahmen prüft.
Was die Vorlage abdeckt – und was nicht
Die NIS2-Vorlage besteht aus sieben Bausteinen, die den Anforderungen des § 30 BSIG vollständig genügen. Sie wurde aus den Lieferketten-Pflichten abgeleitet und ist zugleich ISO-27001- und BSI-Grundschutz-kompatibel.
- Asset-Inventar: alle informationsrelevanten Assets (Hard- und Software, Daten, Personen, Räume, Dienstleistungen).
- Bedrohungs-Katalog: typische Bedrohungen (Cyberangriff, Insider, Naturereignis, Lieferkettenausfall).
- Schutzbedarfsfeststellung: Vertraulichkeit, Integrität, Verfügbarkeit pro Asset (normal, hoch, sehr hoch).
- Eintrittswahrscheinlichkeit: niedrig, mittel, hoch.
- Risiko-Score: Kombination aus Eintrittswahrscheinlichkeit und Schadenshöhe.
- Maßnahmen-Auswahl: risikoreduzierende TOMs aus ISO 27001 / BSI Grundschutz.
- Dokumentation: Risikobericht und Management-Freigabe.
Nicht abgedeckt: Spezialthemen wie OT/ICS-Security, KI-spezifische Risiken oder Quantum-Computing-Bedrohungen. Diese erfordern zusätzliche Workshops und ggf. externe Spezialisten.
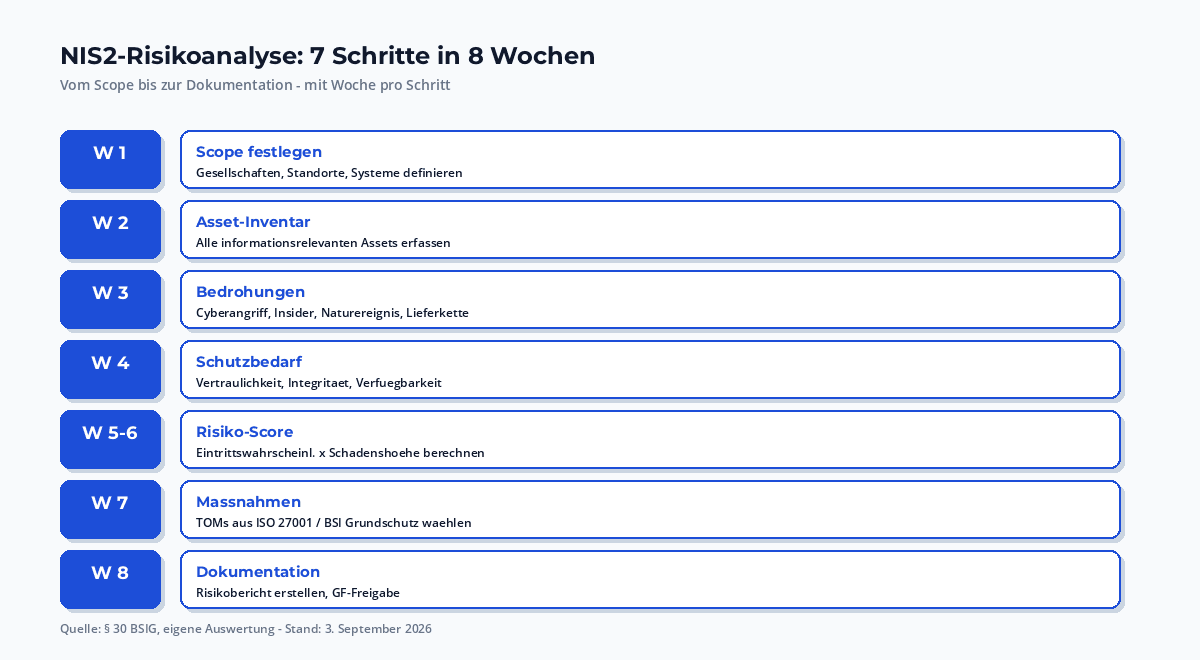
Die 7 Schritte zur NIS2-Risikoanalyse
- Woche 1 – Scope festlegen: Welche Gesellschaften, Standorte, Systeme sind im NIS2-Scope? Scope-Dokument erstellen.
- Woche 2 – Asset-Inventar: Vollständige Erfassung aller informationsrelevanten Assets in einer Tabelle. Excel reicht; für 250+ Mitarbeitende besser ein CMDB-Tool.
- Woche 3 – Bedrohungskatalog: typische Cyber-Bedrohungen pro Asset-Klasse identifizieren (Ransomware, Phishing, DDoS, Datenabfluss, Insider, Lieferkettenausfall).
- Woche 4 – Schutzbedarf: Vertraulichkeit, Integrität, Verfügbarkeit pro Asset bewerten – mit Blick auf die 24-h-Meldepflicht.
- Woche 5–6 – Risiko-Score: Eintrittswahrscheinlichkeit × Schadenshöhe berechnen. Beispiel: Schutzbedarf „sehr hoch" × Eintrittswahrscheinlichkeit „hoch" = Risiko „kritisch".
- Woche 7 – Maßnahmen: Pro Risiko TOMs aus ISO 27001 / BSI Grundschutz auswählen. Wer noch keine TOM hat: mit den NIS2-Schulungen beginnen.
- Woche 8 – Dokumentation: Risikobericht erstellen, von Geschäftsleitung freigeben lassen, jährlich aktualisieren.
Beispiel: Die Risikomatrix im Mittelstand
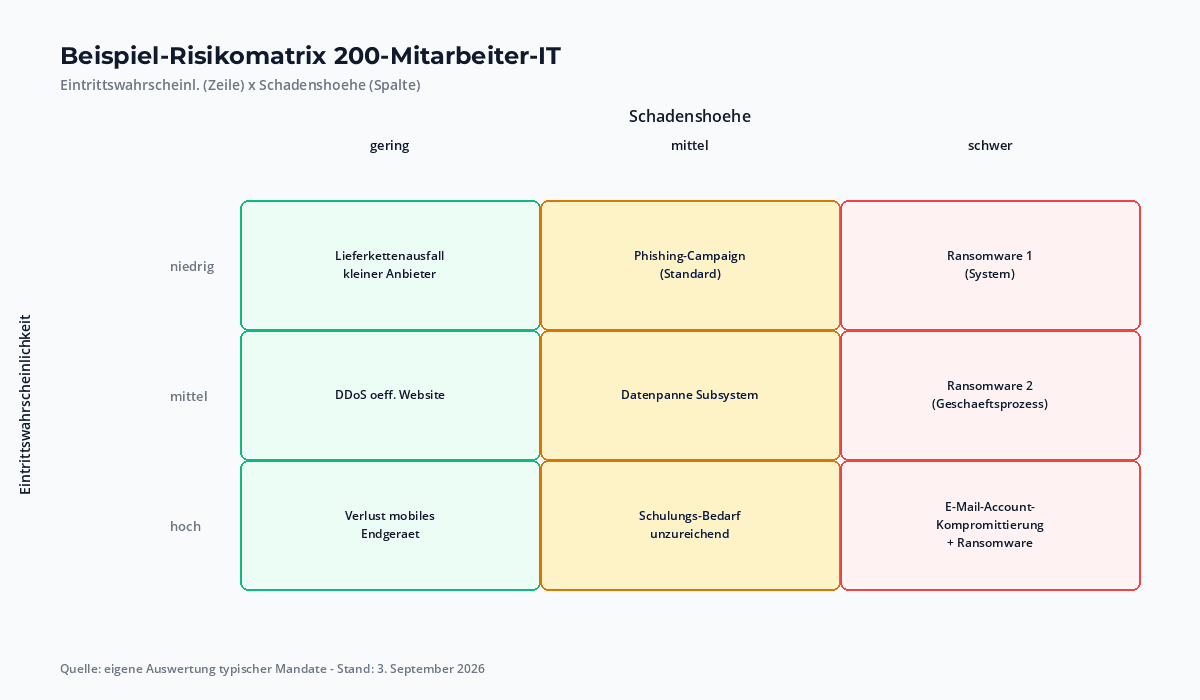
Eine typische Risikomatrix für ein 200-Mitarbeiter-IT-Unternehmen:
- Hoch: E-Mail-Account-Kompromittierung, Ransomware (kritische Geschäftsprozesse betroffen), Lieferkettenausfall Cloud-Provider.
- Mittel: Phishing-Campaigns, Datenpanne in einem Subsystem, Schulungs-Bedarf unzureichend.
- Niedrig: DDoS auf öffentliche Website, Verlust mobiler Endgeräte.
Wer diese Risiken kennt, kann Maßnahmen gezielt auswählen und Schulungen priorisieren.
Tools: kostenlos bis kommerziell
Drei Klassen von Tools sind verfügbar:
Kostenlos: BSI-Grundschutz-Tool (Bundesamt für Sicherheit in der Informationstechnik), Excel-Vorlagen, ISO-27001-Vorlagen. Geeignet für die Erstaufnahme im Mittelstand.
Open-Source: OWASP-Risk-Rating, NIST-Cybersecurity-Framework. Geeignet für strukturierte Folgeanalysen.
Kommerziell: Vanta, Drata, Sprinto, Hyperproof (300–1.000 Euro pro Monat) – geeignet für kontinuierliches Compliance-Management.
Risikoanalyse im Audit festhalten
Die Risikoanalyse muss jährlich aktualisiert und dokumentiert werden. Für das Audit sind vier Dokumente relevant:
- Risikobericht mit Scope, Methode und Ergebnissen.
- Asset-Inventar aktuell und vollständig.
- Risiko-Matrix mit Risiko-Scores und Begründungen.
- Maßnahmen-Katalog pro Risiko, mit Verantwortlichen und Terminen.
Diese Dokumente gehören in den BSI-Registrierungs-Akt und in das interne Audit-Archiv.
Häufige Fragen
Die wichtigsten Antworten zur NIS2-Risikoanalyse.
Wie lange dauert eine NIS2-Risikoanalyse?
Eine Erstaufnahme im Mittelstand dauert 4–8 Wochen. Mit der Vorlage aus diesem Artikel schaffen Sie es in 4 Wochen.
Brauchen wir externe Hilfe?
Nicht zwingend, aber empfehlenswert für die Erstaufnahme und Gap-Analyse. Die jährliche Aktualisierung kann intern erfolgen.
Wie oft muss die Risikoanalyse aktualisiert werden?
Mindestens jährlich sowie anlassbezogen (neue IKT-Dienste, neue Anbieter, Vorfälle, organisatorische Änderungen).
Ist die NIS2-Risikoanalyse auch ISO-27001-konform?
Ja – ISO 27001 Kapitel 6.1.2 verlangt jährliche Risikoanalyse und Risikobehandlung. Wer NIS2-konform arbeitet, ist meist zugleich ISO-27001-konform.
Einordnung
Die Risikoanalyse ist der Einstieg in die NIS2-Compliance. Sie verzahnt sich mit der NIS2-Betroffenheitsprüfung, den Schulungspflichten und der Lieferketten-Prüfung. Wer die Risikoanalyse sauber durchführt, hat die Grundlage für alle weiteren NIS2-Pflichten – und die BSI-Audit-Sicherheit.
Fazit
Die NIS2-Risikoanalyse ist der Einstieg in die Pflicht – und mit dieser Vorlage in 4 Wochen machbar. Wer die Analyse sauber durchführt, hat den wichtigsten Baustein für die NIS2-Compliance gelegt – und vermeidet zugleich die Bußgelder und die persönliche Haftung. Mein wichtigster Rat: starten Sie heute, nicht erst beim nächsten Quartal – die Vorlage ist Excel, die Erfassung kostet Sie zwei Tage.
Quellen und weiterführende Links:
- § 30 BSIG – Risikomanagement
- BSI-Standard 200-1 (Managementsysteme)
- BSI – IT-Sicherheitsmanagement
- OWASP – Risk Rating Methodology
- NIST – Cybersecurity Framework
Stand: 3. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.