Die EU-Compliance-Sanktionen 2026 sind härter, häufiger und kumulativer als je zuvor. Wer als Geschäftsführer die Sanktionsrahmen nicht kennt, kann nicht priorisieren – und nicht entscheiden, welche Compliance-Investition sich rechnet. Die folgende Übersicht ordnet die größten Bußgelder im EU-Vergleich und zeigt, wo die persönliche Haftung greift.
Stand: 26. August 2026. Diese Übersicht ersetzt keine Rechtsberatung.
Warum der Sanktions-Vergleich entscheidend ist
Wer mehrere Compliance-Pflichten gleichzeitig hat, muss priorisieren. Ohne Sanktions-Vergleich ist Priorisierung willkürlich – und wer in die falsche Pflicht investiert, lässt die risikoreichere liegen. Die folgende Tabelle ordnet die Sanktionsrahmen nach Höhe und gibt Aufschluss darüber, welche Investition sich wirtschaftlich am meisten lohnt.
Die größten Sanktionsrahmen 2026
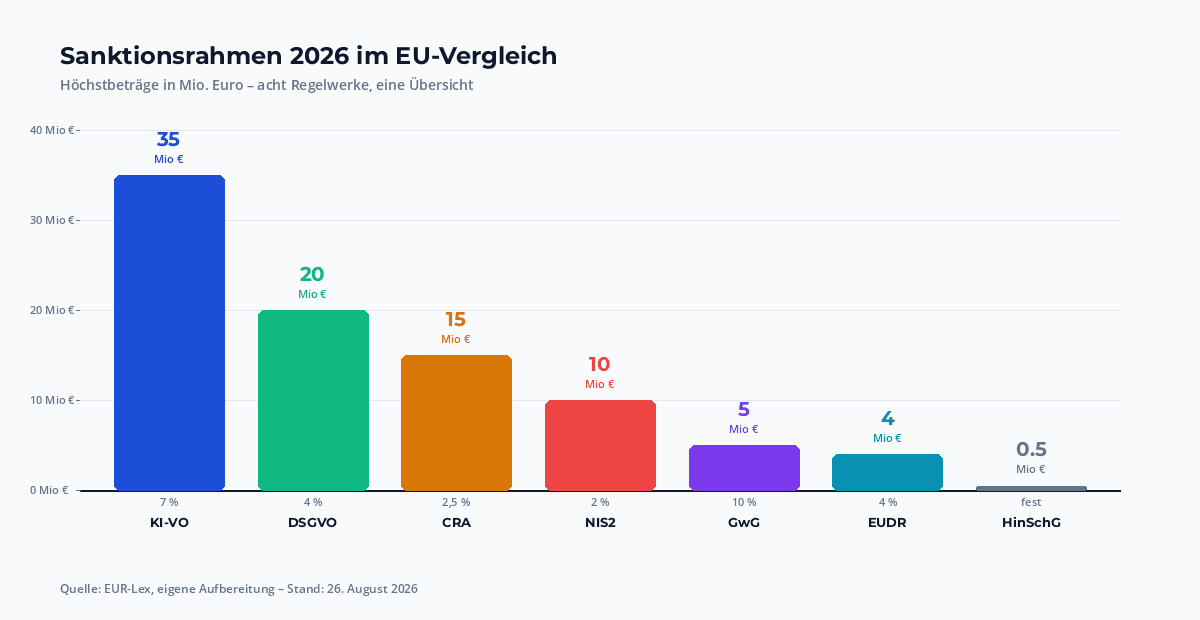
Die EU-Regulierung 2026 kennt acht Sanktionsrahmen, die für die meisten Unternehmen relevant sind. Sie sind hier nach absoluter Höhe geordnet:
- KI-VO (Art. 99): bis 35 Mio. Euro oder 7 Prozent Weltumsatz – der höchste Sanktionsrahmen der EU-Geschichte. Details zur KI-VO.
- DSGVO (Art. 83): bis 20 Mio. Euro oder 4 Prozent Weltumsatz. DSGVO-Schwerpunkte 2026.
- CRA (Art. 31): bis 15 Mio. Euro oder 2,5 Prozent Weltumsatz für Hersteller und Importeure.
- NIS2 (§ 38 BSIG): bis 10 Mio. Euro oder 2 Prozent Weltumsatz + persönliche Haftung der Geschäftsleitung. Haftung im Detail.
- GwG (§ 56): bis 5 Mio. Euro oder 10 Prozent Konzernumsatz für Verpflichtete.
- EUDR: bis 4 Prozent des EU-Jahresumsatzes. Sorgfaltspflichten.
- Produkthaftungsrichtlinie: produkthaftungsrechtliche Ansprüche ohne festen Sanktionsrahmen, aber unbegrenzte zivilrechtliche Haftung. Software als Produkt.
- HinSchG (§ 40): bis 500.000 Euro + zivilrechtliche Schadensersatzansprüche nach § 37 HinSchG. HinSchG-Pflichten.
Wann die persönliche Haftung greift
Bußgelder treffen grundsätzlich das Unternehmen, nicht die Geschäftsleitung persönlich. Die persönliche Haftung ist zweispurig:
Zivilrechtlich (§ 93 AktG): Wer als Geschäftsführer Aufsichtspflichten verletzt, haftet gegenüber dem Unternehmen auf Schadensersatz. Die D&O-Versicherung deckt typischerweise grobe Fahrlässigkeit, nie Vorsatz.
HinSchG (§ 37): Hinweisgebende Personen mit Repressalien haben einen direkten Schadensersatzanspruch gegen das Unternehmen – die Geschäftsleitung haftet verschuldensunabhängig.
Strafrechtlich: In Einzelfällen kommen strafrechtliche Ermittlungen hinzu – etwa bei Datenpannen mit Personenschaden, bei vorsätzlicher Geldwäsche oder bei Aufsichtspflichtverletzungen mit Todesfolge. Die persönliche Haftung ist dann nicht mehr versicherbar.
Kumulation: Mehrfach bestraft werden
In der Praxis können Bußgelder kumulieren. Wer mehrere Pflichten gleichzeitig verletzt, zahlt für jede einzeln. Ein typisches Szenario: ein Cybervorfall ohne Meldung (NIS2), der zugleich personenbezogene Daten betrifft (DSGVO), in einem Konzernverbund passiert (GwG), Hinweisgeber benachteiligt (HinSchG) und ein KI-System betrifft (KI-VO). Die theoretische Bußgeldsumme kann 80+ Mio. Euro pro Vorfall erreichen.
In der Realität werden Bußgelder selten voll ausgeschöpft, aber die Aufsichtsbehörden nutzen die Kumulation als Druckmittel. Wer kooperiert, dokumentiert und meldet, bekommt typischerweise deutlich mildere Sanktionen.
Reduktionsstrategien: Bußgelder vermeiden
Drei Hebel wirken nachweislich:
- Dokumentierte Compliance-Organisation: Risikomanagement, Audits, Schulungen, schriftliche Richtlinien. Wer im Audit nachweisen kann, dass er die Pflichten kannte und organisatorisch adressiert hat, bekommt mildere Sanktionen.
- Rechtzeitige Selbstanzeige: Wer einen Verstoß selbst meldet, vermeidet Eskalation. Das gilt insbesondere für DSGVO-Pannen (72-h-Frist) und NIS2-Vorfälle (24-h-Frist).
- Vollständige Kooperation: Aufsichtsbehörden mildern Bußgelder deutlich, wenn das Unternehmen kooperiert, Zugang gewährt und die Pflichtverletzung als einmaliges Versehen dokumentiert ist.
Häufige Fragen
Welches EU-Bußgeld ist 2026 am höchsten?
Die KI-VO mit bis zu 35 Mio. Euro oder 7 Prozent Weltumsatz, gefolgt von DSGVO (20 Mio. / 4 %), CRA (15 Mio. / 2,5 %), NIS2 (10 Mio. / 2 %), GwG (5 Mio. / 10 %), HinSchG (500.000 €).
Wann haftet die Geschäftsleitung persönlich?
Zivilrechtlich nach § 93 AktG bei Aufsichtspflichtverletzungen, nach § 37 HinSchG bei Repressalien. Persönliche Bußgelder sind selten – zivilrechtliche Innenhaftung ist das größere Risiko.
Können Bußgelder kumuliert werden?
Ja, bei mehreren gleichzeitig verletzten Pflichten. Ein typischer Cybervorfall mit Datenpanne kann DSGVO + NIS2 + HinSchG + GwG auslösen – mit theoretischer Bußgeldsumme von 80+ Mio. Euro.
Wie kann ich Bußgelder vermeiden?
Dokumentierte Compliance-Organisation, rechtzeitige Selbstanzeige, vollständige Kooperation. Alle drei mildern Sanktionen erfahrungsgemäß deutlich.
Einordnung
Der Sanktions-Vergleich ist die Grundlage für Compliance-Priorisierung. Wer in die richtige Pflicht investiert, reduziert das maximale Schadensrisiko. Die Fristen-Übersicht 2026 ergänzt das Bild um die zeitliche Dimension, und der Mittelstand-Überblick ordnet die Pflichten nach Unternehmensgröße.
Fazit
Die EU-Compliance-Sanktionen 2026 sind hart, aber kalkulierbar. Wer die Sanktionsrahmen kennt, kann priorisieren. Wer kooperiert und dokumentiert, kann die effektive Bußgeldsumme typischerweise um 30–70 Prozent reduzieren. Mein wichtigster Rat: erstellen Sie eine unternehmensspezifische Sanktions-Matrix mit Ihren tatsächlich relevanten Pflichten – und prüfen Sie sie halbjährlich gegen die persönliche Haftung. Wer das tut, hat 2026 nichts zu befürchten.
Quellen und weiterführende Links:
- KI-VO Art. 99 – Sanktionen
- DSGVO Art. 83 – Geldbußen
- § 38 BSIG – Bußgeld- und Haftungsvorschriften
- § 40 HinSchG – Bußgeldvorschriften
- § 56 GwG – Bußgeldvorschriften
Stand: 26. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.