Seit dem 2. August 2026 ist die europäische KI-Verordnung allgemein anwendbar. Gleichzeitig hat die EU mit dem Digital Omnibus im Juni 2026 zentrale Fristen verschoben – und in vielen Geschäftsleitungen ist davon vor allem eine Botschaft angekommen: „Die Regulierung kommt später.“ Diese Lesart ist gefährlich verkürzt. Verschoben wurden ausschließlich die Pflichten für Hochrisiko-Systeme. Die Transparenzpflichten gelten seit dem 2. August, das Sanktionsregime ist scharf – und betroffen ist praktisch jedes Unternehmen, das einen Chatbot betreibt oder KI-generierte Inhalte veröffentlicht.
Der Stand: allgemeine Anwendbarkeit – mit einer großen Ausnahme
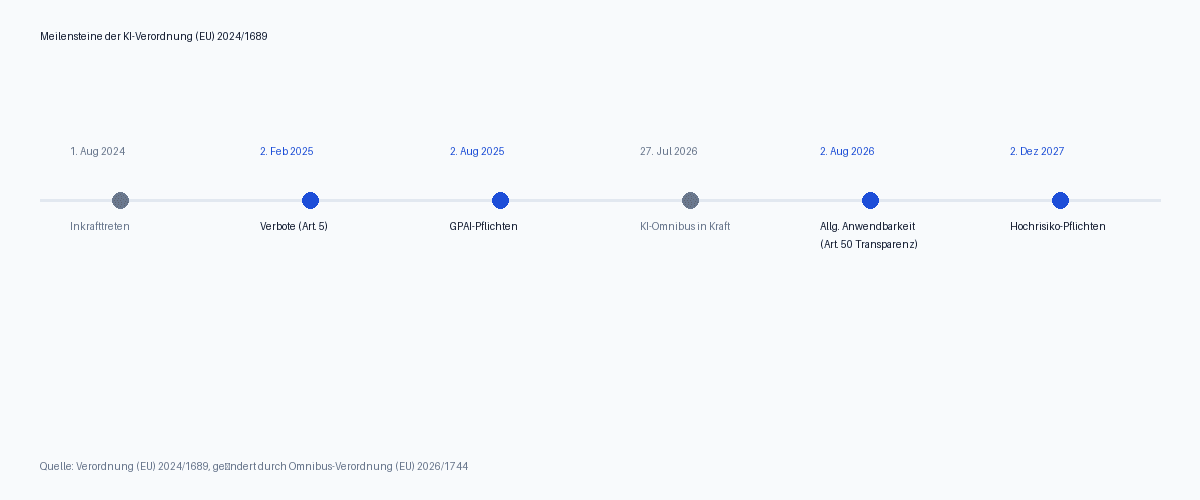
Die KI-Verordnung (EU) 2024/1689 ist am 1. August 2024 in Kraft getreten und wird stufenweise anwendbar. Der 2. August 2026 war als die dritte und größte Stufe geplant. Parallel dazu wurde im Juni 2026 das Änderungspaket beschlossen, das als Digital Omnibus on AI verhandelt wurde (EU-Kommission, Regulatory Framework for AI). Die politische Einigung erfolgte am 7. Mai 2026, die Verordnung trat am 27. Juli 2026 in Kraft – also wenige Tage vor der allgemeinen Anwendbarkeit der KI-VO.
Die Konsequenz: Die Transparenzpflichten nach Art. 50 gelten seit dem 2. August für alle Anbieter und Betreiber von KI-Systemen in der EU. Verschoben wurden hingegen die Pflichten für Hochrisiko-Systeme nach Anhang III (z. B. Biometrie, kritische Infrastruktur, Bildung, Beschäftigung) auf den 2. Dezember 2027 und für in Produkte eingebettete Hochrisiko-KI (Anhang I, z. B. Aufzüge, Spielzeug) auf den 2. August 2028.
Was seit dem 2. August konkret gilt: Transparenzpflichten nach Art. 50
Art. 50 KI-VO verpflichtet Anbieter und Betreiber, Nutzerinnen und Nutzer darüber zu informieren, dass sie mit einem KI-System interagieren oder dass Inhalte KI-generiert sind. Das betrifft insbesondere:
- Chatbots und virtuelle Assistenten: Wer einen Chatbot auf der Website betreibt, muss deutlich machen, dass es sich um eine Maschine handelt – nicht um einen menschlichen Mitarbeiter.
- KI-generierte Texte, Bilder, Audio und Video: Deep Fakes und KI-generierte Inhalte müssen als solche gekennzeichnet werden. Die EU-Kommission hat am 20. Juli 2026 Leitlinien zu Transparenzpflichten veröffentlicht, die konkrete Symbole und Kennzeichnungspraktiken empfehlen.
- Emotionserkennung und biometrische Kategorisierung:Auch hier besteht eine Informationspflicht gegenüber den betroffenen Personen.
In der Praxis bedeutet das: Wer einen Chatbot betreibt, braucht einen Hinweis wie „Sie chatten mit einem KI-Assistenten". Wer KI-generierte Bilder veröffentlicht (etwa in Marketingmaterial oder Social Media), muss diese kennzeichnen – idealerweise mit dem von der Kommission empfohlenen Symbol. Die Leitlinien sind zwar nicht rechtsverbindlich, aber sie definieren den Stand der Technik und werden bei der Aufsichtsbehörde als Maßstab herangezogen.
Was verschoben wurde: Hochrisiko-Systeme und der Digital Omnibus
Der Digital Omnibus (Verordnung (EU) 2026/1744) hat die Fristen für Hochrisiko-Systeme verlängert. Hintergrund: Die Kommission wollte sicherstellen, dass Unternehmen und Aufsichtsbehörden über die nötigen Unterstützungsinstrumente verfügen – insbesondere harmonisierte Normen und Leitlinien – bevor die strengen Pflichten greifen.
Was bedeutet das konkret? Hochrisiko-KI-Systeme nach Anhang III (z. B. KI in der Personalauswahl, Kreditwürdigkeitsprüfung, biometrische Fernidentifizierung) müssen erst ab dem 2. Dezember 2027 die vollen Pflichten erfüllen: Risikomanagementsystem, Datenqualität, Protokollierung, technische Dokumentation, menschliche Aufsicht, Robustheit und Cybersicherheit. Für in Produkte eingebettete Hochrisiko-KI (Anhang I) gilt der 2. August 2028.
Wichtig: Die Verschiebung betrifft nur die Pflichten für Hochrisiko-Systeme. Die Verbote nach Art. 5 (z. B. soziales Scoring, manipulative KI) gelten bereits seit dem 2. Februar 2025. Die GPAI-Pflichten (Kapitel V) gelten seit dem 2. August 2025. Und die Transparenzpflichten nach Art. 50 gelten seit dem 2. August 2026. Wer also einen Chatbot betreibt oder KI-generierte Inhalte veröffentlicht, ist jetzt in der Pflicht – nicht erst 2027.
Die vier Risikoklassen im Überblick
Die KI-Verordnung unterscheidet vier Risikostufen, die unterschiedliche Pflichten auslösen:
- Inakzeptables Risiko (Art. 5): Neun Praktiken sind verboten, darunter soziales Scoring, manipulative KI, Ausnutzung von Schwachstellen, biometrische Echtzeit-Fernidentifizierung durch Strafverfolgungsbehörden in öffentlich zugänglichen Räumen (mit engen Ausnahmen), Emotionserkennung am Arbeitsplatz und in Bildungseinrichtungen, sowie KI-Systeme, die nicht einvernehmliche sexualisierte Inhalte oder Material über sexuellen Kindesmissbrauch generieren. Die ersten acht Verbote gelten seit Februar 2025, das neunte (sexualisierte Inhalte) tritt im Dezember 2026 in Kraft.
- Hohes Risiko (Art. 6–26, Anhänge I und III): Strenge Pflichten vor dem Inverkehrbringen, verschoben auf 2027 bzw. 2028.
- Transparenzrisiko (Art. 50): Informationspflichten gegenüber Nutzern, seit dem 2. August 2026 anwendbar.
- Minimales oder kein Risiko: Keine spezifischen Pflichten. Die überwiegende Mehrheit der KI-Systeme (z. B. Spamfilter, KI in Videospielen) fällt hierunter.
Bußgelder: scharf gestaffelt, europaweit einheitlich
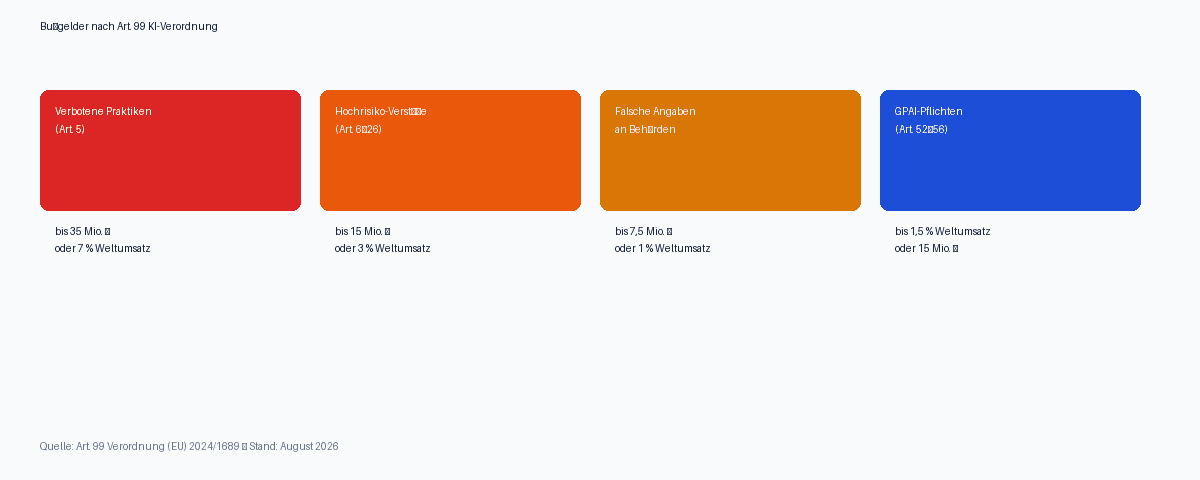
Art. 99 KI-VO sieht vier Sanktionsstufen vor, die sich nach der Schwere des Verstoßes richten:
- Verbotene Praktiken (Art. 5): bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes.
- Verstöße gegen Hochrisiko-Pflichten (Art. 6–26): bis zu 15 Millionen Euro oder 3 % des weltweiten Jahresumsatzes.
- Falsche oder unvollständige Angaben an Behörden: bis zu 7,5 Millionen Euro oder 1 % des weltweiten Jahresumsatzes.
- Verstöße gegen GPAI-Pflichten (Art. 52–56): bis zu 15 Millionen Euro oder 1,5 % des weltweiten Jahresumsatzes.
Für kleine und mittlere Unternehmen sieht die Verordnung ermäßigte Bußgelder vor, allerdings nur bei erstmaligen Verstößen und wenn diese nicht vorsätzlich oder grob fahrlässig begangen wurden. Der Digital Omnibus hat diese Erleichterungen zudem auf kleine Midcap-Unternehmen ausgeweitet.
Wer in Deutschland zuständig ist
Die KI-Verordnung ist als EU-Verordnung in Deutschland unmittelbar anwendbar – es bedarf keines deutschen Ausführungsgesetzes für die meisten Bestimmungen. Allerdings sieht die Verordnung vor, dass jeder Mitgliedstaat eine oder mehrere nationale Marktüberwachungsbehörden benennt. In Deutschland ist die Benennung dieser Behörden noch im Gang; die Bundesregierung hat einen Referentenentwurf für ein KI-Durchführungsgesetz vorgelegt, der die Zuständigkeiten regeln soll. Bis die nationale Behördenstruktur vollständig steht, gilt: Die Verordnung ist direkt anwendbar, und Unternehmen sollten sich nicht auf eine Schonfrist verlassen.
Auf EU-Ebene ist das Amt für künstliche Intelligenz (AI Office) der Europäischen Kommission für die Durchsetzung der GPAI-Pflichten zuständig. Das AI Office kann technische Dokumentation anfordern, Modelle bewerten, Korrekturmaßnahmen verlangen und Bußgelder verhängen. Für Hochrisiko-Systeme sind hingegen die nationalen Behörden zuständig.
Parallel dazu hat die Kommission am 31. Juli 2026 bekannt gegeben, dass sie am 2. August mit der Durchsetzung der Transparenzpflichten beginnt. Unternehmen sollten also davon ausgehen, dass die Aufsichtsbehörden ab jetzt aktiv werden – auch wenn die nationale Behördenlandschaft in Deutschland noch nicht vollständig steht. Wer auf eine formelle Benennung der deutschen Aufsichtsbehörde wartet, bevor er handelt, riskiert, die Frist zu verpassen.
In sieben Schritten zur KI-Compliance
Für Unternehmen, die KI-Systeme einsetzen oder entwickeln, empfehlen sich folgende Schritte:
- 1. Bestandsaufnahme: Welche KI-Systeme setzen Sie ein? Chatbots, KI in der Personalauswahl, KI-generierte Inhalte, biometrische Systeme? Dokumentieren Sie alle Systeme und deren Anwendungszweck.
- 2. Risikoklassifizierung: Ordnen Sie jedes System einer der vier Risikoklassen zu. Chatbots und KI-generierte Inhalte fallen unter Transparenzpflichten (Art. 50). Systeme in der Personalauswahl oder Kreditwürdigkeitsprüfung sind Hochrisiko-Systeme (Anhang III), für die die Pflichten erst ab 2027 gelten – aber die Vorbereitung sollte jetzt beginnen.
- 3. Transparenzpflichten umsetzen: Kennzeichnen Sie Chatbots und KI-generierte Inhalte. Nutzen Sie die von der Kommission empfohlenen Symbole und Formulierungen.
- 4. Verbotene Praktiken prüfen: Stellen Sie sicher, dass keines Ihrer KI-Systeme unter die neun verbotenen Praktiken nach Art. 5 fällt. Besonders relevant: Emotionserkennung am Arbeitsplatz, soziales Scoring, biometrische Kategorisierung.
- 5. GPAI-Pflichten prüfen: Falls Sie ein General-Purpose AI-Modell bereitstellen (z. B. ein großes Sprachmodell), gelten die Pflichten nach Kapitel V bereits seit August 2025: Transparenz über Trainingsdaten, Urheberrechts-Compliance, Sicherheitsbewertung.
- 6. Hochrisiko-Systeme vorbereiten: Auch wenn die Pflichten erst ab 2027 gelten, sollten Sie jetzt mit der Dokumentation, dem Risikomanagement und der Datenqualität beginnen. Die Vorbereitung dauert – wer erst im November 2027 anfängt, wird die Frist nicht halten.
- 7. Schulung und Awareness: Schulen Sie Ihre Mitarbeitenden, insbesondere diejenigen, die KI-Systeme entwickeln, beschaffen oder betreiben. KI-Kompetenz ist nach Art. 4 KI-VO eine explizite Pflicht für Anbieter und Betreiber.
Einordnung: KI-VO im deutschen Compliance-System
Die KI-Verordnung steht nicht isoliert. Wer dem NIS2-Umsetzungsgesetz unterfällt, muss ohnehin IT-Sicherheitsrisiken managen – und KI-Systeme sind Teil dieser Risikoanalyse. Und auch beim Hinweisgeberschutzgesetz zeigt sich ein Zusammenhang: Die EU hat ein Whistleblower-Tool speziell für die KI-Verordnung eingerichtet, über das Verstöße gemeldet werden können. Unternehmen, die ihre Compliance-Strukturen ohnehin zentral aufstellen – ob über CRA-Produktsicherheit, CRA-Herstellerpflichten, die KI-Literacy-Schulungspflicht oder die DSGVO-KI-Pflichten bei HR-Systemen – können die KI-VO nahtlos integrieren.
Datenschutzrechtlich bleibt die DSGVO parallel anwendbar. KI-Systeme, die personenbezogene Daten verarbeiten, unterliegen weiterhin den Pflichten der DSGVO – insbesondere bei automatisierten Entscheidungen (Art. 22 DSGVO) und bei der Rechtsgrundlage der Verarbeitung. Die KI-VO ergänzt die DSGVO, ersetzt sie aber nicht.
Fazit
Der 2. August 2026 ist kein Datum, an dem „alles anders wird" – aber es ist der Tag, an dem die Transparenzpflichten der KI-Verordnung für alle Unternehmen in der EU gelten. Wer einen Chatbot betreibt, KI-generierte Inhalte veröffentlicht oder biometrische Systeme einsetzt, ist ab jetzt in der Pflicht. Die Bußgelder sind scharf, die Aufsichtsbehörden beginnen mit der Durchsetzung, und die nationale Behördenlandschaft in Deutschland wird in den kommenden Monaten stehen.
Die gute Nachricht: Die Transparenzpflichten sind überschaubar und gut dokumentiert. Die Leitlinien der Kommission vom Juli 2026 geben konkrete Handlungsempfehlungen. Wer jetzt handelt – Bestandsaufnahme, Risikoklassifizierung, Kennzeichnung, Schulung – ist auf der sicheren Seite. Und wer die Hochrisiko-Pflichten ab 2027 vorbereitet, vermeidet den Stress der letzten Minute.
Die KI-Verordnung ist kein Hindernis für Innovation – sie ist ein Rahmen, der Vertrauen schafft. Unternehmen, die diesen Rahmen ernst nehmen, werden nicht nur compliant sein, sondern auch wettbewerbsfähig in einem Markt, der zunehmend auf vertrauenswürdige KI Wert legt.
Quellen und weiterführende Links:
- Verordnung (EU) 2024/1689 (KI-Verordnung) – Volltext bei EUR-Lex
- EU-Kommission: Regulatory Framework for Artificial Intelligence
- Artificial Intelligence Act – Future of Life Institute
- EU AI Office – Europäische Kommission
- Bundesbeauftragter für den Datenschutz und die Informationsfreiheit (BfDI)
Stand: 7. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.