Das deutsche NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Für besonders wichtige und wichtige Einrichtungen ist damit nicht nur ein Cybersicherheitsprogramm relevant: Sie müssen sich auch beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren. Die Registrierung ist kein bloßer Verwaltungsakt. Sie schafft den verlässlichen Kommunikationsweg für Sicherheitsvorfälle, Warnungen und behördliche Rückfragen.
Gerade mittelständische Unternehmen übersehen die Pflicht, weil die NIS2-Betroffenheit nicht durch ein individuelles Anschreiben entsteht. Entscheidend sind Tätigkeit, Größe und gegebenenfalls Sonderfälle. Wer in den Anwendungsbereich fällt, sollte deshalb die Einordnung, Zuständigkeiten und Portalzugänge nachvollziehbar vorbereiten. Dieser Beitrag erklärt den Stand am 9. August 2026 und bietet eine praktische Arbeitsgrundlage – keine individuelle Rechtsberatung.
Warum die Registrierung jetzt ein Thema ist
Mit dem neuen BSI-Gesetz (BSIG) hat Deutschland die europäische NIS2-Richtlinie umgesetzt. Das Gesetz unterscheidet besonders wichtige und wichtige Einrichtungen. Beide Gruppen treffen Risikomanagement-, Melde- und Registrierungspflichten. Die Einordnung beeinflusst unter anderem die Aufsicht; sie sollte daher nicht allein aus einer Branchenbezeichnung abgeleitet werden.
Die Registrierung nach § 33 BSIG liefert dem BSI ein aktuelles Bild der regulierten Landschaft. Für Unternehmen ist sie zugleich der erste Test, ob die interne Verantwortlichkeit geklärt ist: Wer bestätigt die Betroffenheit? Wer hält die Kontaktdaten aktuell? Wer darf bei einem Vorfall im Namen der Organisation melden? Diese Fragen gehören in ein belastbares Informationssicherheitsmanagement und nicht nur in die Rechtsabteilung.
Wer sich registrieren muss
Ausgangspunkt ist § 28 BSIG. Er nennt Einrichtungen aus den Anlagen 1 und 2 des Gesetzes und ordnet sie – abhängig von Größe und Art der Tätigkeit – als besonders wichtig oder wichtig ein. Anlage 1 umfasst die Sektoren mit hoher Kritikalität, etwa Energie, Verkehr, Gesundheit, Trinkwasser, digitale Infrastruktur und bestimmte öffentliche Verwaltung. Anlage 2 erfasst weitere kritische Sektoren wie Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, Verarbeitendes Gewerbe sowie bestimmte digitale Anbieter.
Die Größenprüfung ist dabei mehr als ein Blick auf die Kopfzahl. Das Gesetz knüpft an die Kategorien der EU-KMU-Definition an; Beschäftigte, Umsatz und Bilanzsumme sowie verbundene Unternehmen können relevant sein. Hinzu kommen Sondertatbestände: Kritische Anlagen, qualifizierte Vertrauensdienste, bestimmte DNS-Dienste und Top-Level-Domain-Register werden in § 28 gesondert behandelt. Ein Unternehmen sollte deshalb seine Tätigkeit präzise einer Einrichtungsart der Anlagen zuordnen und die Größenwerte dokumentieren.
Praktisch bewährt sich eine kurze Betroffenheitsakte: Geschäftsmodell und Leistungen, einschlägiger Sektor, Werte der Unternehmensgruppe, mögliche Ausnahmen sowie das Ergebnis mit Datum und verantwortlicher Freigabe. Sie ersetzt keine rechtliche Prüfung in Grenzfällen, macht die Entscheidung aber gegenüber Geschäftsleitung und BSI nachvollziehbar. Besonders bei Plattformen, Managed Services oder gemischten Konzernstrukturen kann spezialisierte Beratung sinnvoll sein.
Die Frist: drei Monate ab Betroffenheit
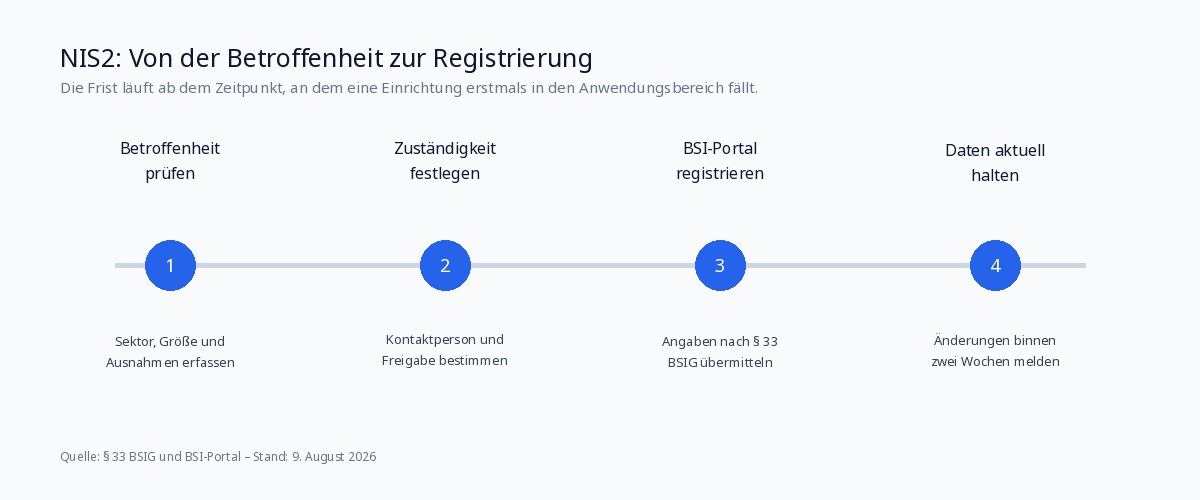
Nach § 33 Abs. 1 BSIG müssen besonders wichtige und wichtige Einrichtungen sowie Domain-Name-Registry-Diensteanbieter die Angaben spätestens drei Monate übermitteln, nachdem sie erstmals oder erneut als entsprechende Einrichtung gelten. Das kann etwa nach Wachstum, einer Änderung des Angebots oder einer Umstrukturierung eintreten. Die Frist ist daher kein einmaliger Projekttermin, sondern sollte in die regelmäßige Compliance-Bewertung aufgenommen werden.
Wichtig ist auch die Pflege: Änderungen der registrierten Angaben sind nach § 33 Abs. 5 BSIG unverzüglich, spätestens innerhalb von zwei Wochen, zu übermitteln. Ein allgemeines Funktionspostfach, eine Telefonnummer ohne Bereitschaftsregelung oder Daten in einem persönlichen Benutzerkonto sind deshalb riskant. Legen Sie eine wiederkehrende Kontrolle fest, etwa bei Änderungen im Handelsregister, beim Wechsel der Sicherheitsverantwortung oder beim Eintritt in einen weiteren EU-Mitgliedstaat.
Welche Pflichtangaben § 33 BSIG verlangt
Die Registrierung verlangt mehr als Name und Anschrift. § 33 BSIG nennt insbesondere die Rechtsform und gegebenenfalls Handelsregisternummer, aktuelle Kontaktdaten einschließlich E-Mail-Adresse, öffentliche IP-Adressbereiche und Telefonnummern. Hinzu kommen der relevante Sektor oder die Branche sowie – soweit einschlägig – die EU-Mitgliedstaaten, in denen Dienste der in den Anlagen genannten Art erbracht werden. Die konkrete Maske im Portal kann weitere Hinweise zur Eingabe geben; rechtlich maßgeblich bleibt die Norm.
Vor dem Ausfüllen sollten IT, Compliance, Recht und gegebenenfalls Netzbetrieb eine abgestimmte Datengrundlage schaffen. Öffentliche IP-Adressbereiche sind nicht mit internen Adressräumen zu verwechseln. Bei Dienstleistungsgruppen ist zu klären, welche juristische Person die betreffende Leistung anbietet. Und bei grenzüberschreitenden Angeboten sollte die Liste der Mitgliedstaaten nicht aus Vertriebsannahmen, sondern aus den tatsächlich erbrachten Diensten abgeleitet werden.
BSI-Portal statt MIP: der richtige Zugang
NIS2-Registrierung: Frist und Ablauf
Wer muss sich innerhalb welcher Frist beim BSI registrieren? Die NIS2-Pflicht zur Registrierung gilt ab dem Inkrafttreten der jeweiligen NIS2-Sektorverordnung. Übergangsfristen: bei Erstanwendung gilt eine Drei-Monats-Frist ab Veröffentlichung. Bestandshersteller ohne Anwendungsverordnung: 12 Monate ab Inkrafttreten.
Ablauf in fünf Schritten:
- Antrag im BSI-Portal (5 Min).
- Stammdaten eintragen (15 Min).
- Sektoren + IP-Bereiche deklarieren (30 Min).
- Bestätigung durch BSI (1-7 Tage).
- Aktualisierung bei wesentlichen Änderungen.
Das BSI stellt für NIS2 das BSI-Portal bereit. Die Behörde weist ausdrücklich darauf hin, dass die NIS2-Registrierung ausschließlich dort erfolgt und nicht über das Melde- und Informationsportal (MIP). Unternehmen sollten diese Trennung in ihren Arbeitsanweisungen festhalten, damit im Ereignisfall kein falscher Übermittlungsweg gewählt wird.
Im BSI-Portal können Unternehmen und Behörden sich registrieren und Sicherheitsvorfälle melden. Für Betreiber kritischer Anlagen und Bundesbehörden bestehen Übergangsregelungen, nach denen das MIP vorrangig weiter genutzt werden kann. Wer bereits einen Zugang zu einem anderen Behördenportal hat, sollte daraus daher nicht auf einen eingerichteten NIS2-Zugang schließen. Zugriffsrechte, Vertretungen und ein dokumentierter Notfallzugang verdienen dieselbe Aufmerksamkeit wie die Einmalregistrierung.
Registrierung und Vorfallmeldung gehören zusammen
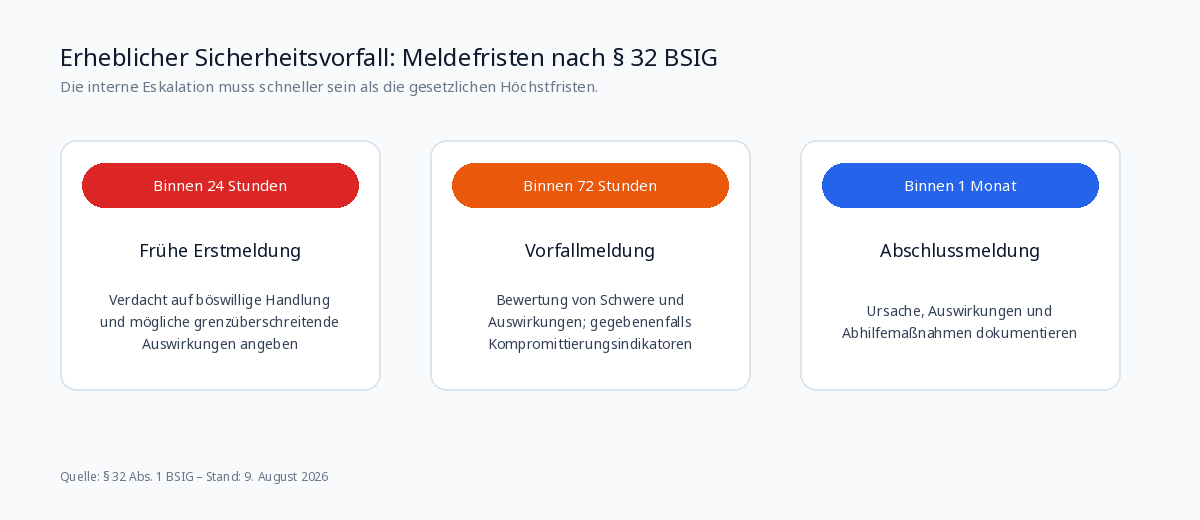
Die Kontaktdaten werden besonders wichtig, wenn ein erheblicher Sicherheitsvorfall eintritt. § 32 BSIG sieht eine frühe Erstmeldung binnen 24 Stunden nach Kenntniserlangung vor. Innerhalb von 72 Stunden folgt eine Vorfallmeldung mit erster Bewertung von Schwere und Auswirkungen; grundsätzlich spätestens einen Monat nach dieser Meldung ist eine Abschlussmeldung abzugeben. Zwischenmeldungen kann das BSI anfordern.
Diese Höchstfristen sind keine Einladung, bis zur letzten Stunde zu warten. Ein sinnvoller Ablauf definiert intern deutlich frühere Eskalationszeiten, eine 24/7-Erreichbarkeit für die Bewertung und eine Vorlage für die Erstmeldung. Ob ein Vorfall erheblich ist, verlangt eine strukturierte Bewertung seiner Auswirkungen. Datenschutzrechtliche Meldepflichten können daneben bestehen; bei personenbezogenen Daten sollten Informationssicherheit und Datenschutzbeauftragte daher von Beginn an zusammenarbeiten.
Warum die Geschäftsleitung eingebunden sein sollte
NIS2 ist kein reines IT-Thema. Nach § 30 BSIG sind geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen zu treffen und zu dokumentieren. Dazu zählen unter anderem Risikoanalyse, Vorfallbewältigung, Backup und Krisenmanagement, Lieferkettensicherheit, sichere Entwicklung und Wartung, Wirksamkeitsprüfungen sowie Schulungen.
§ 38 BSIG verpflichtet Geschäftsleitungen, diese Maßnahmen umzusetzen und ihre Umsetzung zu überwachen; außerdem sind regelmäßige Schulungen vorgesehen. Die Registrierung kann daher sinnvoll als Vorstand- oder Geschäftsführungsbeschluss dokumentiert werden: Betroffenheit bestätigt, Portalverantwortung benannt, Kommunikationsdaten freigegeben und Berichtsrhythmus festgelegt. Das schafft klare Verantwortlichkeit, ohne die fachliche Arbeit allein auf die Leitung zu verlagern.
Verstöße können als Ordnungswidrigkeit verfolgt werden. § 65 BSIG nennt für fehlende oder verspätete Registrierung grundsätzlich ein Bußgeld von bis zu 500.000 Euro; für bestimmte schwerwiegendere Verstöße gegen Risiko- und Meldepflichten gelten höhere Obergrenzen. Die Einordnung einer Sanktion hängt stets vom konkreten Fall ab. Der bessere Maßstab für die Praxis ist deshalb eine belastbare, rechtzeitig dokumentierte Organisation.
In sieben Schritten zur sauberen NIS2-Registrierung
- Betroffenheit schriftlich prüfen: Einrichtungsart, Sektor, Größenwerte, Unternehmensgruppe und Sondertatbestände erfassen.
- Frist auslösen und überwachen: Den Zeitpunkt der erstmaligen oder erneuten Betroffenheit festhalten und die Dreimonatsfrist steuern.
- Verantwortung bestimmen: Fachverantwortung, Freigabe durch die Geschäftsleitung und Vertretungsregelung verbindlich festlegen.
- Pflichtdaten validieren: Rechtsform, Registerangaben, Kontakte, öffentliche IP-Adressbereiche, Sektor und EU-Länder mit den Fachbereichen abstimmen.
- BSI-Portal einrichten: Zugang kontrolliert anlegen, Berechtigungen minimieren und einen sicheren Notfallzugang dokumentieren.
- Meldeprozess testen: Die 24-/72-Stunden-Kette mit IT-Sicherheit, Recht, Kommunikation und Datenschutz als Übung durchspielen.
- Datenpflege verankern: Änderungen binnen zwei Wochen melden und die Betroffenheitsakte mindestens jährlich sowie anlassbezogen überprüfen.
Einordnung in die europäische Compliance-Landschaft
NIS2 ergänzt andere Regelwerke, ersetzt sie aber nicht. Der Cyber Resilience Act richtet sich vor allem an Hersteller von Produkten mit digitalen Elementen, während NIS2 die Einrichtungen und ihre genutzten Netz- und Informationssysteme in den Blick nimmt. Vertrags- und Lieferkettenmanagement sollten beide Perspektiven verbinden: Ein NIS2-reguliertes Unternehmen braucht belastbare Sicherheitszusagen seiner Dienstleister; ein CRA-Hersteller muss den Produktlebenszyklus absichern.
Daneben bleiben DSGVO, branchenspezifische Aufsicht und gegebenenfalls DORA maßgeblich. Eine gemeinsame Vorfallsteuerung verhindert widersprüchliche Aussagen und parallele Ad-hoc-Prozesse. Die Registrierung beim BSI ist dabei ein konkreter, überschaubarer Baustein – sie funktioniert jedoch nur, wenn die zugrunde liegende Governance, Kontaktkette und Sicherheitsorganisation tatsächlich gelebt werden. Wer zusätzlich Schulungen, Risikoanalyse und eine Cyber-Versicherung etabliert, deckt die Geschäftsleitungshaftung ab.
Fazit
Für NIS2-betroffene Einrichtungen ist die BSI-Registrierung eine fortlaufende Compliance-Pflicht. Prüfen Sie die Betroffenheit präzise, melden Sie die gesetzlich verlangten Daten rechtzeitig über das BSI-Portal und behandeln Sie Änderungen als geregelten Prozess. Wer die Registrierung mit Meldewegen, Krisenorganisation und der Verantwortung der Geschäftsleitung verbindet, schafft eine tragfähige Grundlage für die weiteren Pflichten des BSIG.
Quellen
- BSI-Gesetz (BSIG), Gesamtausgabe
- § 28 BSIG: besonders wichtige und wichtige Einrichtungen
- § 32 BSIG: Meldepflichten
- § 33 BSIG: Registrierungspflicht
- BSI: Informationen zur NIS2-Registrierung
- Richtlinie (EU) 2022/2555 (NIS2)
Stand: 9. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.