Die DSGVO ist seit 2018 in Kraft – und 2026 immer noch die Compliance-Pflicht mit den höchsten Bußgeldern im EU-Recht. Wer heute noch ohne vollständiges Verzeichnis der Verarbeitungstätigkeiten arbeitet, ohne aktuelle AVVs mit allen Auftragsverarbeitern und ohne dokumentierten Datenpannen-Prozess, geht ein Bußgeldrisiko im fünfstelligen Bereich pro Verstoß ein. Diese Checkliste strukturiert die Pflichten – und verzahnt sie mit den anderen EU-Compliance-Themen 2026.
Sie ergänzt den Mittelstand-Compliance-Überblick, den Compliance-Kalender, die Bußgeld-Übersicht, die KI/DSGVO-Schnittstelle, den NIS2-Schnell-Check und die EAA-Barrierefreiheits-Pflichten. Stand: 18. September 2026.
Gilt die DSGVO für Ihr Unternehmen?
Die DSGVO gilt für jedes Unternehmen, das personenbezogene Daten verarbeitet – unabhängig von Größe, Sitz und Branche. Ausnahmen gibt es nur für rein private oder familiäre Tätigkeiten. Selbst Einzelunternehmen mit einem Newsletter-Versand sind DSGVO-pflichtig.
Für mittelständische Unternehmen ab 50 Mitarbeitenden, Geldwäsche-pflichtige Branchen und HinSchG-pflichtige Unternehmen sind alle DSGVO-Pflichten voll anwendbar – ohne Ausnahme.
Verzeichnis der Verarbeitungstätigkeiten (VVT)
Das Verzeichnis der Verarbeitungstätigkeiten ist dasFundament jeder DSGVO-Compliance. Es dokumentiert jede Verarbeitung personen bezogener Daten, ihre Rechtsgrundlage und die Sicherheitsmaßnahmen.
Was im VVT stehen muss:
- Name und Zweck jeder Verarbeitung
- Kategorien betroffener Personen und Daten
- Empfänger der Daten
- Speicherdauer
- Sicherheitsmaßnahmen (TOMs)
- Rechtsgrundlage (Art. 6 Abs. 1 DSGVO)
Wer kein aktuelles VVT hat, sollte sofort eines erstellen – Excel oder eine spezialisierte Software reicht für den Anfang.
Auftragsverarbeitung und AVV
Jeder Dienstleister, der personenbezogene Daten im Auftrag verarbeitet, braucht einen Auftragsverarbeitungsvertrag (AVV). Wer Cloud-Software, Marketing-Tools, Payroll-Dienstleister oder NIS2-Lieferanten einsetzt, hat typischerweise 20–50 AVVs – alle aktuell zu halten ist aufwendig, aber Pflicht.
Einwilligungen und Betroffenenrechte
Einwilligungen müssen freiwillig, spezifisch, informiert und unmissverständlich sein. Vorausgewählte Checkboxen oder Cookie-Walls gelten als nicht freiwillig. Ablehnen muss genauso leicht sein wie Akzeptieren – das gilt auch für die DSGVO. Wer eine DSGVO-widrige Einwilligung einsetzt, riskiert Unterlassungsklagen und Bußgelder.
Zu den Betroffenenrechten gehören Auskunft, Berichtigung, Löschung, Datenübertragbarkeit und Widerspruch. Eingehende Anfragen sind binnen eines Monats kostenlos zu beantworten.
Datenschutz-Folgenabschätzung (DSFA)
Eine DSFA ist Pflicht, wenn eine Verarbeitung voraussichtlich hohe Risiken für Betroffene birgt – etwa umfangreiche Profilbildung, automatisierte Entscheidungen mit Rechtswirkung, KI-Systeme im Beschäftigungskontext oder die Verarbeitung besonderer Datenarten.
Die DSFA beschreibt die Verarbeitung, bewertet die Risiken und legt Gegenmaßnahmen fest – sie muss vor Beginn der Verarbeitung erstellt werden.
Datenpannen-Meldung in 72 Stunden
Wer eine Datenpanne mit Risiko für Betroffene hat, muss sie binnen 72 Stunden an die zuständige Aufsichtsbehörde melden – sonst drohen zusätzliche Bußgelder. Der Vorgang ist analog zur NIS2-24-h-Meldung – und beide Pflichten laufen parallel.
Wer ohne dokumentierten Datenpannen-Prozess arbeitet, verliert beide Fristen und damit beide Verteidigungslinien.
DSGVO im Konzernverbund
In Konzernen gelten gruppenweite Pflichten – jede Konzerntochter ist eigenständig verantwortlich. Wer ein Binding Corporate Rules (BCR) einführt, kann Datenübertragungen innerhalb des Konzerns vereinfachen.
Internationale Datenübertragung
Wer Daten in Drittländer (USA, Asien) überträgt, braucht eine Rechtsgrundlage: Standardvertragsklauseln (SCCs), Binding Corporate Rules oder Angemessenheitsbeschluss. Schrems II verlangt zusätzlich ein Transfer-Impact-Assessment.
KI und automatisierte Entscheidungen
KI-Anwendungen sind doppelt DSGVO-relevant: Art. 22 DSGVO (automatisierte Entscheidungen) und die KI-VO (Hochrisiko-Pflichten). Im KI-Haftungs-Kontext kommt 2026/2027 noch die AI-Haftungsrichtlinie dazu.
Datenschutzbeauftragter – Pflicht oder Kür?
Pflicht nach Art. 37 DSGVO und § 38 BDSG, wenn:
- Kerntätigkeit umfasst umfangreiche Verarbeitung besonderer Datenarten (z. B. Gesundheitsdaten).
- Mehr als 20 Personen sind ständig mit der Verarbeitung beschäftigt.
- Die Verarbeitung unterliegt einer gesetzlichen Pflicht.
Mittelständler liegen oft knapp unter der Schwelle – ein DSB als Kür ist trotzdem empfehlenswert.
Datenschutzaudit 2026
Wer regelmäßig auditiert, hat im Bußgeldverfahren stets Vorteile. Interne Audits alle 12–18 Monate, externe Audits alle 2–3 Jahre sind der Standard.
Sanktionen und Bußgelder
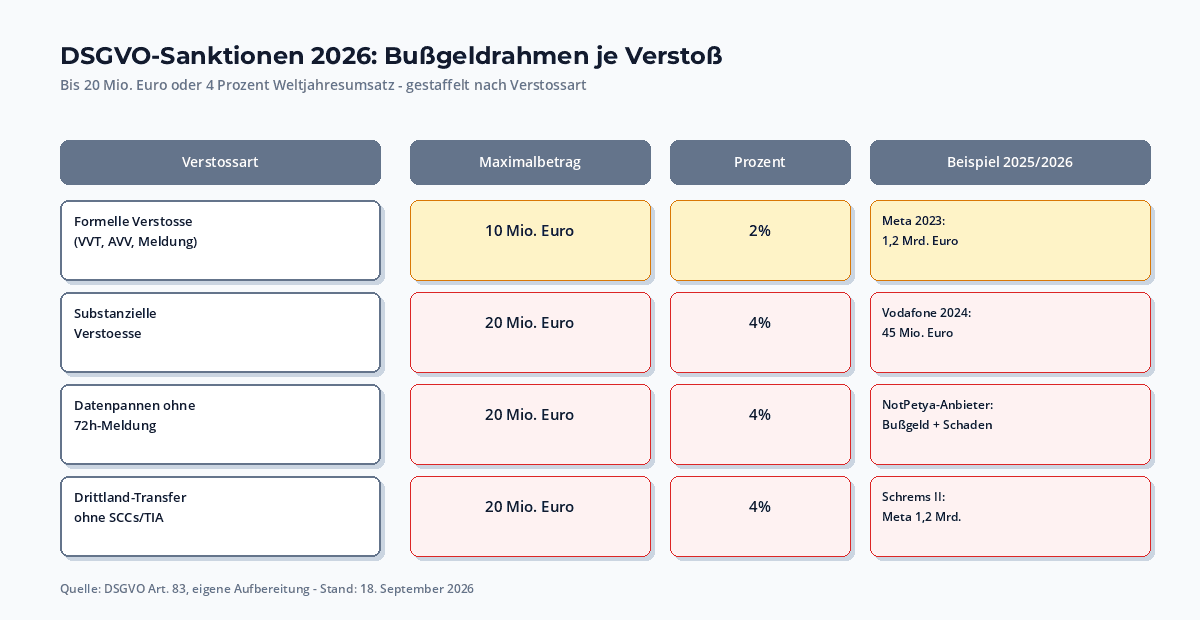
Die DSGVO-Bußgelder sind die höchsten im EU-Recht:
- Bis 20 Mio. Euro oder 4 Prozent Weltjahresumsatz.
- Bis 10 Mio. Euro oder 2 Prozent (bei formellen Verstößen).
- Reputationsschaden durch öffentliche Bekanntmachung.
DSGVO und NIS2, LkSG, Greenwashing, EAA
DSGVO überschneidet sich mit mehreren EU-Pflichten:
- NIS2: Sicherheits-Vorfälle sind zugleich DSGVO- Datenpannen – Doppel-Meldung 24h (NIS2) und 72h (DSGVO).
- LkSG/CSDDD: Beschwerdeverfahren nach LkSG muss DSGVO-konform sein.
- Greenwashing: DSGVO-konforme Cookie-Banner und EAA-konforme Datenschutzerklärungmüssen zusammenspielen.
Praktischer 14-Punkte-Aktionsplan
Wer die DSGVO-Compliance strukturiert angeht, kann sie in 12 Monaten vollständig umsetzen. Pragmatischer Plan:
- Q1: Verzeichnis der Verarbeitungstätigkeiten (VVT) erstellen.
- Q1: Datenschutzerklärung aktualisieren.
- Q2: AVVs mit allen Dienstleistern abschließen.
- Q2: Schulung der Mitarbeitenden.
- Q3: Art. 22 DSGVO bei KI-Anwendungen prüfen.
- Q3: Internationale Datenübertragungen dokumentieren (SCCs, TIA).
- Q4: Internes Datenschutz-Audit durchführen.
- Q4: Datenpannen-Prozess etablieren (24h-Meldung).
Häufige Fragen
Die wichtigsten Antworten zur DSGVO-Compliance.
Gilt die DSGVO auch für kleine Unternehmen?
Ja, jedes Unternehmen mit personenbezogenen Daten. Nur rein private/familiäre Verarbeitungen sind ausgenommen.
Wann brauche ich einen Datenschutzbeauftragten?
Pflicht bei Kerntätigkeit mit besonderen Datenarten, 20+ Personen ständig mit Verarbeitung beschäftigt, oder gesetzlicher Pflicht unterliegend.
Was kostet ein DSGVO-Verstoß?
Bis 20 Mio. Euro oder 4% Weltumsatz. Mittelständler typisch 10.000–100.000 Euro pro Bußgeld.
Muss jeder Cookie-Banner DSGVO-konform sein?
Ja. Ablehnen muss genauso leicht sein wie Akzeptieren. Voreingestellte Cookie-Aktivierung ist nicht zulässig.
Wie lange brauche ich für DSGVO-Compliance?
Mittelstand 3–6 Monate für vollständige Compliance, mit Vorlagen 6–8 Wochen.
Einordnung
Die DSGVO ist Teil des EU-Compliance-Pflichtenkanons 2026. Sie verzahnt sich mit Art. 22 DSGVO + KI-VO, NIS2, HinSchG und EAA. Wer alle Pflichten im Kalender bündelt, reduziert die operative Last.
Fazit
Die DSGVO-Compliance ist seit 2018 Pflicht – aber 2026 greifen die Sanktionen härter durch als jemals zuvor. Wer heute ohne aktuelles VVT, ohne AVVs und ohne Datenpannen-Prozess arbeitet, geht ein Bußgeldrisiko ein, das schnell sechsstellig wird. Mein wichtigster Rat: starten Sie Q4 2026 mit dem 14-Punkte-Aktionsplan – die meisten Schritte sind in 6–8 Wochen erledigt.
Quellen und weiterführende Links:
- DSGVO – Volltext (deutsch)
- BfDI – Bundesbeauftragte für den Datenschutz
- BfDI – Pflicht zur Bestellung eines DSB
- BDSG – Bundesdatenschutzgesetz
- Datenschutzbehörde Berlin (zuständige Aufsicht)
Stand: 18. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.