Jedes Unternehmen, das externe Dienstleister mit personenbezogenen Daten beauftragt, braucht einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO. Wer Cloud-Software, SaaS-Tools, Payroll-Dienstleister oder Marketing-Plattformen einsetzt, hat typischerweise 20–50 AVVs – und muss alle aktuell halten. Fehlt eine AVV, ist das ein Verstoß gegen Art. 28 DSGVO mit Bußgeld bis zu 20 Mio. Euro.
Dieser Leitfaden ordnet die 10 Pflichtinhalte, die jede AVV enthalten muss, zeigt konkrete Musterklauseln, geht auf die Schnittstellen zu DSGVO-Checkliste, NIS2, KI-VO und Schrems II ein. Stand: 27. September 2026.
Was ist eine AVV und wann ist sie Pflicht?
Eine AVV (Auftragsverarbeitungsvertrag) regelt die Verarbeitung personenbezogener Daten durch einen externe Stelle im Auftrag des Verantwortlichen. Sie ist nach Art. 28 Abs. 3 DSGVO Pflicht, sobald:
- ein Dienstleister Daten verarbeitet (Cloud-Speicherung, SaaS-Tools, Marketing-Automation, IT-Support).
- die Verarbeitung personenbezogen ist.
- der Dienstleister nicht rein unterstützend tätig ist (z. B. Druckerei ohne Datenzugriff ist ausgenommen).
Die 10 Pflichtinhalte nach Art. 28 DSGVO
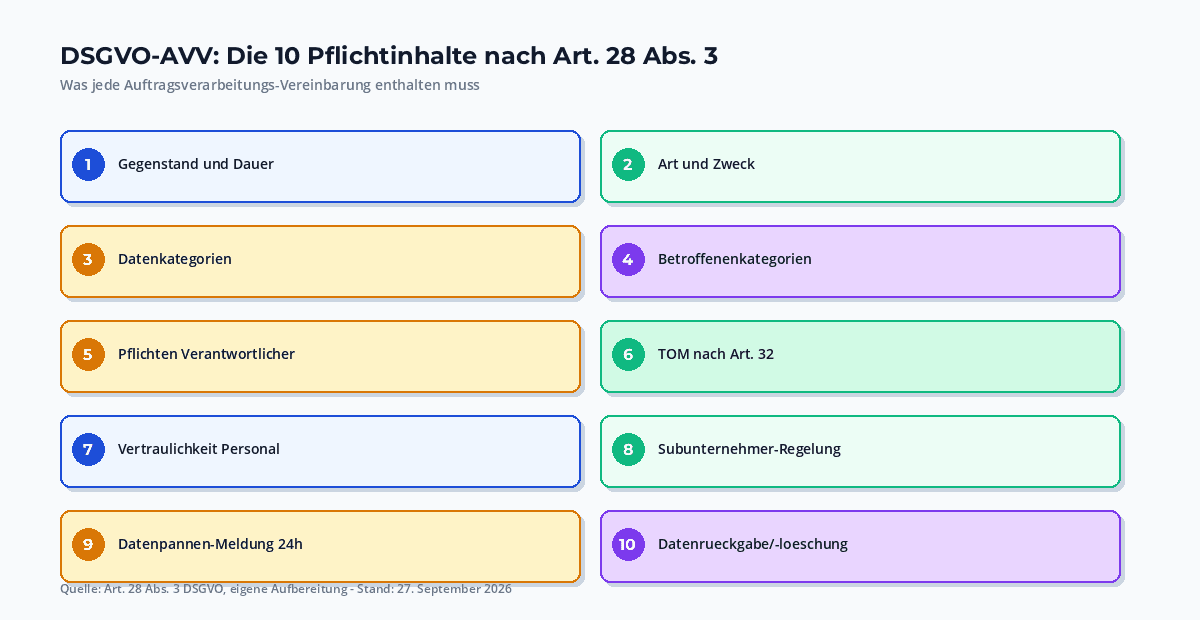
Art. 28 Abs. 3 DSGVO listet zehn Pflichtinhalte, die jede AVV enthalten muss. Wer einen dieser Punkte weglässt, hat keine wirksame AVV:
- Gegenstand und Dauer der Verarbeitung.
- Art und Zweck der Verarbeitung.
- Art der personenbezogenen Daten.
- Kategorien betroffener Personen.
- Pflichten des Verantwortlichen.
- Technisch-organisatorische Maßnahmen (TOM).
- Vertraulichkeitspflicht des Personals.
- Subunternehmer-Regelung.
- Unterstützung bei Betroffenenrechten.
- Datenpannen-Meldung (Art. 33 DSGVO).
Was muss der Auftragsverarbeiter gewährleisten?
Der Auftragsverarbeiter muss:
- personenbezogene Daten nur auf Weisung des Verantwortlichen verarbeiten.
- Vertraulichkeit des eingesetzten Personals gewährleisten.
- angemessene TOM nach Art. 32 DSGVO umsetzen.
- Subunternehmer nur mit Genehmigung einsetzen.
- Datenpannen unverzüglich melden.
- den Verantwortlichen bei der Erfüllung der Betroffenenrechte unterstützen.
- nach Ende der Verarbeitung die Daten zurückgeben oder löschen.
- dem Verantwortlichen alle Informationen zum Nachweis der Pflichten zur Verfügung stellen.
Subunternehmer und Kaskaden
Viele SaaS-Anbieter nutzen ihrerseits wieder Subunternehmer – z. B. Cloud-Provider, CDN, Payment-Provider. Die AVV muss alle Subunternehmer regeln:
- Vorherige Genehmigung des Verantwortlichen.
- Gleichwertige Pflichten der Subunternehmer.
- Mitteilungspflicht bei Wechsel des Subunternehmers.
Wer hier NIS2-Lieferketten-Sorgfalt einhalten muss, hat doppelte Pflichten: AVV UND NIS2-Lieferanten-Audit.
Internationaler Datentransfer und Schrems II
Drittland-Transfers (USA, Asien) erfordern zusätzlich zur AVV:
- Standardvertragsklauseln (SCCs) der EU-Kommission.
- Transfer-Impact-Assessment (TIA).
- Ergänzende Schutzmaßnahmen (Verschlüsselung, Pseudonymisierung).
Nach Schrems II reicht eine Standardvertragsklausel allein nicht, wenn US-Behörden Zugriff auf die Daten haben.
Aktualisierungspflicht
AVVs sind kein Einmaldokument. Bei jeder wesentlichen Änderung muss die AVV aktualisiert werden:
- Neue Subunternehmer des Anbieters.
- Neue Drittland-Transfers.
- Neue Verarbeitungszwecke.
- Technische Änderungen (neuer Cloud-Standort).
Wer eine DSGVO-konforme Dokumentation führt, prüft die AVV mindestens jährlich.
Audit-Rechte und Nachweise
Der Verantwortliche hat ein Audit-Recht. Praktische Umsetzung:
- Vorlage von Zertifikaten (ISO 27001, SOC 2, BSI Grundschutz).
- Inspektionen vor Ort mit Vorlaufzeit.
- Beantwortung von Auskunfts-Anfragen (Art. 15 DSGVO).
Konkrete Musterklauseln
Drei Beispiele für unverzichtbare AVV-Klauseln:
- Datenpannen-Meldung: „Der Auftragsverarbeiter meldet dem Verantwortlichen jeden Sicherheitsvorfall binnen 24 Stunden per E-Mail an dpo@beispiel.de. Die Meldung enthält Art, Schwere und Folgen des Vorfalls sowie betroffene Datenkategorien.“
- Subunternehmer: „Der Auftragsverarbeiter darf Subunternehmer nur mit vorheriger schriftlicher Zustimmung des Verantwortlichen einsetzen. Bei Wechsel eines Subunternehmers informiert er den Verantwortlichen 30 Tage vor Wirksamkeit.“
- Datenrückgabe: „Nach Ende der Verarbeitung löscht der Auftragsverarbeiter alle personenbezogenen Daten oder gibt sie an den Verantwortlichen zurück, es sei denn, gesetzliche Aufbewahrungspflichten stehen entgegen.“
Fehler, die AVVs unwirksam machen
Typische Fehler aus der Mandatspraxis:
- Standard-Cloud-AGB ohne explizite AVV-Klauseln.
- Subunternehmer nicht aufgeführt.
- Drittland-Transfer ohne SCCs.
- Audit-Recht nur auf Nachfrage statt regelmäßig.
- Vertraulichkeitspflicht ohne Sanktionen.
- Datenrückgabe fehlt.
Schnittstellen zu NIS2, KI-VO, Schrems II
AVVs verzahnen sich eng mit anderen EU-Pflichten:
- NIS2: Wer NIS2-pflichtig ist, braucht zusätzlich Lieferanten-Audits – die AVV ist nur ein Baustein.
- KI-VO: KI-Anbieter und KI-Nutzer brauchen zusätzliche Klauseln zu Trainingsdaten und Modell-Updates.
- Schrems II: Standardvertragsklauseln allein reichen nicht – ergänzende Maßnahmen sind Pflicht.
- DSGVO-Checkliste: AVVs sind Teil des vollständigen Compliance-Sets.
Sanktionen bei fehlender AVV
Eine fehlende AVV ist ein Verstoß gegen Art. 28 DSGVO – Bußgeld bis 20 Mio. Euro oder 4 Prozent Weltjahresumsatz. In der Praxis verhängen Aufsichtsbehörden Bußgelder von typisch 10.000 bis 200.000 Euro pro Verstoß. Hinzu kommen Unterlassungsklagen durch Mitbewerber und Datenschutzbehörden.
Praktische Schritte 2026
Wer im Mittelstand für AVVs verantwortlich ist, sollte pragmatisch vorgehen:
- Q1: Bestandsaufnahme – welche SaaS-Anbieter und Dienstleister verarbeiten personenbezogene Daten? Welche AVVs liegen vor?
- Q2: AVV-Gap-Analyse – fehlende Klauseln identifizieren. Welche Subunternehmer fehlen? Welche Drittland-Transfers?
- Q3: Verhandlungen mit Anbietern – AVV-Ergänzungen vereinbaren oder Anbieter wechseln.
- Q4: AVV-Register aufsetzen – pro Anbieter Version, Änderungsdatum und Verantwortlichen dokumentieren.
Häufige Fragen
Die wichtigsten Antworten zur AVV.
Wann ist eine AVV Pflicht?
Sobald ein externer Dienstleister personenbezogene Daten im Auftrag verarbeitet – Cloud, SaaS, Marketing, Payroll, IT-Support. Reine Hilfstätigkeiten sind ausgenommen.
Was muss im AVV stehen?
10 Pflichtinhalte nach Art. 28 Abs. 3 DSGVO: Gegenstand/Dauer, Art/Zweck, Datenkategorien, TOM, Vertraulichkeit, Subunternehmer, Datenpannen, Audit-Rechte, Unterstützung Verantwortlicher.
Reicht eine Standard-Cloud-AGB?
In der Regel nein. Standard-AGBs decken oft nur Teile ab. Zusätzliche Vereinbarung nötig, besonders für Subunternehmer und Drittland-Transfers.
Muss ich die AVV neu verhandeln bei Änderungen?
Ja. Art. 28 Abs. 2 DSGVO verlangt Aktualisierung bei wesentlichen Änderungen – neue Subunternehmer, neue Drittland-Transfers, neue Zwecke.
Was passiert bei fehlender AVV?
Bußgeld bis 20 Mio. Euro oder 4% Weltumsatz. In der Praxis 10.000–200.000 Euro pro Verstoß plus Unterlassungsklagen.
Einordnung
Die AVV ist Teil des DSGVO-Compliance-Pflichtenkanons. Sie verzahnt sich eng mit NIS2, KI-VO, Schrems II und der Cyber-Versicherung. Wer die AVV im Compliance-Kalender pflegt, reduziert die operative Last.
Fazit
Eine wirksame AVV ist Pflicht und Risikomanagement. Wer heute noch Standard-AGB ohne explizite AVV nutzt, geht ein Bußgeldrisiko im fünfstelligen Bereich pro Verstoß ein. Mein wichtigster Rat: starten Sie Q1 2026 mit einer Bestandsaufnahme – die AVV jedes Dienstleisters muss im Verzeichnis stehen, und alle fehlenden Klauseln müssen nachverhandelt werden.
Quellen und weiterführende Links:
- Art. 28 DSGVO – Volltext
- BfDI – Art. 28 DSGVO Leitfaden
- EDPB – Guidelines 07/2020 (Art. 28)
- EU-Kommission – Standard Contractual Clauses
- BDSG – Bundesdatenschutzgesetz
Stand: 27. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.