Wer bei NIS2 an IT-Systeme und Passwort-Policies denkt, vergisst die größte Schwachstelle: den Menschen. Über 80 Prozent der erfolgreichen Cyberangriffe beginnen mit einer Phishing-Mail, einem schwachen Passwort oder einer unbedachten Handlung. NIS2 verlangt daher nicht nur Technik, sondern regelmäßige Schulungen – und zwar flächendeckend, von der Geschäftsleitung bis zum Praktikanten. Wer die Schulungspflicht aus Art. 21 NIS2 ignoriert, riskiert nicht nur Bußgelder, sondern auch die persönliche Haftung der Geschäftsleitung nach § 38 BSIG.
Dieser Beitrag ordnet die Schulungspflicht ein, erklärt wer was lernen muss, wie die Schulung dokumentiert wird und welche Anbieter es gibt. Er ergänzt den Schnell-Check zur NIS2-Betroffenheit und den Haftungs-Beitrag. Stand: 25. August 2026.
Warum die Schulungspflicht die unterschätzte NIS2-Pflicht ist
In der NIS2-Umsetzung konzentrieren sich die meisten Unternehmen auf die technischen Maßnahmen: Firewall, Backup, SIEM, Vulnerability Management. Diese sind wichtig – aber sie greifen nicht, wenn eine Mitarbeiterin auf einen Phishing-Link klickt, ein Passwort auf einem Notizzettel notiert oder einen USB-Stick aus der Tiefgarage einsteckt. Menschliches Verhalten ist in den meisten Vorfällen der entscheidende Faktor.
NIS2 erkennt das ausdrücklich an. Art. 21 der EU-Richtlinie 2022/2555 verlangt, dass die Geschäftsleitung „geeignete Schulungen zur IT-Sicherheit für Mitarbeiter“ sicherstellt. Die deutsche Umsetzung in § 30 BSIG konkretisiert das: Schulung, Sensibilisierung und regelmäßige Auffrischung sind Bestandteil des Risikomanagements. Wer das ignoriert, hat eine Lücke im Pflichtenkatalog – und genau diese Lücke wird im Audit und im Schadensfall sichtbar.
Die Pflicht im Detail: was NIS2 von Ihnen verlangt
§ 30 BSIG i.V.m. Art. 21 NIS2 verlangt Schulungen für alle Beschäftigten zur IT-Sicherheit, die regelmäßig aufgefrischt werden. Inhaltlich muss die Schulung mindestens folgende Themen abdecken:
- Phishing und Social Engineering: Erkennung verdächtiger E-Mails, sicheres Meldeverhalten.
- Passwort- und Zugangshygiene: Starke Passwörter, MFA, sichere Aufbewahrung.
- Sichere Arbeitsumgebung: Sperren des Bildschirms, Schutz von mobilen Geräten, Umgang mit sensiblen Daten.
- Vorfallsmeldung: Was tun, wenn etwas schiefgegangen ist – und an wen. Vorfallsmeldung nach § 32 BSIG.
- Spezialthemen für IT: sichere Entwicklung, sichere Konfiguration, Patch-Management.
Wer muss trainieren – Geschäftsleitung, Mitarbeitende, IT
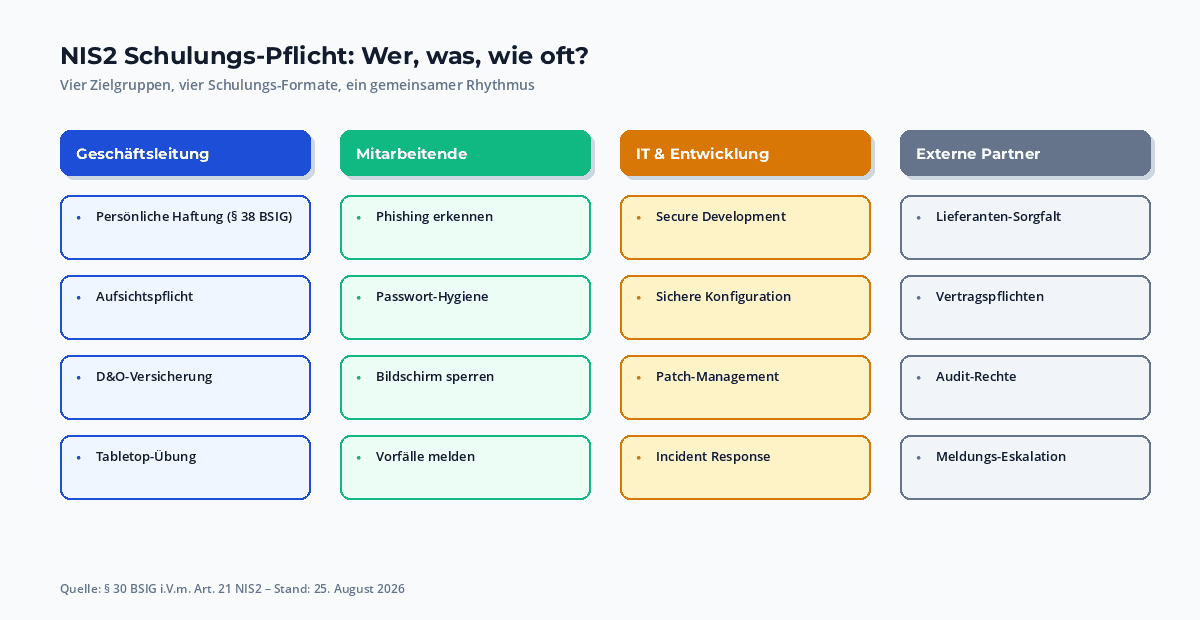
Die Schulungspflicht trifft alle Beschäftigten – unabhängig von Funktion und Hierarchie. Drei Zielgruppen verdienen besondere Aufmerksamkeit:
Geschäftsleitung: Sie trägt die persönliche Haftung nach § 38 BSIG und braucht eine eigene Schulung, die auf ihre Aufsichtspflicht zugeschnitten ist. Inhalte: Was NIS2 von der Leitung verlangt, wie sie Risikomanagement überwacht, welche Haftungsfallen bestehen und wie D&O-Versicherungen greifen.
Mitarbeitende: Sie sind die größte Zielgruppe. Schulung muss alltagsnah sein: kurze Module, klare Beispiele, messbare Erfolge durch Phishing-Simulation.
IT und Entwicklung: Sie brauchen vertiefende Schulungen: Secure Development, sichere Konfiguration, Patch-Management, Incident Response. Hier ist oft externe Unterstützung sinnvoll.
Geschäftsleitung schulen: Pflicht und Praxis
Die Schulung der Geschäftsleitung ist die heikelste Pflicht. Sie kann nicht durch ein generisches E-Learning ersetzt werden, sondern muss die spezifischen Haftungs- und Aufsichtsthemen adressieren. Drei Module haben sich in der Praxis bewährt:
- Rechtlicher Rahmen: NIS2-Richtlinie, BSIG, persönliche Haftung nach § 38, Bußgeldrahmen, D&O-Versicherung. Vertiefung im Haftungs-Beitrag.
- Aufsichtspflicht: wie die Geschäftsleitung das Risikomanagement kontrolliert, welche Berichtspflichten sie hat, welche Eskalationswege gelten.
- Tabletop-Übung: Simulation eines Sicherheitsvorfalls, bei dem die Geschäftsleitung in Echtzeit reagieren muss. Mindestens einmal pro Jahr.
Awareness für alle Mitarbeitenden
Die Basis-Awareness für alle Beschäftigten sollte kontinuierlich und kurzweilig sein. Drei Formate funktionieren:
- E-Learning-Modul (30–45 Minuten): jährliche Auffrischung der Grundlagen. Pflichtbestandteil für jeden Beschäftigten.
- Awareness-Newsletter (monatlich): kurze E-Mails mit aktuellen Beispielen aus der Bedrohungslage. Hält das Thema präsent.
- Live-Training (einmal jährlich): Webinar oder Präsenzveranstaltung mit Q&A. Erhöht die Bindung und ermöglicht unternehmensspezifische Inhalte.
Phishing-Simulation: messen statt hoffen
Die Phishing-Simulation ist das wirksamste Instrument der operativen NIS2-Compliance. Sie misst, wie viele Beschäftigte verdächtige E-Mails erkennen und melden, und sie schult diejenigen gezielt nach, die klicken.
In der Praxis empfehle ich folgende Cadence:
- Monatlich: simulierte Phishing-Mail an eine zufällige Stichprobe der Belegschaft.
- Quartalsweise: Auswertung der Klickraten, Vergleich mit Branchen-Benchmarks.
- Jährlich: gezielte Nachschulung der „Heavy Clicker“ (Beschäftigte mit erhöhter Klickrate).
Wichtig: die Phishing-Simulation muss datenschutzkonform sein und darf nicht zur Disziplinarmaßnahme führen. Wer hier überzieht, hat eine HR-Compliance-Krise und eine Daten-schutz-Beschwerde zugleich.
Secure Development und IT-Operations
Für IT- und Entwicklungsteams verlangt NIS2 zusätzliche Schulungen zu Secure Development und SBOM, sichere Konfiguration nach BSI-Grundschutz, Patch-Management und Incident Response. Diese Module werden in der Regel von externen Spezialisten oder durch Hersteller-Schulungen abgedeckt. Die Kosten sind deutlich höher als bei der Standard-Awareness, aber der Hebel ist größer: wer IT-Mitarbeitende schult, reduziert das Risiko von Fehlkonfigurationen und vermeidet Sicherheitsvorfälle, die andernfalls siebenstellige Kosten verursachen.
Konkrete Schulungs-Inhalte: Was in welchem Format drin sein muss
Aus den letzten zwölf Monaten Mandatspraxis haben sich konkrete Inhalte bewährt, die in jeder NIS2-konformen Schulung vorkommen sollten:
- Phishing-Modul (Basis): Erkennung verdächtiger Absender, verdächtiger Links, verdächtiger Anhänge. Praxisbeispiele aus den letzten 30 Tagen, nicht aus 2018. Aktualisierung alle 90 Tage.
- Passwort-Modul: Starke Passwörter, Passwort-Manager, MFA-Pflicht, Umgang mit geteilten Konten.
- Arbeitsplatz-Modul: Bildschirm sperren, Clear-Desk-Policy, USB-Stick-Verbot, Home-Office-Sicherheit.
- Vorfallsmeldungs-Modul: Erkennung von Vorfällen, Eskalationspfade, 24-h-Frist, BSI-Meldeprozess. Verpflichtende Übung mit fiktivem Szenario.
- Secure Development (für IT): SBOM, sichere Codierungs-Standards, OWASP Top 10, statische Code-Analyse, CRA-Konformität.
Nachweis-Pflicht: dokumentieren, was gelaufen ist
NIS2 verlangt nicht nur die Schulung selbst, sondern auch deren Dokumentation. Im Audit und im Bußgeldverfahren muss die Geschäftsleitung nachweisen können:
- Wer hat geschult? Liste der Teilnehmer mit Datum und Inhalten.
- Was wurde geschult? Curricula der Module, Inhaltsverzeichnis, Lernziele.
- Wurde das Wissen geprüft? Testergebnisse der E-Learning-Module, Phishing-Simulation-Statistiken.
- Wurden Maßnahmen ergriffen? Nachschulungen bei Heavy Clickern, Anpassung der Curricula bei neuen Bedrohungen.
Die Dokumentation sollte in einem zentralen Schulungs-Tool gespeichert werden, das auch das Onboarding neuer Mitarbeitender und das Ausscheiden von Mitarbeitenden abbildet.
Häufige Irrtümer in der NIS2-Schulungspraxis
Aus den letzten zwölf Monaten Mandatspraxis sind fünf Irrtümer immer wieder aufgetreten. Alle sind vermeidbar:
- „Ein E-Learning-Kurs pro Jahr reicht“. Nein. NIS2 verlangt ein kontinuierliches Programm. Wer nur einen Kurs hat, erfüllt die Pflicht nicht und riskiert die persönliche Haftung der Geschäftsleitung nach § 38 BSIG.
- „Die IT-Abteilung schult ihre Leute schon“. Sicher, aber nicht im Sinne von NIS2. Die Schulungspflicht umfasst alle Beschäftigten, einschließlich Geschäftsleitung, Vertrieb, HR und externe Dienstleister.
- „Phishing-Simulation ist optional“. Nein. Phishing ist die häufigste Angriffsmethode und die Simulation ist das wirksamste Messinstrument. Wer keine Simulation durchführt, hat keine belastbare Aussage über das Sicherheitsniveau der Belegschaft.
- „Die Schulung muss nicht dokumentiert werden“. Falsch. Die Dokumentation ist im Audit und im Bußgeldverfahren der entscheidende Nachweis. Wer nicht dokumentiert, hat im Zweifel nicht geschult.
- „Externe Schulung ist zu teuer“. Im Verhältnis zu Bußgeldern bis 10 Mio. Euro ist die Schulung praktisch immer vernachlässigbar. Wer hier spart, riskiert die Existenzfrage.
Anbieter im Vergleich: Inhouse, E-Learning, Full-Service
Drei Modelltypen konkurrieren auf dem Markt:
Inhouse: Aufbau eines eigenen Awareness-Teams, typischerweise ab 1.000 Beschäftigten sinnvoll. Vorteile: hohe unternehmensspezifische Anpassung, direkte Einbindung in die Geschäftsleitung. Nachteile: hohe Fixkosten, langfristiger Aufbau.
E-Learning-Plattformen: spezialisierte Anbieter wie KnowBe4, SoSafe, Security-Awareness-Box, Cybersafe. Kosten je nach Größe zwischen 5 und 25 Euro pro Mitarbeiter und Jahr. Vorteile: schneller Start, bewährte Inhalte. Nachteile: wenig unternehmensspezifische Anpassung.
Full-Service-Anbieter: Kanzleien und Beratungen, die das gesamte Schulungs-Programm inkl. Phishing-Simulation und Tabletop-Übungen liefern. Kosten ab 50.000 Euro pro Jahr. Vorteile: ganzheitliche Betreuung, rechtssichere Dokumentation. Nachteile: hohe Kosten, Abhängigkeit vom Anbieter.
Schnittstellen zu CRA, DORA und HinSchG
Die NIS2-Schulungspflicht steht nicht allein. Drei weitere Regelwerke verlangen Schulungen, die inhaltlich überlappen:
- CRA (Cyber Resilience Act): verlangt Schulung der Entwicklerteams zu sicheren Entwicklungsmethoden, SBOM-Erstellung und Schwachstellen-Handling. Inhalte können mit dem NIS2-Secure-Development-Modul zusammengeführt werden.
- DORA (Digital Operational Resilience Act): verlangt Awareness-Training für Finanzinstitute und deren IKT-Drittdienstleister. Wer für NIS2 schult, hat DORA-Inhalte typischerweise schon zu 60 Prozent abgedeckt.
- HinSchG: verlangt Meldestellen-Schulung der Beauftragten. Inhaltlich überschneidet sich das mit dem NIS2-Vorfallsmeldungs-Modul.
Mein pragmatischer Rat: einmal jährlich ein integriertes Schulungs-Programm aufsetzen, das alle vier Regelwerke adressiert. Das spart 30–50 Prozent der Einzelkosten und reduziert die Belastung der Belegschaft.
Was kostet NIS2-konforme Schulung?
Die Kosten variieren je nach Größe, Sektor und Anbieter-Typ. Erfahrungswerte aus den letzten 12 Monaten:
- Kleinunternehmen (50–249 Beschäftigte): 5.000–15.000 Euro pro Jahr (E-Learning-Lösung).
- Mittelstand (250–999 Beschäftigte): 15.000–50.000 Euro pro Jahr (E-Learning plus Phishing-Simulation).
- Großunternehmen (1.000+ Beschäftigte): 50.000–200.000 Euro pro Jahr (E-Learning plus Phishing plus Tabletop plus Board-Training).
Im Verhältnis zu den möglichen Bußgeldern – bis 10 Mio. Euro oder 2 Prozent des Weltumsatzes – sind die Schulungskosten praktisch immer vernachlässigbar. Wer hier am falschen Ende spart, riskiert die Existenzfrage.
Einordnung in die NIS2-Landschaft
Die Schulungspflicht steht nicht allein – sie ist Teil eines größeren Compliance-Programms. Wer NIS2-konform schult, kommt typischerweise auch den Anforderungen des Cyber Resilience Acts, der DORA-Anforderungen und des HinSchG-Compliance-Workflows entgegen. Wer noch nicht weiß, ob NIS2 ihn trifft, sollte mit dem Schnell-Check beginnen und anschließend parallel Registrierung, Lieferketten-Prüfung, Vorfallsmeldung und Schulung aufsetzen. Die Reihenfolge variiert je nach Sektor und Größe – aber alle vier Themen sind Pflicht.
Board-Compliance: Was die Geschäftsleitung persönlich lernen muss
Die Schulung der Geschäftsleitung ist die Pflicht mit der höchsten Hebelwirkung und der niedrigsten Compliance-Quote. Drei Module sind Pflicht:
- Persönliche Haftung: § 38 BSIG macht die Geschäftsleitung persönlich verantwortlich. Bußgelder bis 10 Mio. Euro oder 2 Prozent Weltumsatz. D&O-Versicherung greift nur bei nachgewiesener Sorgfalt. Vertiefung im Haftungs-Beitrag.
- Aufsichtspflicht: Die Geschäftsleitung muss das Risikomanagement überwachen – nicht nur abnicken. Berichts- pflichten, Eskalationswege, Vorfallsmeldungen müssen geregelt sein.
- Tabletop-Übung: Mindestens einmal jährlich eine Krisenstabsübung mit der Geschäftsleitung. Wer die Übung im Trockenen macht, ist im Ernstfall vorbereitet.
Fazit
Die Schulungspflicht nach NIS2 ist nicht die Pflicht, die Geschäftsführerinnen am liebsten hören. Sie ist kostspielig, sie erfordert Disziplin und sie lässt sich nicht durch ein einzelnes E-Learning-Modul abhaken. Aber sie ist die einzige NIS2-Pflicht, die direkt auf den Faktor Mensch zielt – und damit auf die größte Schwachstelle jedes Unternehmens. Wer die Schulung ernst nimmt, reduziert das Risiko erfolgreicher Angriffe um den Faktor drei bis fünf. Wer die Schulung ignoriert, hat eine Lücke, die im Audit und im Schadensfall sichtbar wird.
Mein wichtigster Rat aus den letzten 12 Monaten Mandatspraxis: beginnen Sie klein, aber beginnen Sie. Ein einzelnes E-Learning-Modul plus monatliche Phishing-Simulation ist die Untergrenze, die in einem Audit noch akzeptiert wird. Wer nach 12 Monaten eine Tabletop-Übung, ein Board-Training und ein vollständiges Curriculum hat, hat die Pflicht nicht nur erfüllt, sondern das Sicherheitsniveau des Unternehmens messbar gehoben.
Quellen und weiterführende Links:
- § 30 BSIG – Risikomanagement
- § 38 BSIG – Bußgeld- und Haftungsvorschriften
- Richtlinie (EU) 2022/2555 (NIS2) – EUR-Lex
- BSI – NIS-2-Umsetzung
- BSI – IT-Sicherheitsmanagement
- BSI – Bewusstseinstraining für Mitarbeitende
Stand: 25. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.