Wer als Geschäftsführerin oder Geschäftsführer eines NIS2-regulierten Unternehmens noch keine Antwort auf die Frage hat, was eine schwere Sicherheitslücke ihnen persönlich kostet, hat ein Risiko in der Buchhaltung, das nicht auf dem Kontoauszug steht. § 38 BSIG macht die Geschäftsleitung seit dem 6. Dezember 2025 unmittelbar verantwortlich – und die meisten Geschäftsleitungen, mit denen ich im Sommer 2026 spreche, lesen die Norm zum ersten Mal, wenn ein Audit-Termin ansteht.
Warum der Posten bisher untergeht
Die Pflicht zur NIS2-Registrierung kennen inzwischen fast alle Betroffenen – die Frist lief am 6. März 2026 aus, das BSI hat nachgelegt. Die persönliche Haftung der Geschäftsleitung nach § 38 BSIG taucht in derselben Diskussion selten auf, weil sie erst auf den zweiten Blick als persönliches Risiko erkennbar ist. Sie steht nicht in der Pressemitteilung, nicht im BSI-Portal, sondern im Gesetzestext.
Drei Punkte sind in der Norm relevant. Absatz 1 verpflichtet Geschäftsleitungen, die Risikomanagementmaßnahmen nach § 30 BSIG umzusetzen und zu überwachen – nicht nur zu beschließen. Absatz 2 stellt klar, dass die Geschäftsleitung der Einrichtung nach den gesellschaftsrechtlichen Regeln persönlich haftet, wenn sie diese Pflicht schuldhaft verletzt. Absatz 3 verlangt regelmäßige Schulungen, damit die Leitungsebene Risiken überhaupt erkennen und bewerten kann.
Drei Haftungsebenen – gestapelt
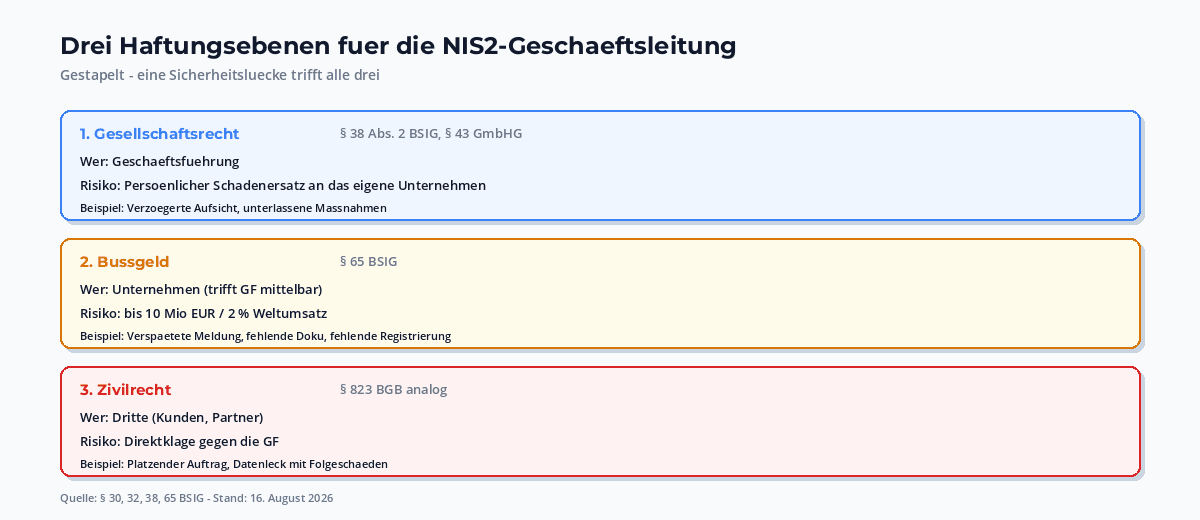
Was die Geschäftsleitung trifft, ist nicht ein einzelnes Risiko, sondern ein Stapel aus drei.
Die erste Ebene ist die gesellschaftsrechtliche Innenhaftung gegenüber dem eigenen Unternehmen. Eine Geschäftsführerin, die die Maßnahmen aus § 30 BSIG unterlässt und dem Unternehmen daraus ein Schaden entsteht – etwa eine ho DSGVO-Bußgeld, Reputationsverlust oder eine Vertragsstrafe gegenüber einem Auftraggeber – kann von der Gesellschaft persönlich auf Schadensersatz in Anspruch genommen werden, und zwar nach den Regeln, die ohnehin schon für Geschäftsführer gelten (§ 43 GmbHG, § 93 AktG). § 38 Abs. 2 BSIG stellt klar, dass diese Regeln auch im NIS2-Kontext greifen – eine eigene Sondervorschrift braucht es dafür nicht.
Die zweite Ebene ist die Bußgeldhaftung gegenüber dem BSI. § 65 BSIG sieht für besonders wichtige Einrichtungen Bußgelder bis 10 Millionen Euro oder 2 Prozent des Weltumsatzes vor, für wichtige Einrichtungen bis 7 Millionen oder 1,4 Prozent. Wer als Unternehmen eine Sicherheitsvorfall-Meldung nach § 32 BSIG verspätet abgibt, ein Risikomanagement gar nicht dokumentiert oder die Registrierung schuldhaft verzögert, zahlt – auf das Unternehmensvermögen, nicht das private der Geschäftsleitung.
Die dritte Ebene ist die zivilrechtliche Haftung gegenüber Dritten. Geschäftspartner, deren Vertrag wegen einer NIS2-relevanten Sicherheitslücke platzt, können direkt die Geschäftsleitung verklagen, wenn ihnen nachgewiesen wird, dass die Leitung ihrer Aufsichtspflicht nicht nachgekommen ist. Diese Fälle sind selten, aber existieren.
Was die Praxis gerade verändert
Bis vor Kurzem war § 38 BSIG vor allem Theorie. Das ändert sich gerade. Das BSI hat am 17. April 2026 ein offizielles Schulungsmaterial für Geschäftsleitungen veröffentlicht und Mitte 2026 eine zweite Ausgabe des BSI-Magazins zur NIS2-Umsetzung herausgebracht. Im Juli 2026 hat das Bundeskabinett das Programm „CyberGovSecure“ für die Bundesverwaltung verabschiedet – auch das wird als Maßstab für die Privatwirtschaft zitiert. Wer jetzt noch nicht geschult ist, fällt in einer Aufsichtsprüfung mit einer Begründung auf, die er vorher nicht hatte.
Die ersten Aufsichtsverfahren laufen seit Frühjahr 2026 schrittweise an. Das BSI hat in einer Pressemitteilung im Juni erwähnt, dass es schrittweise Prüfungen aufnimmt; die ersten Bußgelder werden nach übereinstimmender Einschätzung spezialisierter Kanzleien gegen Ende 2026 oder Anfang 2027 erwartet. Was viele unterschätzen: Auch wenn das Bußgeld zunächst das Unternehmen trifft, beginnt die Aufsichtsbehörde intern häufig mit der Frage, wer in der Geschäftsleitung von den Vorgängen wusste. An dieser Stelle wird § 38 BSIG zur Grundlage der späteren Auskunfts- und Vorlagepflichten.
Wer parallel von DORA (Verordnung (EU) 2022/2554) betroffen ist – also Kreditinstitute, Versicherer oder bestimmte IT-Dienstleister –, kennt die Konstruktion bereits aus Art. 9 ff. DORA. Das DORA-Regelwerk enthält eine ähnliche persönliche Verantwortung der Geschäftsleitung. Wer heute beiden Regelwerken gleichzeitig unterliegt, wird feststellen, dass die Dokumentationserwartungen nahezu identisch sind. Was für die DORA-Prüfung dokumentiert wird, lässt sich für die NIS2-Schulung ohne großen Aufwand wiederverwenden.
Der Rahmen der Bußgelder
Die Bandbreite ist im Beitrag zur NIS2-Registrierung bereits dargestellt. Wiederholt sei: Bei besonders wichtigen Einrichtungen mit mehr als 500 Millionen Euro Weltumsatz kann das BSI bis zu 2 Prozent des Konzernumsatzes verhängen. Bei wichtigen Einrichtungen sind es bis zu 1,4 Prozent. Wer ein deutsches Familienunternehmen mit 400 Mitarbeitenden führt, das als „wichtige Einrichtung“ eingestuft ist, für den wirkt der 7-Millionen-Rahmen abstrakt hoch – der tatsächliche Bußgeldbescheid liegt in der Regel darunter, aber immer noch weit über dem, was die Geschäftsleitung aus eigener Tasche zahlen will.
Wie Sie das persönliche Risiko senken
Drei Hebel stehen der Geschäftsleitung direkt zur Verfügung, und alle drei werden in den Audits tatsächlich geprüft.
Erstens: dokumentieren Sie alles. Wer als Geschäftsführerin nachweisen kann, dass er ein Risikomanagement beschlossen, seine Umsetzung überwacht und sich regelmäßig hat schulen lassen, hat seine Aufsichtspflicht erfüllt. Wer nichts vorweisen kann, hat formal nicht erfüllt – unabhängig davon, was tatsächlich passiert ist. In der Praxis bedeutet das: ein Beschluss der Geschäftsleitung zur Einführung der NIS2-Maßnahmen, ein schriftlicher Überwachungsbericht pro Quartal, ein Sitzungsprotokoll bei jeder Eskalation. Klingt nach Bürokratie, ist aber genau das, was im Zweifel vorgelegt werden muss.
Zweitens: trennen Sie Verantwortung. Ein dezidierter CISO oder Informationssicherheits-Beauftragter mit klarer Berichtslinie entlastet die Geschäftsleitung operativ. Das entbindet sie nicht von der Aufsichtspflicht, zeigt aber, dass die Pflicht aus § 38 Abs. 1 BSIG organisatorisch ernst genommen wird. In Konzernen kommt der zusätzliche Punkt, dass Konzernmütter die operativen Maßnahmen zentral aufsetzen sollten, die lokale Geschäftsleitung der Tochter aber sichtbarer Ansprechpartner für das BSI ist – diese Trennung muss dokumentiert sein.
Drittens: machen Sie die Schulungspflicht sichtbar. § 38 Abs. 3 BSIG verlangt regelmäßige Schulungen – wer hier nichts vorweisen kann, hat auch im zivilrechtlichen Streit ein Problem. Eine zweistündige Schulung pro Jahr, dokumentiert mit Anwesenheitsliste, reicht für den Anfang. Das BSI hat im April 2026 ein entsprechendes Schulungsmaterial veröffentlicht – Geschäftsführerinnen, die das durchgearbeitet haben, können im Zweifel auf das offizielle Material verweisen.
Viertens: prüfen Sie die D&O-Versicherung. Die Mehrzahl der D&O-Policen deutscher Unternehmen deckt klassische Pflichtverletzungen ab, aber nicht jede Police schließt explizit Cyber-Risiken ein. Wer eine Police aus der Zeit vor 2025 hat, sollte mit dem Versicherer klären, ob Verstöße gegen § 38 BSIG im Versicherungsschutz enthalten sind. Manche Versicherer bieten inzwischen spezielle NIS2-Klauseln – das ist eine der preiswerteren Schutzmaßnahmen, die ich im Sommer 2026 gesehen habe.
Fünftens: nicht warten. Im August 2026 sind die Aufsichtsverfahren beim BSI noch im Aufbau, die ersten Bußgelder werden frühestens Ende des Jahres erwartet. Wer jetzt mit der Dokumentation anfängt, baut eine Beweislage auf, die in einer späteren Prüfung den Unterschied macht. Wer darauf wartet, dass das BSI ihn anschreibt, schreibt die Geschichte selbst – nur nicht zu seinen Gunsten.
Fazit
§ 38 BSIG ist kein Gesetz, das auf Geschäftsführerinnen und Geschäftsführer wartet, um sie zu bestrafen. Es ist ein Gesetz, das von ihnen verlangt, das Thema Cybersicherheit mit derselben Sorgfalt zu behandeln wie jedes andere Geschäftsleitungs-Thema – mit Beschluss, Überwachung, Dokumentation und Schulung. Wer das im August 2026 noch nicht angefangen hat, fängt besser heute an. Ein Beschluss, ein Überwachungsbericht, eine Schulung, ein Police-Check – mehr braucht es für den Anfang nicht. Praktisch heißt das: NIS2-Registrierung, Awareness-Schulungen, Risikoanalyse und Cyber-Versicherung – die operative Umsetzung ist eng verzahnt.
Quellen und weiterführende Links:
- § 38 BSIG – Geschäftsleitungs-Pflichten
- § 65 BSIG – Bußgeldvorschriften
- § 30 BSIG – Risikomanagementmaßnahmen
- BSI – Schulungsmaterial für Geschäftsleitungen (Veröffentlichung 17.04.2026)
- Richtlinie (EU) 2022/2555 (NIS2) – EUR-Lex
Stand: 16. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.