Die NIS2-Verordnung verlangt von betroffenen Einrichtungen die Prüfung ihrer IKT-Lieferkette. Doch was genau muss von Cloud-Providern, SaaS-Anbietern und IT-Dienstleistern verlangt werden? Welche Fragen sind Pflicht, welche optional? Welche Antworten sind ausreichend, welche lösen Nachverhandlungen aus? Wer hier ohne Systematik arbeitet, hat entweder einen Berg an Fragebögen vor sich – oder eine Lücke im Risikomanagement. Beides ist vermeidbar. Der zwölf-Fragen-Standardfragebogen ist der Pragmatik-Anker.
Dieser Beitrag liefert den Fragebogen, eine Bewertungslogik und die passenden Vertragsklauseln. Er ergänzt den umfassenden Lieferketten-Beitrag und den BSI-Registrierungs-Leitfaden. Stand: 25. August 2026.
Warum ein Fragebogen der richtige erste Schritt ist
Wer NIS2-konform seine IKT-Lieferkette prüfen will, steht vor einem Berg: dutzende Anbieter, hunderte Fragen, unterschiedliche Formate, viele Selbstauskünfte. Ohne Systematik führt das zu drei Problemen:
- Vergleichbarkeit fehlt: Jeder Anbieter füllt einen anderen Fragebogen aus, die Antworten lassen sich nicht vergleichen.
- Pflichten verschwimmen: Ohne klare Mindeststandards weiß die Geschäftsleitung nicht, welche Antworten ausreichen.
- Dokumentation lückenhaft: Im Audit fehlt der Nachweis, dass alle wesentlichen Anbieter geprüft wurden.
Ein Standardfragebogen löst alle drei Probleme. Er definiert die Pflichtfragen, liefert eine Bewertungslogik und schafft eine einheitliche Dokumentation. Die zwölf Fragen, die ich Ihnen im Folgenden vorstelle, sind aus den letzten zwölf Monaten Mandatspraxis destilliert und decken die typischen Schwachstellen ab.
Die Pflicht aus § 30 BSIG im Detail
§ 30 Abs. 2 lit. e BSIG verlangt, dass betroffene Einrichtungen bei der Auswahl und beim Einsatz von IKT-Drittdienstleistern die „Eignung und Vertrauenswürdigkeit“ prüfen. Konkret bedeutet das:
- Sorgfaltspflichten bei der Auswahl: Vor Vertragsschluss müssen Lieferanten geprüft werden.
- Laufende Überwachung: Während der Vertragslaufzeit müssen Anbieter überwacht werden.
- Risikobewertung: Ergebnisse der Prüfung müssen in die eigene Risikobewertung einfließen.
- Vorfalls-Eskalation: Bei Sicherheitsvorfällen beim Anbieter müssen Meldewege definiert sein.
- Vertragliche Sicherheits-Anforderungen: Die Anforderungen müssen im Vertrag fixiert sein.
Die 12 Pflichtfragen im Lieferantenfragebogen
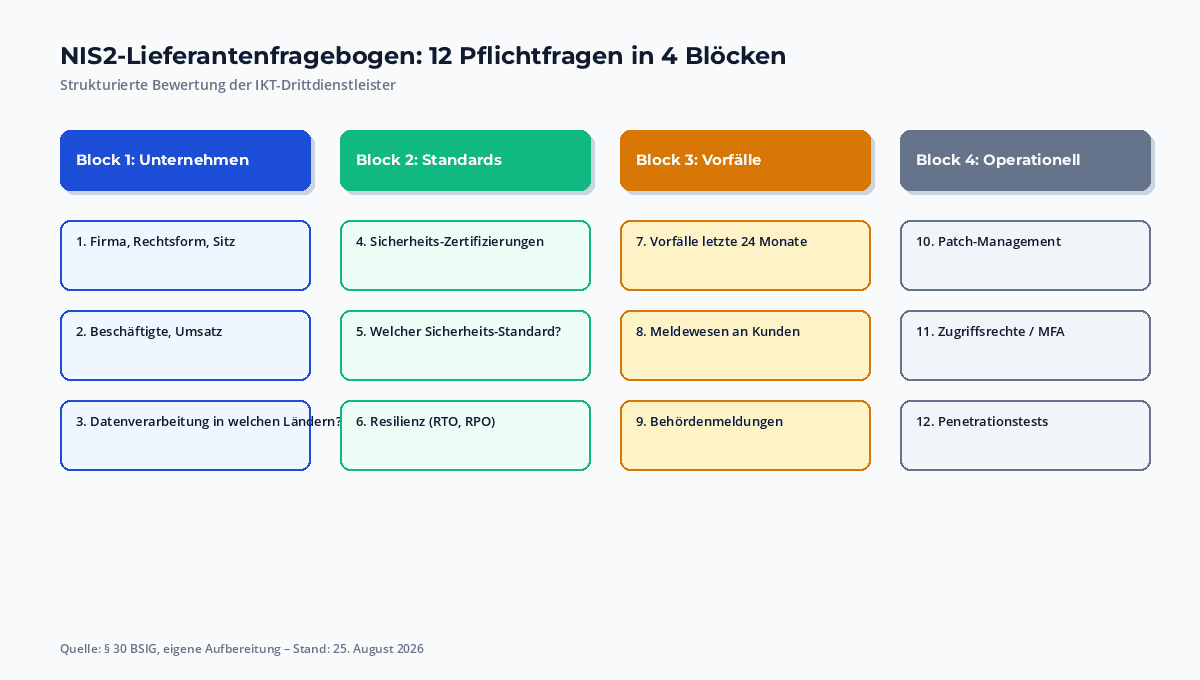
Die folgenden zwölf Fragen sind der Kern des Fragebogens. Sie sind in vier Themenblöcke gegliedert und können direkt in einem Excel-, Google-Forms- oder spezialisierten Tooling-Template abgebildet werden.
Fragen 1–3: Unternehmen und Grundlage
- Wer ist Ihr Unternehmen? Firma, Rechtsform, Sitz, Handelsregister-Nummer. Wichtig für die Identifikation und für die spätere Vertragsgestaltung.
- Wie viele Beschäftigte haben Sie? plus Jahresumsatz. Relevant für die NIS2-Selbsteinstufung: kritische Anbieter mit 250+ Beschäftigten und 50+ Mio. Euro Umsatz sind in der EU oft selbst NIS2-pflichtig.
- In welchen Ländern verarbeiten Sie Daten? Relevant für Schrems-II, DSGVO-Auftragsverarbeitung und die NIS2-Eigenständigkeit der Anbieter.
Fragen 4–6: Zertifizierung und Standards
- Welche Sicherheits-Zertifizierungen haben Sie? ISO 27001, SOC 2 Type II, BSI C5, TÜVIT – mit Gültigkeitsdauer und Audit-Frequenz.
- Welchen Sicherheits-Standard setzen Sie um? ISO 27001 auf Basis IT-Grundschutz, NIST CSF, CIS Controls. Wichtig für die Vergleichbarkeit.
- Wie sind Sie gegenüber IKT-Vorfällen resilient? RTO (Recovery Time Objective), RPO (Recovery Point Objective), Verfügbarkeit-SLA. Mindeststandards je nach Kritikalität.
Fragen 7–9: Vorfälle und Meldewesen
- Hatten Sie in den letzten 24 Monaten meldepflichtige Sicherheitsvorfälle? Anzahl, Schwere, behördliche Meldungen.
- Wie melden Sie Vorfälle an Ihre Kunden? Fristen, Eskalationspfade, Inhalte der Meldung. Die NIS2- 24-Stunden-Frist gilt als Mindeststandard.
- Welche Behörden haben Sie in den letzten 24 Monaten informiert? BSI, Datenschutzbehörden, andere Aufsichtsbehörden. Indikator für die Meldedisziplin.
Fragen 10–12: Operationelle Sicherheit
- Wie ist Ihr Patch-Management organisiert? Patch-Frequenz (kritisch, hoch, normal), Reaktionszeit bei Zero-Days. Mindeststandards: kritische Patches binnen 24 Stunden, hohe binnen 7 Tagen.
- Wie verwalten Sie Zugriffsrechte? MFA-Pflicht, RBAC, Just-in-Time-Zugriff, Logging und Audit-Trail.
- Wie führen Sie Penetrationstests durch? Frequenz, Scope, externe oder interne Tester, unabhängige Verifikation.
Bewertungslogik: Mindeststandards und Ampel
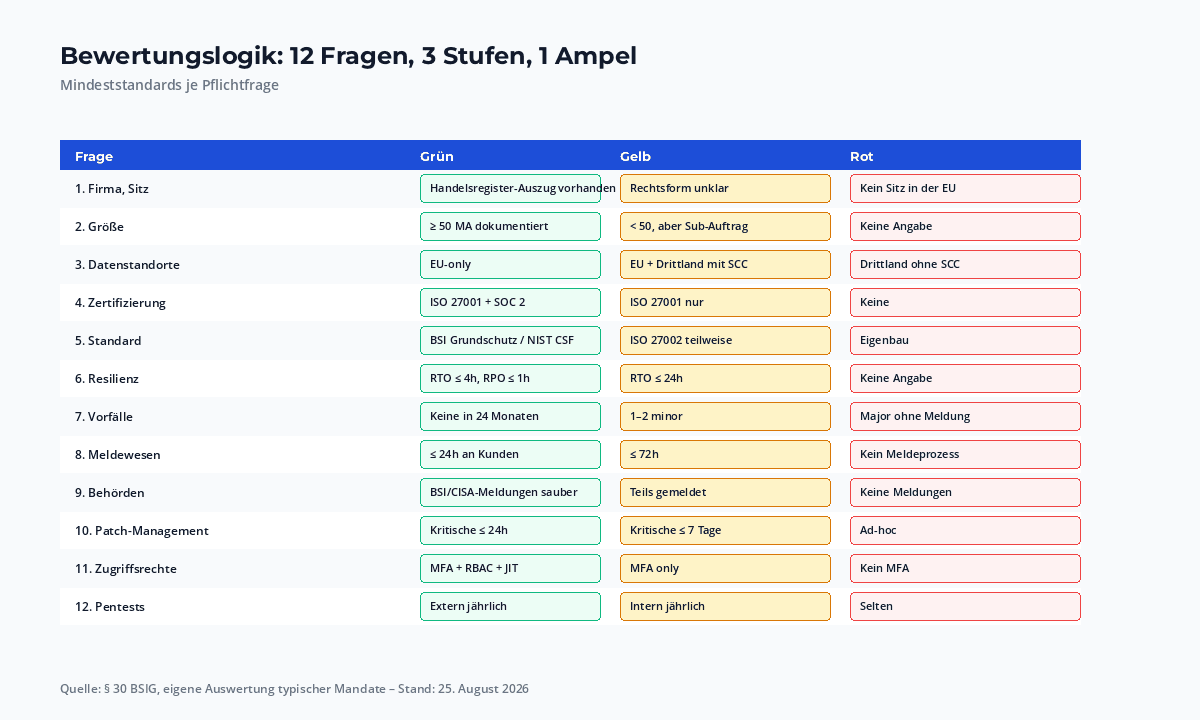
Die zwölf Fragen sind nur die halbe Miete. Wer Antworten auswertet, braucht eine Bewertungslogik. In der Praxis hat sich eine dreistufige Ampel bewährt:
- Grün: Anbieter erfüllt alle Mindeststandards. Vertrag kann geschlossen werden.
- Gelb: Anbieter erfüllt die Mindeststandards mit Einschränkungen. Nachverhandlung erforderlich, mit Frist zur Behebung.
- Rot: Anbieter erfüllt die Mindeststandards nicht. Lieferantenwechsel empfohlen.
Die Mindeststandards je Frage sind unternehmensspezifisch. In der Beratungspraxis hat sich folgender Satz als pragmatisch erwiesen:
Vom Fragebogen zum Vertrag: Pflichtklauseln
Der Fragebogen liefert die Selbsteinschätzung. Im Vertrag muss sie verbindlich werden. Fünf Vertragsklauseln sind Pflicht:
- Sicherheits-Mindeststandards: Die Antworten aus dem Fragebogen werden als Vertragsanhang fixiert. Abweichungen sind Vertragsverletzung.
- Vorfallsmeldung: Frist (in der Regel 24 Stunden), Inhalt, Eskalationspfad.
- Audit-Recht: Die betroffene Einrichtung kann den Anbieter auditieren oder Audit-Berichte (ISO 27001, SOC 2) verlangen.
- Unterauftragsverhältnisse: Subunternehmer müssen vorab genehmigt werden, mindestens auf gleichem Sicherheitsniveau.
- Kündigungsrecht bei Sicherheitsmangel: Außerordentliche Kündigung bei wesentlicher Sicherheitsverletzung.
Konkrete Antworten aus der Praxis: So sehen grün, gelb, rot aus
Drei reale Beispiele aus den letzten 12 Monaten, die zeigen, wie die Bewertung in der Praxis funktioniert:
- Beispiel A – Großer Cloud-Provider (Anonymisiert): Frage 4: ISO 27001 + SOC 2 Type II vorhanden, Audit-Frequenz jährlich, externe Zertifizierungs- stelle mit Akkreditierung. Frage 6: RTO 2 Stunden, RPO 30 Minuten, dokumentiert. Frage 7: keine meldepflichtigen Vorfälle in 24 Monaten. Bewertung: grün, Vertrag kann geschlossen werden.
- Beispiel B – Mittelständischer IT-Dienstleister: Frage 4: ISO 27001-Zertifikat, aber abgelaufen seit 6 Monaten. Frage 5: ISO 27002 teilweise umgesetzt, kein vollständiges ISMS. Frage 11: MFA nur für Admins, keine MFA für Standard-User. Bewertung: gelb, Nachverhandlung mit Frist 90 Tage.
- Beispiel C – Kleiner SaaS-Anbieter: Frage 4: keine Zertifizierung. Frage 7: zwei Sicherheitsvorfälle in 24 Monaten, einer davon nicht an Kunden gemeldet. Frage 10: Patch-Management nur ad-hoc, kritische Patches manchmal erst nach Wochen. Bewertung: rot, Lieferantenwechsel empfohlen.
Häufige Fallen bei der Lieferanten-Prüfung
Aus den letzten zwölf Monaten Mandatspraxis sind fünf Fallen immer wieder aufgetreten. Alle sind vermeidbar:
- Anbieter werden nicht erfasst. Häufig fehlen SaaS-Anbieter in der Liste, die „kostenlos mit dabei“ sind – etwa ein Cloud-Speicher-Anbieter, ein Terminplanungstool oder ein Kollaborationstool. Diese sind nicht automatisch unkritisch.
- Fragebogen wird einmal ausgefüllt und nie aktualisiert. Lieferanten wechseln Besitzer, ändern Sicherheits- standards, fusionieren. Ein Fragebogen aus 2023 ist 2026 praktisch wertlos.
- Schwellenwerte werden falsch interpretiert. „Kleine Anbieter“ sind nicht automatisch unkritisch. Auch ein Drei-Personen-SaaS-Anbieter kann ein wesentlicher IKT-Dienstleister sein, wenn er kritische Funktionen liefert.
- Subunternehmer werden übersehen. Die Kaskade ist im Fragebogen unsichtbar. Wer nur den direkten Anbieter prüft, hat die eigentlichen Risiken nicht erfasst.
- Dokumentation wird nicht aufbewahrt. Fragebögen verschwinden in E-Mail-Postfächern, die Antworten werden nicht zentral gespeichert. Im Audit fehlt dann der Nachweis.
Laufendes Monitoring statt Einmal-Fragebogen
Der Fragebogen ist der Einstieg, nicht der Abschluss. NIS2 verlangt eine laufende Überwachung der Anbieter. Drei Mechanismen sind Standard:
- Externe Sicherheits-Scores: SecurityScorecard, BitSight, UpGuard liefern kontinuierlich Bewertungen der Extern-Angreifbarkeit.
- BSI-Warnungen: Abonnieren Sie die BSI-Warnungen und gleichen Sie diese mit Ihrer Lieferantenliste ab.
- Vertragliche Re-Audits: Wesentliche Anbieter werden jährlich neu befragt, ergänzt durch Stichproben vor Ort.
Subunternehmer und Kaskaden: die versteckte Risikoquelle
Eine der häufigsten Schwachstellen in der NIS2-Lieferketten-Prüfung ist die Subunternehmer-Kaskade. Viele Anbieter nutzen ihrerseits weitere Dienstleister – und genau diese Tiefe ist im Audit schwer nachvollziehbar.
Drei Fragen helfen, das Risiko zu adressieren:
- Wer sind Ihre Subunternehmer? Der Anbieter muss seine wesentlichen Subunternehmer offenlegen, idealerweise mit Sitz und kritischen Funktionen.
- Wie stellen Sie deren Sicherheit sicher? Audit-Rechte, Zertifizierungs-Anforderungen, vertragliche Mindeststandards müssen an die Subunternehmer weitergegeben werden.
- Wie informieren Sie über Änderungen? Wechsel des Subunternehmers ist meldepflichtig – mindestens 30 Tage Vorlauf.
In der Praxis rate ich, Subunternehmer-Themen direkt im Hauptvertrag zu regeln. Wer erst nach einem Vorfall damit beginnt, hat in der Regel schon verloren.
Tooling: Fragebogen-Software vs. Eigenbau
Für die Verwaltung der Fragebögen gibt es drei Modellansätze:
- Excel/Google Forms: kostenlos, aber unflexibel bei vielen Anbietern. Geeignet bis etwa 20 Lieferanten.
- GRC-Tools: Vanta, Drata, Sprinto, Hyperproof – mit integriertem Lieferanten-Fragebogen und kontinuierlichem Monitoring. Geeignet ab 50 Lieferanten, Preise ab 5.000 Euro pro Jahr.
- Spezialisierte TPRM-Plattformen: SecurityScorecard, BitSight, ProcessUnity, OneTrust Vendor Risk – für sehr große Lieferanten-Portfolios. Preise ab 25.000 Euro pro Jahr.
Wann der Lieferantenwechsel sinnvoll ist
Aus den letzten zwölf Monaten haben sich drei Auslöser für einen Lieferantenwechsel als typisch erwiesen:
- Anbieter erreicht die Mindeststandards nicht. Nach zwei Nachverhandlungen mit klarer Frist keine Verbesserung. Wechsel ist die einzige Option, weil die Geschäftsleitung die Pflicht zur Risikobewertung sonst nicht erfüllen kann.
- Anbieter verweigert den Fragebogen oder wesentliche Audits. Wer die Prüfung nicht zulässt, kann nicht Vertragspartner einer NIS2-pflichtigen Einrichtung sein. Punkt.
- Anbieter hat einen meldepflichtigen Vorfall ohne Meldung. Verstoß gegen die vertragliche Meldepflicht ist ein Grund für eine außerordentliche Kündigung. Vertrauen ist nicht wiederherstellbar.
Der Lieferantenwechsel braucht in der Praxis 3 bis 6 Monate. Wer parallel einen Backup-Anbieter in der Schublade hat, verkürzt die Umstellung.
Einordnung in die NIS2-Landschaft
Der Lieferantenfragebogen ist ein Kernbaustein des NIS2-Risikomanagements. Er steht nicht allein: wer noch nicht weiß, ob er NIS2-pflichtig ist, startet mit dem Schnell-Check. Anschließend folgen die BSI-Registrierung, die Vorfallsmeldungs-Workflows und die Schulung der Belegschaft. Die Lieferketten-Prüfung ist typischerweise der zweite Schritt nach der Registrierung – sie ist aufwendig, aber ohne sie bleibt das Risikomanagement unvollständig.
Zusammenfassung: Zwölf Fragen, drei Stufen, ein Vertrag
Der Lieferantenfragebogen ist die NIS2-Pflicht, die am häufigsten unterschätzt wird. Drei Punkte zusammen ergeben die vollständige Erfüllung:
- Zwölf Pflichtfragen strukturiert in vier Themenblöcken (Unternehmen, Standards, Vorfälle, Operationell).
- Drei Stufen der Bewertung (grün/gelb/rot) mit klaren Mindeststandards je Frage.
- Vertragliche Absicherung der Antworten plus laufendes Monitoring.
Wer diese drei Elemente kombiniert, hat nicht nur die NIS2-Pflicht erfüllt, sondern auch die Widerstandsfähigkeit der eigenen IKT-Lieferkette messbar erhöht.
Fazit
Der Lieferantenfragebogen ist nicht das Lieblingswerkzeug der Geschäftsleitung. Er ist aufwendig, er kostet Zeit, und er liefert Antworten, die nicht immer angenehm sind. Aber er ist der einzige Weg, die NIS2-Lieferketten-Pflicht strukturiert zu erfüllen – und er ist die einzige Möglichkeit, im Audit nachzuweisen, dass die wesentlichen Anbieter geprüft wurden.
Mein wichtigster Rat aus der Praxis: beginnen Sie mit den zwölf Pflichtfragen, ergänzen Sie eine pragmatische Bewertungslogik und binden Sie den Fragebogen an den Vertrag. Wer so vorgeht, hat in 90 Tagen eine vollständige Lieferketten-Übersicht und kann die operative Last gut im Griff halten. Wer den Fragebogen als Pflichtübung ansieht, wird ihn nach 12 Monaten nicht mehr nutzen – und im Audit dann die Quittung bekommen.
Quellen und weiterführende Links:
- § 30 BSIG – Risikomanagement
- § 32 BSIG – Vorfallsmeldungen
- Richtlinie (EU) 2022/2555 (NIS2) – EUR-Lex
- BSI – NIS-2-Umsetzung
- BSI-Standard 200-1 – Managementsysteme für Informationssicherheit
- ENISA – NIS Directive
Stand: 25. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.