Wer NIS2-pflichtig ist oder Anbieter in NIS2-pflichtigen Wertschöpfungsketten bedient, muss die IKT-Lieferantenverträge anpassen. § 30 Abs. 2 lit. e BSIG verlangt die Eignungs- und Vertrauenswürdigkeitsprüfung – und genau diese Prüfung funktioniert nicht ohne die richtigen Vertragsklauseln. Die folgenden 12 Musterklauseln decken die wichtigsten NIS2-Pflichten ab und lassen sich in die meisten Standardverträge integrieren.
Stand: 3. September 2026. Diese Musterklauseln ersetzen keine Rechtsberatung, decken aber 80 Prozent der typischen NIS2- Anforderungen ab.
Warum die Vertragsgestaltung NIS2-Pflicht ist
NIS2 verlangt von betroffenen Einrichtungen, ihre Lieferketten-Sorgfalt zu dokumentieren. Ohne vertragliche Verankerung der Pflichten lässt sich diese Sorgfalt gegenüber dem BSI nicht nachweisen – im Audit und im Schadensfall wird genau diese Lücke gewertet. Der Vertrag ist das wichtigste Instrument der NIS2-Lieferketten-Compliance.
Was NIS2 in Lieferantenverträgen verlangt
§ 30 Abs. 2 lit. e BSIG verlangt, dass die Anbieter ausreichende Sicherheitsgarantien bieten. Konkret bedeutet das vier Pflicht-Bereiche:
- TOM-Pflicht: technisch-organisatorische Maßnahmen nach Stand der Technik
- Audit-Recht: Möglichkeit zur unabhängigen Überprüfung des Anbieters
- Meldungs-Pflicht: zeitnahe Information bei Sicherheitsvorfällen
- Sub-Auftragnehmer: Weitergabe der Pflichten an Subunternehmer
Die 12 Pflicht-Musterklauseln im Überblick
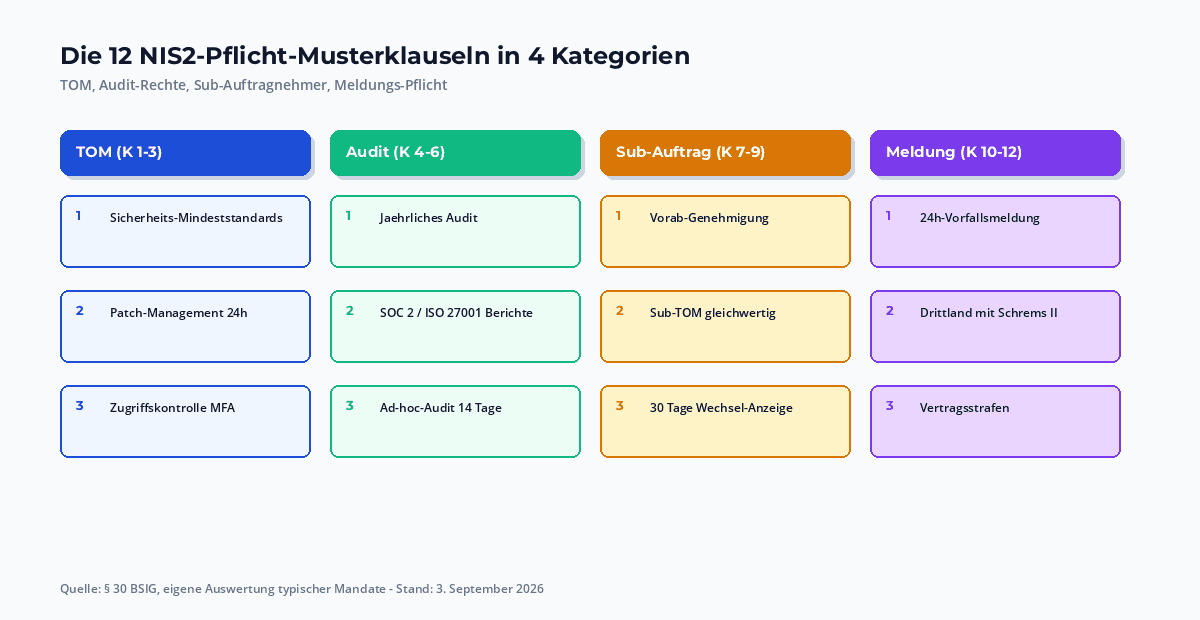
Die zwölf Klauseln sind in vier Kategorien sortiert:
- TOM (Klausel 1–3): Sicherheits-Mindeststandards, Patch-Management, Zugriffskontrolle
- Audit (Klausel 4–6): Audit-Rechte, Testberichte, Ad-hoc-Audits
- Sub-Auftragnehmer (Klausel 7–9): Genehmigungspflicht, Datentrennung, Weitergabe-Pflicht
- Meldung & Haftung (Klausel 10–12): Meldungsfristen, Drittlands-Verbot, Vertragsstrafen
Musterklausel: TOM (technisch-organisatorische Maßnahmen)
Die wichtigste Klausel. Sie definiert den Sicherheits-Mindeststandard und macht ihn überprüfbar.
„Der Auftragnehmer verpflichtet sich, die Diensterbringung nach dem Stand der Technik abzusichern. Maßstab sind mindestens die Anforderungen nach ISO/IEC 27001:2022 oder BSI IT-Grundschutz. Konkret umfasst dies: Zugriffskontrolle nach Need-to-know, Verschlüsselung nach Stand der Technik, Patch-Management mit Reaktionszeiten von 24 Stunden für kritische Schwachstellen, regelmäßige Penetration tests (mindestens jährlich) sowie Schulung der Mitarbeitenden zu IT-Sicherheit. Der Auftragnehmer dokumentiert die TOM fortlaufend und stellt sie dem Auftraggeber auf Anfrage zur Verfügung.“
Musterklausel: Audit-Rechte und Nachweise
Ohne Audit-Recht lässt sich TOM nicht kontrollieren. Die Klausel muss konkrete Fristen und Berichtsformate enthalten.
„Der Auftraggeber ist berechtigt, die TOM des Auftragnehmers einmal jährlich sowie anlassbezogen nach eigenen Vorgaben zu prüfen oder durch einen unabhängigen Dritten prüfen zu lassen (Audit). Der Auftragnehmer stellt jährlich aktuelle Prüfberichte zur Verfügung (SOC 2 Type II, ISO-27001-Audit, BSI-Grundschutz-Audit). Ad-hoc-Audits sind mit einer Vorlaufzeit von 14 Tagen anzukündigen und werden während der Geschäftszeiten durchgeführt.“
Musterklausel: Sub-Auftragnehmer und Kaskaden
Die Kaskade ist die häufigste Schwachstelle – Sub Auftragnehmer sind oft nicht auf dem gleichen Sicherheitsniveau. Hier muss Verbindlichkeit über die gesamte Kette gelten.
„Der Einsatz von Sub-Auftragnehmern bedarf der vorherigen schriftlichen Zustimmung des Auftraggebers. Der Auftragnehmer gewährleistet, dass Sub-Auftragnehmer die gleichen technisch-organisatorischen Maßnahmen wie er selbst umsetzen. Ein Wechsel von Sub-Auftragnehmern ist dem Auftraggeber 30 Tage vor Wirksamkeit anzuzeigen.“
Häufige Fehler in Standardverträgen
Aus den letzten zwölf Monaten Mandatspraxis sind fünf Fehler immer wieder aufgetreten:
- Generische AVV-Vorlage statt NIS2-spezifischer Vertrag. AVV (DSGVO Art. 28) ist Pflicht, aber NIS2 verlangt zusätzliche TOM-Klauseln.
- Audit nur auf Anfrage, nicht regelmäßig. Ohne jährliches Audit bleibt die Pflicht ungeprüft.
- Sub-Auftragnehmer ohne Genehmigungspflicht. Die Kaskade wird unsichtbar und damit unkontrollierbar.
- Meldungs-Pflicht nur bei kritischen Vorfällen. Der Schwellenwert sollte niedrig sein, sonst erfahren Sie nichts rechtzeitig.
- Drittlands-Transfer ohne Schrems-II-Bedingungen. US-Anbieter mit EU-Sub-Auftragnehmern müssen Standardvertragsklauseln und Transfer-Impact- Assessment nachweisen.
Häufige Fragen
Die wichtigsten Antworten zu NIS2-Vertragsklauseln.
Sind diese 12 Klauseln auch ohne NIS2-Pflicht sinnvoll?
Ja. Auch für nicht-NIS2-pflichtige Unternehmen sind sie Stand der Technik. Wer sie heute vereinbart, ist vorbereitet, wenn die Pflicht später greift – etwa über Kundenanforderungen oder Konzernverbund.
Muss ich mit jedem IKT-Anbieter einen neuen Vertrag schließen?
Nein. Vorhandene Verträge können über Vertragsanpassungen oder Nachträge ergänzt werden. Wichtig ist, dass die neuen Klauseln vor Inkrafttreten der NIS2-Pflichten verankert sind.
Wie kontrolliere ich die Einhaltung der Klauseln?
Audit-Rechte sind das Stichwort. Mindestens jährliche SOC-2- oder ISO-27001-Berichte, Ad-hoc-Meldungen bei Vorfällen, unabhängige Audit-Rechte.
Was kostet eine Vertragsanpassung?
Standard-Anpassung 2.000–10.000 Euro pro Lieferant. Bei großen Verträgen mit Verhandlung 10.000–25.000 Euro. Vorlagen aus dem Internet sparen den Großteil.
Einordnung
Die 12 Vertragsklauseln ergänzen das 12-Fragen-Lieferantenfragebogen und die Pflicht zur laufenden Überwachung. Vertrag, Fragebogen und Monitoring sind drei Säulen der NIS2-Lieferketten-Compliance – keine steht allein.
Fazit
NIS2 ohne die richtigen Vertragsklauseln greift ins Leere. Die zwölf Musterklauseln decken 80 Prozent der typischen Anforderungen ab und sind in Standard verträge überführbar. Wer sie heute vereinbart, spart sich die Bußgelder und die persönliche Haftung der Geschäftsleitung. Mein wichtigster Rat: beginnen Sie mit den fünf kritischen Anbietern (Cloud-Provider, ERP, E-Mail, Backup, Security-Monitoring) – und nutzen Sie die Vorlage als Verhandlungsgrundlage.
Quellen und weiterführende Links:
- § 30 BSIG – Risikomanagement
- Richtlinie (EU) 2022/2555 (NIS2) – EUR-Lex
- ENISA – NIS Directive
- Bitkom – IT-Vertragsgestaltung
- BSI-Standard 200-1 (Managementsysteme)
Stand: 3. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.