Geschäftsführerinnen und Geschäftsführer tragen 2026 mehr persönliche Verantwortung als je zuvor. NIS2 macht sie persönlich haftbar, die KI-Verordnung zieht sie für KI-Risiken zur Rechenschaft, die Hinweisgeber-Richtlinie verlangt aktiven Schutz der Hinweisgebenden. Wer hier nachlässig handelt, riskiert nicht nur Bußgelder gegen das Unternehmen, sondern zivilrechtliche Ansprüche und persönliche Reputationsschäden. Der folgende Überblick ordnet die sieben wichtigsten Pflichten, die 2026 auf jedem GmbH-Geschäftsführer lasten.
Stand: 25. August 2026. Inhalt keine Rechtsberatung – im Zweifel spezialisierte Kanzlei konsultieren.
Warum 2026 das riskanteste Jahr für Geschäftsführer ist
Drei regulatorische Verschärfungen treffen zusammen: NIS2 macht die persönliche Haftung explizit, die KI-Verordnung zieht die Geschäftsleitung für KI-Risiken in die Pflicht, und das HinSchG verschärft den Schutz der Hinweisgeber. Dazu kommen bewährte Pflichten aus DSGVO, GwG und AktG. Die Geschäftsführung steht unter Beobachtung – durch Aufsichtsbehörden, durch Hinweisgeber und im Ernstfall durch die Staatsanwaltschaft.
Pflicht 1: NIS2-Risikomanagement und persönliche Haftung
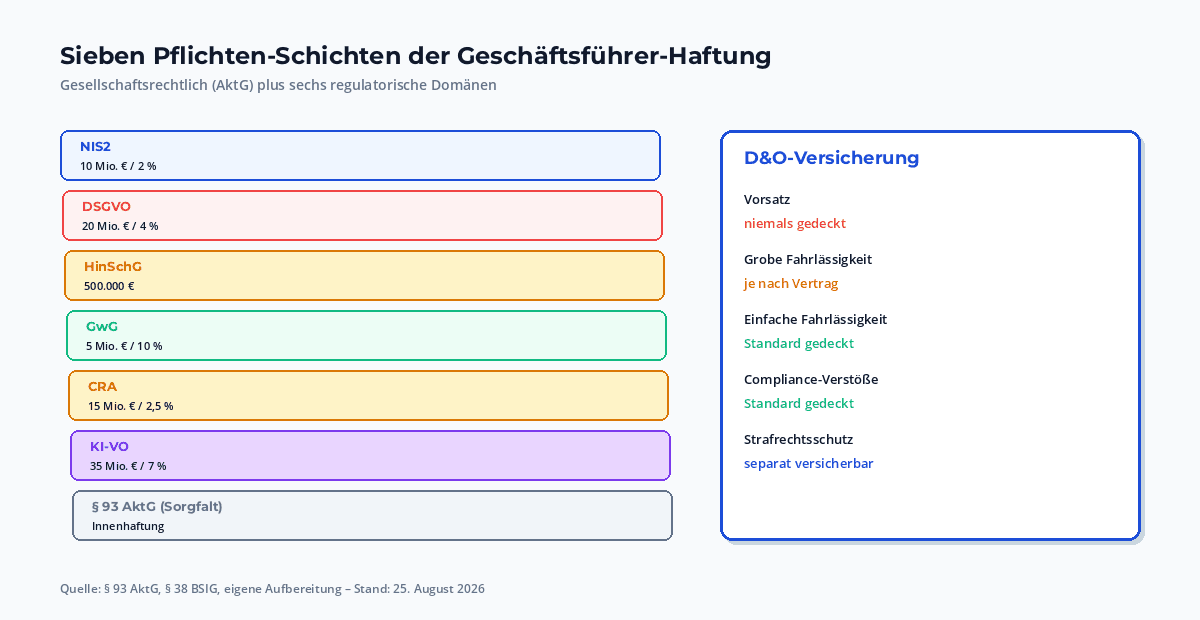
§ 38 BSIG ist die schärfste Haftungsnorm der letzten Jahre. Bußgelder bis 10 Mio. Euro oder 2 Prozent Weltumsatz treffen das Unternehmen – aber die persönliche Haftung der Geschäftsleitung ist explizit geregelt. Wer als betroffene Einrichtung das NIS2-Risikomanagement nach § 30 BSIG nicht umsetzt, haftet persönlich.
Was das konkret bedeutet: BSI-Registrierung, 24-Stunden-Vorfallsmeldung, Lieferketten-Prüfung und Schulungs-Programm sind Pflicht – und die Geschäftsleitung muss die Umsetzung überwachen.
Pflicht 2: Aufsichtspflicht über die Compliance-Organisation
Auch wenn operative Compliance an einen Compliance-Officer delegiert wird, bleibt die Aufsichtspflicht bei der Geschäftsleitung. Drei Anforderungen müssen dokumentiert sein:
- Auswahl: fachliche und persönliche Eignung der delegierten Person.
- Überwachung: regelmäßige Berichte an die Geschäftsleitung (mindestens quartalsweise).
- Eskalation: klare Regeln, wann die Geschäftsleitung eingreift.
Wer hier nachlässig ist, kann sich später nicht auf die Delegation berufen – die Aufsichtspflicht bleibt. Das gilt für HinSchG-Meldestellen, GwG-Beauftragte, Datenschutzbeauftragte und IT-Sicherheitsverantwortliche gleichermaßen.
Pflicht 3: Datenschutz-Compliance und DSGVO-Bußgelder
Die DSGVO verhängt Bußgelder bis 20 Mio. Euro oder 4 Prozent Weltumsatz. Wer als GmbH-Geschäftsführer Datenschutzverstöße duldet oder nicht verhindert, kann persönlich auf Schadensersatz in Anspruch genommen werden – insbesondere bei Datenpannen mit Personenbezug.
Wichtige Pflichten: Art. 22 DSGVO bei automatisierten Entscheidungen, Auftragsverarbeitungsverträge mit allen Dienstleistern, Verzeichnis der Verarbeitungstätigkeiten, Datenschutz-Folgenabschätzungen bei sensiblen Verarbeitungen.
Pflicht 4: HinSchG-Meldestelle und Schutz der Hinweisgeber
Seit dem 2. Juli 2023 (für große Unternehmen) und 17. Dezember 2023 (für 50+ Beschäftigte) ist eine interne Meldestelle Pflicht. Bußgelder bis 500.000 Euro. Die Geschäftsleitung muss die Bestellung eines Beauftragten verantworten und die Fristen (7 Tage / 3 Monate) überwachen.
Besonders heikel: das Repressalienverbot. § 36 HinSchG verbietet jede Form der Vergeltung. Wer eine hinweisgebende Person entlässt, versetzt oder benachteiligt, haftet persönlich auf Schadensersatz nach § 37 HinSchG – die Geschäftsleitung trifft die Beweislast.
Pflicht 5: GwG-Compliance für Verpflichtete
Verpflichtete nach § 2 GwG – insbesondere Banken, Versicherer, Immobilienmakler, Güterhändler und Rechtsanwälte – müssen einen Geldwäschebeauftragten bestellen, Verdachtsmeldungen an die FIU abgeben und ein internes Sicherungssystem betreiben. Bußgelder bis 5 Mio. Euro oder 10 Prozent Konzernumsatz.
Wer die Pflichten vernachlässigt, riskiert nicht nur Bußgelder, sondern auch den Entzug der aufsichtsrechtlichen Erlaubnis – für Banken und Versicherer ist das existenzbedrohend.
Pflicht 6: CRA-Konformität für Hersteller und Importeure
Software- und Produkthersteller sind seit dem 11. September 2026 zu CRA-Meldepflichten verpflichtet. Bußgelder bis 15 Mio. Euro oder 2,5 Prozent Weltumsatz. Die Geschäftsleitung muss die Konformitätsbewertung, das SBOM-Management und die Schwachstellen-Handhabung verantworten.
Pflicht 7: Gesellschaftsrechtliche Sorgfalt nach § 93 AktG
§ 93 AktG verpflichtet die Geschäftsleitung zu„ordnungsmäßiger Geschäftsführung“. Compliance-Verstöße sind ein klassischer Anwendungsfall – wer fahrlässig handelt, haftet gegenüber dem Unternehmen auf Schadensersatz. DieseInnenhaftung greift unabhängig von den regulatorischen Sanktionen.
Die Geschäftsleitung muss eine Compliance-Organisation aufbauen, die Risiken erkennt, Maßnahmen ergreift und Verstöße verhindert. Wer hier nichts hat, ist im Ernstfall persönlich haftbar – selbst wenn keine Behörde Bußgelder verhängt.
Wann D&O-Versicherung greift – und wann nicht
Die D&O-Versicherung deckt typischerweise die Innenhaftung – Ansprüche des Unternehmens gegen die Geschäftsleitung. Voraussetzungen:
- Kein Vorsatz: Vorsätzliche Pflichtverletzungen sind immer ausgeschlossen.
- Fahrlässigkeit: grobe Fahrlässigkeit je nach Vertrag eingeschlossen oder ausgeschlossen.
- Compliance-Verstöße: meist eingeschlossen, sofern kein Vorsatz.
- Strafrechtsschutz: häufig separat versicherbar.
Mein wichtigster Rat: überprüfen Sie Ihren D&O-Vertrag jährlich auf Ausschlussklauseln. Compliance-Verstöße sind heute ein Standard-Ausschlussgrund – wer hier nicht nachverhandelt, hat im Ernstfall keinen Schutz.
Häufige Fragen
Wann haftet ein Geschäftsführer persönlich für Compliance-Verstöße?
Bei Aufsichtspflichtverletzung nach § 93 AktG oder expliziter Anordnung in § 38 BSIG (NIS2), Art. 83 DSGVO oder § 40 HinSchG – immer dann, wenn die Pflicht nicht delegiert oder die Delegation nicht überwacht wurde.
Welche Bußgelder drohen Geschäftsführern persönlich?
Bußgelder treffen das Unternehmen, nicht die Geschäftsleitung persönlich. Die zivilrechtliche Haftung (Innen- und Außenhaftung) kann aber existenzbedrohend sein – insbesondere bei DSGVO-Datenpannen oder HinSchG-Repressalien.
Wann greift die D&O-Versicherung?
Bei Innenhaftung ohne Vorsatz – Compliance-Verstöße auf Basis grober Fahrlässigkeit sind typischerweise gedeckt. Vorsatz ist immer ausgeschlossen.
Kann ich Compliance-Pflichten delegieren?
Ja, operativ an Compliance-Officer, Datenschutz- oder IT-Sicherheitsbeauftragte. Die Aufsichtspflicht bleibt aber bei der Geschäftsleitung und muss dokumentiert sein.
Einordnung
Die sieben Pflichten stehen nicht allein – sie bilden zusammen das Compliance-Pflichtenheft jedes GmbH-Geschäftsführers 2026. Wer die Pflichten vollständig erfüllt, kann die persönliche Haftung deutlich reduzieren. Die wichtigsten Vertiefungen:Compliance-Kalender 2026 für die Fristen, NIS2-Haftung im Detail für die IT-Sicherheits-Pflicht, und die spezifischen Beiträge zu DSGVO, GwG, HinSchG und CRA.
Fazit
2026 ist das Jahr, in dem die persönliche Geschäftsführer-Haftung in der EU-Compliance Realität wird. NIS2 macht den Anfang, KI-VO und CRA ziehen nach, HinSchG und DSGVO sind längst etabliert. Wer die sieben Pflichten ernst nimmt, delegiert und überwacht, schützt sich und das Unternehmen. Wer sie ignoriert, riskiert Bußgelder, Schadensersatz und persönliche Reputationsschäden. Mein wichtigster Rat: beginnen Sie mit einer Bestandsaufnahme – welche Pflichten sind bereits erfüllt, welche nicht – und arbeiten Sie die Lücken in den nächsten zwölf Monaten ab. Es ist machbar, aber es erfordert Disziplin.
Quellen und weiterführende Links:
- § 93 AktG – Sorgfaltspflichten der Geschäftsleitung
- § 38 BSIG – Bußgeld- und Haftungsvorschriften
- Hinweisgeberschutzgesetz (HinSchG)
- Geldwäschegesetz (GwG)
- DSGVO – Volltext
Stand: 25. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.