Seit Juli 2023 haben die meisten betroffenen Unternehmen eine interne Meldestelle eingerichtet. Bei der Frage, wer sie personell verantwortet, gehen die Antworten dagegen auseinander: mal die Compliance-Beauftragte, mal die Personalleitung, mal ein Anwalt von außen. Wer gezielt nach Meldestellenbeauftragter oder Meldestellenbeauftragte sucht, merkt schnell – die Rolle hat einen Namen, aber keine einheitliche Erwartung dahinter. Dabei entscheidet am Ende genau diese Person darüber, ob die Meldestelle tatsächlich funktioniert oder nur auf dem Papier existiert.
Dieser Beitrag setzt den Leitfaden zur internen Meldestelle fort und konzentriert sich auf die Personalfrage: Wer kommt überhaupt in Frage, wer eignet sich nicht, welche Rechte und Pflichten bringt die Rolle mit – und was kostet das Ganze? Stand: 16. August 2026.
Was ist ein Meldestellenbeauftragter – und was nicht?
Erstaunlich oft werde ich gefragt, wo der Begriff eigentlich herkommt. Die Antwort: aus dem HinSchG kommt er nicht. Die Norm spricht in § 15 von „für die Entgegennahme von Meldungen zuständigen Personen“. In der Praxis hat sichMeldestellenbeauftragter durchgesetzt, daneben kursieren Ombudsperson, Compliance-Officer HinSchG oder schlicht Whistleblower-Beauftragte. Gemeint ist immer dasselbe: eine natürliche Person, die im Auftrag des Beschäftigungsgebers Meldungen entgegennimmt, prüft und Folgemaßnahmen koordiniert. Das können eigene Mitarbeitende sein, genauso gut aber auch externe Dritte – eine Kanzlei etwa, die als Ombudsstelle auftritt.
Wichtig ist nur die Abgrenzung nach unten: Der Meldestellenbeauftragte ist kein Betriebsbeauftragter im Sinne des Datenschutz- oder des Schwerbehindertenrechts. Er hat kein eigenes Klagerecht, keine externe Ombudsfunktion und keinen Abberufungsschutz. Er handelt weisungsgebunden, wenn auch fachlich unabhängig, im Auftrag der Geschäftsleitung. Auch muss es keine Einzelperson sein – § 14 HinSchG erlaubt ausdrücklich, dass mehrere Personen die Aufgabe gemeinsam wahrnehmen.
Pflicht oder Freiwilligkeit: Wer muss jemanden bestellen?
§ 12 Abs. 1 HinSchG verpflichtet Beschäftigungsgeber ab 50 Mitarbeitenden, eine interne Meldestelle einzurichten und zu betreiben. Eine konkrete Person wird im Gesetz nicht verlangt. Und trotzdem kommt die Bestellung einer verantwortlichen Person einer Pflicht gleich – wer einen anonymen Verteiler oder ein Shared Postfach betreibt, kann die Sieben-Tage-Eingangsbestätigung und die Drei-Monats-Rückmeldung operativ schlicht nicht halten. Spätestens beim Audit oder im Bußgeldfall wird das Fehlen einer dokumentierten Verantwortlichkeit als Organisationsmangel gewertet.
Ein Sonderfall, der in der Praxis regelmäßig vergessen wird: § 12 Abs. 3 HinSchG verlangt eine interne Meldestelle unabhängig von der Beschäftigtenzahl – unter anderem für Kreditinstitute, Wertpapierdienstleister, Versicherungsunternehmen und Kapitalverwaltungsgesellschaften. Hier ist die Rolle typischerweise in der Compliance-Funktion verankert; entscheidend ist, dass am Ende eine Person namentlich benannt und erreichbar ist.
Die Aufgaben im Überblick
Was die Person tatsächlich tun muss, steht verteilt in §§ 8, 10, 11, 16 und 17 HinSchG. Im Alltag sind es sechs Pflichten, von denen keine verhandelbar ist. Fehlt eine dauerhaft, hat man keine arbeitsfähige Meldestelle – auch wenn das Postfach existiert.
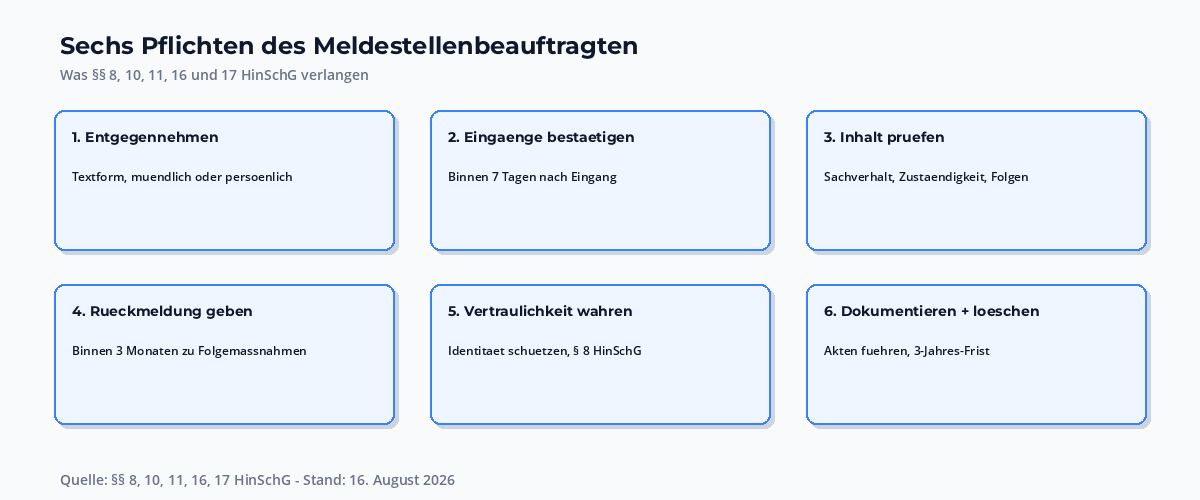
Klingt mechanisch, ist es aber nicht. „Eingang bestätigen“ etwa heißt in der Praxis: binnen sieben Tagen eine Eingangsbestätigung versenden, die nicht wie ein Formbrief wirkt. „Inhalt prüfen“ bedeutet, zweimal hinzusehen, bevor etwas an die HR oder die Geschäftsleitung eskaliert wird. „Vertraulichkeit wahren“ ist kein technisches Detail, sondern eine ständige Selbstverpflichtung – und genau hieran scheitern viele intern besetzte Stellen in der Praxis, weil einfach zu viele Kolleginnen und Kollegen „mal kurz mitlesen“.
Stellung im Unternehmen: unabhängig, aber nicht weisungsfrei
Eine der hartnäckigsten Fehlvorstellungen ist, dass der Meldestellenbeauftragte wie ein Datenschutzbeauftragter weisungsfrei und an keine Berichtslinie gebunden arbeite. Das ist falsch. Das HinSchG sieht keine solche Sonderstellung vor, kein eigenes Klagerecht, keinen Abberufungsschutz. Die Person bleibt organisational der Geschäftsleitung unterstellt und ist an deren Weisungen gebunden – soweit diese nicht in die Vertraulichkeit oder die sachliche Prüfung eingreifen.
Das erzeugt ein Spannungsfeld, das man nicht wegreden kann: Einerseits muss die Person unabhängig genug arbeiten können, um auch Vorgänge in der oberen Leitungsebene sachlich zu prüfen. Andererseits bekommt sie ihr Gehalt von derselben Geschäftsleitung. In der Praxis sind drei Vorkehrungen sinnvoll, die dieses Spannungsfeld zumindest abfedern:
Erstens: ein direkter Berichtsweg zur Geschäftsleitung, mindestens vierteljährlich, mit Anzahl der Meldungen, Kategorien, Verfahrensstand und eventuellen Repressalien-Verdachtsfällen – ohne Personenbezug, versteht sich.
Zweitens: ein Mitzeichnungsrecht bei Personalmaßnahmen. Sobald einer meldenden Person gekündigt, versetzt oder sonst wie sanktioniert werden soll, sollte die Meldestelle vorab informiert werden. Allein schon die Dokumentation rettet das Unternehmen später vor dem Repressalienvorwurf.
Und drittens: operative Weisungsfreiheit im Tagesgeschäft. Wenn die zuständige Führungskraft selbst Gegenstand einer Meldung ist, darf sie der bearbeitenden Person nicht in die Arbeit reinreden – Punkt.
Auswahl: Wer eignet sich – und wer nicht?
Formale Qualifikationsanforderungen stellt das HinSchG nicht. Praktisch sind die Hürden trotzdem spürbar. Vier Dinge prüfe ich bei Mandaten immer zuerst:
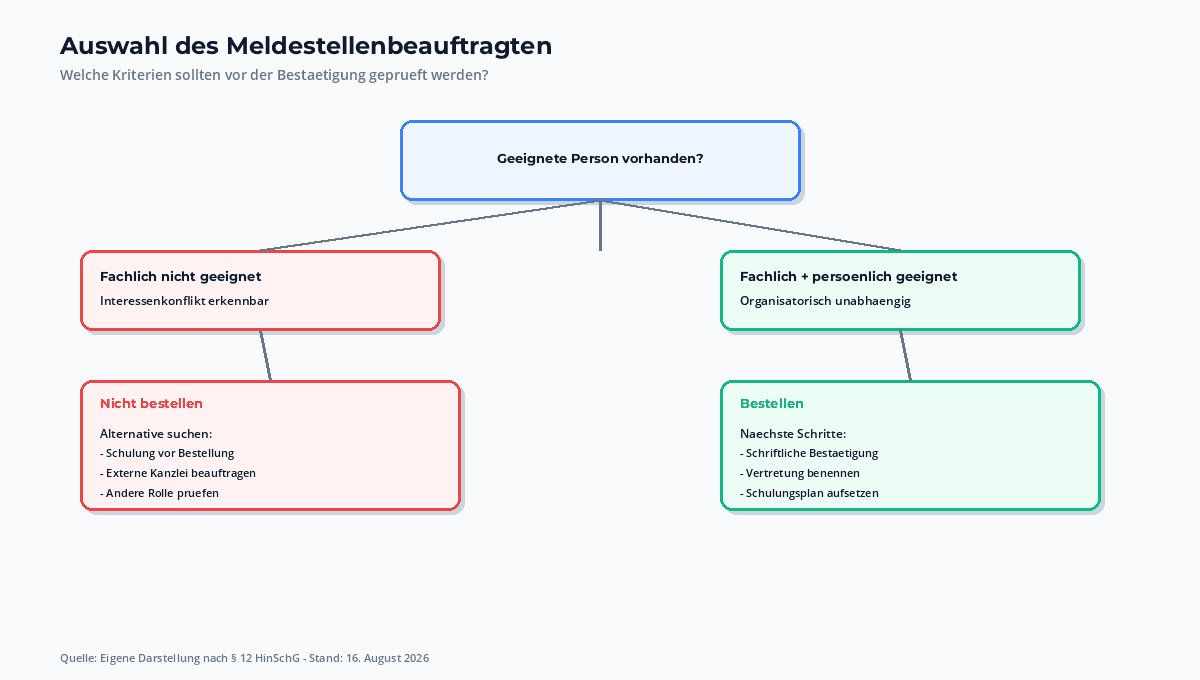
Fachlich: solide Grundkenntnisse im Arbeitsrecht, ein eingespielter Blick für Datenschutzfragen (DSGVO läuft parallel) und Grundzüge des Disziplinar- und Strafrechts. Eine juristische Ausbildung ist nicht zwingend, erleichtert aber die Einordnung erheblich – gerade wenn Meldungen Geschäftsleitungs- oder Vorstandsentscheidungen betreffen.
Persönlich: Verschwiegenheit, klare Sprache, Neutralität auch gegenüber Vorgesetzten. Und eine gewisse psychische Belastbarkeit – manche Meldungen betreffen schwere Vorwürfe wie sexuelle Belästigung, Mobbing oder Korruption. Wer das nicht aushält, sollte die Rolle nicht übernehmen.
Organisatorisch: Die Person darf nicht selbst in einem Bereich arbeiten, der typischerweise Gegenstand interner Meldungen ist. Eine Personalleiterin, die Hinweise zur eigenen Einstellungspraxis entgegennimmt? Ein Einkaufsleiter, der Meldungen zu Lieferantenverstößen bearbeitet, an denen er selbst beteiligt war? Das sind keine Randfälle, das sind Standardkonstellationen – und sie zerstören die Glaubwürdigkeit der Meldestelle sofort.
Doppelmandate: Wer parallel Compliance-Beauftragter oder Datenschutzbeauftragter ist, kann das thun, muss die Rollen aber schriftlich trennen. Wer das nicht macht, läuft bei der ersten Meldung mit personenbezogenen Daten in ein DSGVO-Problem.
Eine Notiz für kleinere Unternehmen: § 12 Abs. 2 HinSchG lässt ausdrücklich zu, dass Betriebe mit 50 bis 249 Beschäftigten eine gemeinsame Meldestelle mit anderen Unternehmen betreiben oder die Aufgabe an eine externe Kanzlei, einen spezialisierten Dienstleister oder ein Branchen-Hinweisgebersystem auslagern. Die Verantwortung bleibt allerdings immer beim Unternehmen selbst – das sollten Geschäftsleitungen nicht übersehen.
Bestellung, Widerruf und Stellvertretung
Eine Formpflicht für die Bestellung kennt das HinSchG nicht. Trotzdem rate ich dringend zu einer schriftlichen Bestellungsakte, und zwar nicht aus juristischer Pedanterie, sondern aus purer Beweissicherung. Steht im Audit nichts Schriftliches, schlägt die Vermutung der Pflichtverletzung voll durch. Was da mindestens hineingehört:
Name, ab wann die Rolle übernommen wird, Umfang der Befugnisse, Berichtspflicht, Vertretungsperson. Idealerweise hängt das Dokument als Anlage zur Compliance-Richtlinie und ist dort versioniert. Hinzu kommt eine schriftliche Vertraulichkeitsverpflichtung – nicht nur auf das HinSchG bezogen, sondern ausdrücklich auch auf die DSGVO, weil jeder personenbezogene Hinweis datenschutzrechtlich zugleich eine Verarbeitung besonderer Kategorien sein kann.
Vertretung ist kein „Nice to have“, sondern operative Notwendigkeit. Wer ohne dokumentierte Vertretung arbeitet, reißt die Sieben-Tage-Frist in der zweiten Ferienwoche – das BfJ ist da erfahrungsgemäß nicht zimperlich. Wichtig: Die Vertretung muss nicht nur auf dem Papier existieren, sondern muss technisch arbeiten können, ohne dass die IT jedes Mal Sonderwege bauen muss. Also: rollenbasierte Zugänge, nicht personenbezogene.
Und der Widerruf? Geht jederzeit – die Geschäftsleitung kann die Rolle entziehen, wann immer sie will. Nur sollte sie das begründen und dokumentieren. Andernfalls hat man sich selbst eine Repressalie gebaut, ohne es zu merken.
Schulung und Fortbildung der Beauftragten
Eine ausdrückliche Schulungspflicht für die Beauftragten kennt das Gesetz nicht. Trotzdem erlebe ich in der Praxis regelmäßig, dass die Person mit dem Halbwissen eines zweistündigen Webinars eingestellt und dann allein gelassen wird. Bei einfachen Fällen mag das eine Weile gutgehen. Sobald die erste Meldung mit strafrechtlicher Relevanz auf dem Tisch liegt, ist das Wissen dünn. Bewährt haben sich drei Formate:
Ein Grundlagenkurs zu Beginn – Aufbau des HinSchG, Verhältnis zur DSGVO, Eingangs- und Rückmeldeprozesse, Dokumentation, Schnittstellen zu Personal und Recht. In der Regel ein Tag, intern oder bei einem spezialisierten Anbieter.
Eine jährliche Auffrischung – halber Tag, mit Updates zu Rechtsprechung, typischen Meldungen, neuen Verfahren. Die Halbwertszeit von Compliance-Wissen ist kurz, und das HinSchG wird regelmäßig angepasst.
Anlassbezogene Vertiefung – wenn neue IT-Systeme eingeführt werden, sich die Organisation ändert oder besonders komplexe Meldungen laufen. Wer eine:n externe:n Kanzlei als Meldestellenbeauftragte:n bestellt, profitiert automatisch von deren Erfahrung – die bearbeiten viele Fälle und sehen Muster, die im eigenen Unternehmen nie auftauchen würden. Mittelständler bezahlen für externe Schulungen typischerweise im niedrigen vierstelligen Bereich pro Tag.
Haftung und Schutz der Beauftragten
Eine gesetzliche Bußgeldhaftung der beauftragten Person selbst sieht das HinSchG nicht vor – die Bußgelder treffen das Unternehmen. Zivilrechtlich kann die Person allerdings haften, wenn sie schuldhaft Vertraulichkeit verletzt oder Fristen schuldhaft versäumt. Das wird selten eingeklagt, kommt aber vor – insbesondere dann, wenn die meldende Person einen Schaden durch eine Indiskretion erleidet und im Unternehmen niemand sonst haftbar gemacht werden kann.
Gegen Repressalien ist die beauftragte Person hingegen selbst geschützt. Wer als Meldestellenbeauftragter arbeitet, fällt unter § 36 HinSchG, einfach weil er oder sie im beruflichen Kontext mit Meldungen befasst ist. Eine Abberufung oder Versetzung, die nach einer besonders unbequemen Meldung kommt, hat deshalb hohe Hürden – die Beweislastumkehr wirkt zugunsten der Beauftragten.
Gerade bei Konflikten in oberen Leitungsebenen kann die beauftragte Person übrigens selbst zur externen Meldestelle des Bundesamts für Justiz gehen. Das ist kein Randthema – ich habe genau diese Konstellation schon erlebt, als ein Geschäftsführer die eigene Meldestellenbeauftragte mundtot machen wollte.
Kosten, Ressourcen und externe Besetzung
„Was kostet das?“ steht fast immer als zweites in der Mail, direkt nach „wer macht das?“. Eine seriöse Größenordnung:
Bei interner Besetzung fallen zwischen 0,2 und 1,0 Vollzeitäquivalente zusätzliche Personalzeit an – je nach Meldungsaufkommen und Komplexität. Bei einem 50-Personen-Unternehmen reichen oft wenige Stunden pro Woche, bei einem Konzern mit drei Stellvertretungen kommt man schnell auf eine Halbtagsstelle.
Externe Kanzleien oder Ombudsstellen rechnen mitlaufenden Honoraren ab, die je nach Fallaufkommen und gewünschter Reaktionszeit im niedrigen vierstelligen bis niedrigen fünfstelligen Bereich pro Jahr liegen. Spezialisierte Hinweisgebersysteme als SaaS kosten im mittleren bis oberen dreistelligen Bereich pro Monat, im Konzern entsprechend mehr.
Beim Vergleich zählt nicht allein der Euro-Betrag. Eine externe Besetzung reduziert interne Interessenkonflikte und liefert eine wahrgenommene Unabhängigkeit, die die Akzeptanz bei der Belegschaft erhöht – das ist schwer zu beziffern, aber enorm wirksam. Eine interne Besetzung spart Honorare, dafür muss die Person dieselbe fachliche Tiefe anders aufbauen, was Zeit und Schulungsbudget kostet.
Typische Fehler bei der Besetzung
Sieben Fehler sehe ich in Audits und Mandaten immer wieder. Sie alle hängen mit der Person zusammen – nicht mit der Software.
Der Klassiker: Eine E-Mail-Verteilung, eine Ticket-Queue oder ein geteiltes Postfach existiert, aber niemand ist namentlich bestellt. Klingt banal, ist aber der häufigste formale Mangel im Audit.
Dann die fachliche Überforderung. Eine Assistenzkraft „nimmt die Meldungen halt mal mit“, ohne den rechtlichen Rahmen zu kennen. Eingangsbestätigungen werden unvollständig versendet, Rückmeldungen bleiben vage, das Vertrauen der Hinweisgeber schwindet.
Interessenkonflikte sind ein Dauerbrenner. Personalleitung, die Hinweise zu Personalthemen entgegennimmt. Compliance-Beauftragte, die gleichzeitig operative Sanktionen gegen Lieferanten prüft. Wer das nicht trennt, hat faktisch keine Meldestelle.
Fehlende Vertretung. Die Person geht in Elternzeit, niemand springt ein, die Sieben-Tage-Frist reißt – das BfJ sieht regelmäßig genau darauf.
Stillschweigender Entzug der Rolle. Eine neue Geschäftsführung ordnet die Zuständigkeit kurzerhand anders, ohne Begründung, ohne Dokumentation. Aus Sicht der Belegschaft eine Repressalie, aus Sicht des Unternehmens ein unnötiges Bußgeltrisiko.
Punkt sechs kennen wir schon: keine Schulung, keine Fortbildung. Halbwissen aus einem Webinar reicht für die ersten drei Meldungen, danach nicht mehr.
Und schließlich: keine Trennung zur Personalakte. Wer Meldungen entgegennimmt und zugleich Disziplinarverfahren gegen die betroffenen Beschäftigten führt, kann sich den Rest an Glaubwürdigkeit sparen. Die Rollentrennung muss organisatorisch sein, nicht nur persönlich.
Checkliste: In sieben Schritten zur belastbaren Besetzung
Wer jetzt vor der Aufgabe steht, kann sich an folgender Reihenfolge orientieren – nicht als Pflicht, sondern als erprobter Ablauf aus einer Reihe von Mandaten:
Anforderungsprofil zuerst: fachliche Mindestqualifikation, persönliche Eignung, organisatorische Unabhängigkeit – kurz aufgeschrieben, bevor jemand angesprochen wird.
Dann die Modellentscheidung: Eigenbetrieb, gemeinsame Meldestelle mit anderen Unternehmen oder Auslagerung an eine Kanzlei. Diese Entscheidung sollte die Geschäftsleitung treffen, nicht die IT allein.
Bestellungsakte vorbereiten: schriftliche Bestellung, Vertraulichkeitsverpflichtung, Vertretung, Berichtslinie – wer schon hier sauber arbeitet, hat später drei Viertel der Audit-Fragepunkte erledigt.
Schulungsplan aufsetzen: Grundlagenkurs zum Start, jährliche Auffrischung, anlassbezogene Vertiefung – lieber einmal zu viel geplant als nach der ersten Beschwerde hektisch buchen.
Zugangsrechte rollenbasiert einrichten, nicht personenbezogen. Vertretung muss ohne Sonderweg arbeiten können.
Belegschaft informieren: Wer ist die zuständige Person, wie ist sie erreichbar, welche Themen gehören in die Meldestelle – und welche ausdrücklich nicht (etwa rein arbeitsrechtliche Beschwerden).
Und am Ende: einmal eine fiktive Testmeldung durchspielen. Eingang, Bestätigung, Prüfung, Rückmeldung, Dokumentation, Löschung. Wer das im Trockenen übt, erspart sich im Ernstfall eine Menge Hektik.
Häufige Fragen
Die wichtigsten Antworten zum Meldestellenbeauftragten in Kurzform – identisch nicht mit einer Rechtsberatung, aber als Schnellreferenz für die häufigsten Anfragen aus der Beratungspraxis.
Was kostet ein Meldestellenbeauftragter nach HinSchG?
Die Kosten hängen stark vom Betriebsmodell ab. Ein interner Beauftragter im 50–250-Mitarbeiter-Unternehmen kostet typischerweise 0,2–0,5 Vollzeitäquivalente (30.000–80.000 € Personalkosten pro Jahr), eine externe Kanzlei oder Ombudsstelle liegt zwischen 4.000 und 15.000 € pro Jahr, ein SaaS-Hinweisgebersystem zwischen 100 und 600 € pro Monat. Dazu kommen Schulungs- und Einführungskosten von 500 bis 3.000 € einmalig. Die Spanne ist deshalb so groß, weil Aufwand und Verantwortung stark mit Branche und Konzernstruktur variieren.
Wer eignet sich als Meldestellenbeauftragter?
Geeignet sind Personen mit rechtlichem oder compliance-bezogenem Hintergrund, die Verschwiegenheit nachweisen können, organisatorisch unabhängig von der Geschäftsleitung agieren können und keine operativen Interessen in den von Hinweisen typischerweise betroffenen Bereichen haben. In der Praxis sind das Compliance-Officer, Datenschutzbeauftragte, erfahrene HR-Manager oder spezialisierte externe Anwälte. Ungeeignet sind Personen, die direkt oder indirekt in die zu kontrollierenden Prozesse eingebunden sind, sowie Führungskräfte mit disziplinarischer Weisungsbefugnis über betroffene Mitarbeitende.
Wie oft muss der Meldestellenbeauftragte geschult werden?
Eine konkrete Frequenz schreibt das HinSchG nicht vor. In der Praxis empfehlen sich eine Erstschulung von 16 bis 40 Stunden vor Aufnahme der Tätigkeit sowie regelmäßige Auffrischungen alle 12 bis 24 Monate, mindestens 8 Stunden pro Zyklus. Inhalte: Aktuelles Whistleblowing-Recht, Vertraulichkeitsregeln, Erkennung strafrechtlich relevanter Sachverhalte, Umgang mit Repressalien und psychologische Aspekte der Hinweisgeber-Kommunikation.
Meldestellenbeauftragter extern oder intern – was ist besser?
Beides ist möglich und in der Praxis gleichermaßen verbreitet. Intern bestellt wird meist, wenn bereits eine Compliance- oder Rechtsabteilung mit ausreichend Kapazität existiert; extern, wenn die nötige Unabhängigkeit und Erfahrung nicht im Haus aufgebaut werden kann. Die ausgelagerte Variante hat Vorteile bei der wahrgenommenen Neutralität gegenüber der Belegschaft, kostet aber laufend Geld. Welche Variante passt, hängt vor allem von Unternehmensgröße, Meldungsaufkommen, Konfliktpotenzial und Datenschutzarchitektur ab.
Was passiert, wenn die Meldestelle personell unbesetzt ist?
Eine unbesetzte Meldestelle ist eine unbesetzte Pflicht: § 12 HinSchG verlangt den Betrieb, nicht nur die Einrichtung. In der Praxis fallen Eingangsbestätigungen, Drei-Monats-Rückmeldungen und Vertraulichkeitskontrollen aus – das ist nach § 40 HinSchG bußgeldbewehrt bis 500.000 €. Die Geschäftsleitung sollte daher Stellvertretung, Abwesenheitsvertretung und Wiederbesetzungsprozesse dokumentieren. Wer ohnehin einen SaaS-Anbieter nutzt, hat den Vorteil, dass der Eingangskanal auch ohne interne Person weiterläuft.
Einordnung in die Compliance-Landschaft
Die Rolle steht nicht allein. Wer dem Lieferkettensorgfaltspflichtengesetz unterfällt, betreibt ohnehin ein Beschwerdeverfahren – in beiden Regelwerken geht es um zugängliche, vertrauliche und wirksame Hinweiskanäle. Wer den HinSchG-Leitfaden gelesen hat, kennt den organisatorischen Rahmen, innerhalb dessen die Person arbeitet.
In Konzernen, die gleichzeitig NIS2-reguliert sind, lohnt sich die saubere Abgrenzung: Die NIS2-Meldung beim BSI betrifft Sicherheitsvorfälle; die HinSchG-Meldestelle betrifft Verstöße gegen gesetzliche Regelungen. Beide Kanäle können parallel existieren – aber sie sollten voneinander wissen, damit eine Ransomware-Meldung nicht versehentlich in der Hinweisgeber-Pipeline landet oder umgekehrt.
Fazit
Rechtlich ist die Rolle des Meldestellenbeauftragten überschaubar. Praktisch ist sie anspruchsvoll: Verschwiegenheit, fachliche Tiefe, organisatorische Unabhängigkeit und Belastbarkeit müssen zusammenkommen, und die Geschäftsleitung muss sie über eine schriftliche Bestellung, klare Berichtslinien und eine dokumentierte Vertretung absichern.
Wer die Rolle sorgfältig besetzt, gewinnt mehr als eine Pflichterfüllung: eine Person, die Hinweise früh erkennt, intern klärt und das Vertrauen aufbaut, das eine Meldestelle überhaupt erst funktionsfähig macht. Wer sie dem Zufall überlässt, hat am Ende eine Meldestelle, die zwar existiert, aber nicht genutzt wird – und damit genau das Gegenteil von dem, wofür das HinSchG geschrieben wurde.
Quellen und weiterführende Links:
- Hinweisgeberschutzgesetz (HinSchG) – aktuelle Fassung
- § 12 HinSchG – Pflicht zur Einrichtung interner Meldestellen
- § 14 HinSchG – Auslagerung und Zusammenarbeit
- § 15 HinSchG – Zuständige Personen
- § 17 HinSchG – Verfahrensfristen (7 Tage / 3 Monate)
- Richtlinie (EU) 2019/1937 (Whistleblower-Richtlinie) – EUR-Lex
- Bundesamt für Justiz – Externe Meldestelle des Bundes
- BMI – FAQ zum Hinweisgeberschutzgesetz
Stand: 16. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.