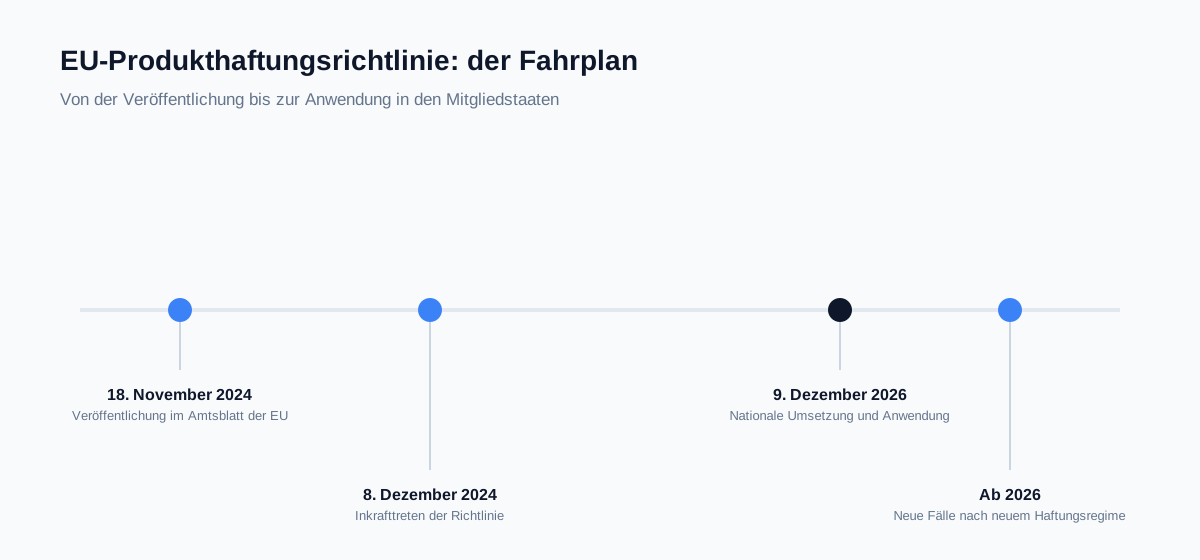
Die neue EU-Produkthaftungsrichtlinie (Product Liability Directive) ist kein abstraktes Brüssel-Thema mehr. Sie betrifft Software, KI und Updates ganz konkret. Die Richtlinie (EU) 2024/2853 wurde am 18. November 2024 im Amtsblatt veröffentlicht und muss bis zum 9. Dezember 2026 in deutsches Recht umgesetzt werden. Für Hersteller und Anbieter digitaler Produkte heißt das: Wer fehlerhafte Software, eine fehlerhafte KI-Funktion oder ein riskantes Update auf den Markt bringt, kann dafür haften. Dieser Beitrag zeigt, was sich ändert, wen es trifft und wie Sie sich vorbereiten können.
Was sich zum 9. Dezember 2026 ändert
Die alte Richtlinie stammt aus dem Jahr 1985. Sie war für eine Welt gedacht, in der Produkte vor allem physisch waren: Maschinen, Geräte, Bauteile. Die neue Richtlinie zieht das Haftungsrecht in die digitale Welt. Verhandelt wurde sie zusammen mit der überarbeiteten Verordnung (EU) 2023/988 über die allgemeine Produktsicherheit. Beide Regelwerke gehören zusammen: Produktsicherheit soll gefährliche Produkte verhindern, Produkthaftung greift, wenn trotzdem ein Schaden entsteht.
Der Anwendungsbereich wird deutlich breiter. Reine Software, digitale Bauunterlagen, Betriebssysteme, Firmware und Software-Updates werden jetzt ausdrücklich genannt. Auch KI-Systeme fallen darunter, wenn sie als Produkt oder als Teil eines Produkts auf den Markt kommen. Damit ist die alte Frage, ob ein Softwarefehler überhaupt ein Produktfehler sein kann, auf EU-Ebene weitgehend beantwortet.
Für Unternehmen bedeutet das keinen Neustart. Wer Produktsicherheit und Produktbeobachtung bereits umsetzt, bringt eine gute Grundlage mit. Wer digitale Angebote bisher vor allem vertraglich gelöst hat, muss jetzt aber anders planen: Technische Unterlagen, Änderungsprozesse und Risikobewertungen werden wichtiger, weil sie im Haftungsfall die eigene Position stützen.
Software als Produkt: keine Randnotiz mehr
Software war auch bisher kein rechtliches Niemandsland. Wenn ein Fehler einen Schaden verursacht hat, wurde gestritten. Die neue Richtlinie macht die Sache einfacher: Als Produkt gilt jeder bewegliche Gegenstand, auch wenn er in einem anderen Gegenstand steckt. Elektrizität zählt ausdrücklich dazu. Digitale Bauunterlagen und Software werden ebenfalls genannt. Entscheidend ist nicht mehr, ob etwas körperlich verpackt ist, sondern ob es als digitales Produkt auf den Markt kommt.
Für die Praxis heißt das: Ein Fehler in einer Maschinensteuerung, in vernetzter Gebäudetechnik, in einer Medizintechnik-Komponente oder in einer Entscheidungslogik kann eine Produktfehlerfrage auslösen. Auch Standardsoftware für Unternehmen kann betroffen sein, wenn sie in einem Produktions- oder Produktumfeld einen Schaden verursacht. Die alte Trennung zwischen Ware und Dienstleistung hilft hier nicht weiter. Software wird dort haftungsrechtlich erfasst, wo sie wirtschaftlich tatsächlich funktioniert: als eigenständiges oder eingebettetes digitales Produkt.
Für Ihre interne Einordnung kommt es deshalb weniger auf die Vertragsbezeichnung an als darauf, welche Rolle das Produkt im Markt spielt. Wer Software als Standardprodukt anbietet, sollte sie auch haftungsrechtlich wie ein Produkt behandeln. Wer Individualsoftware im Werkvertrag entwickelt, bleibt stärker im Vertragsrecht. Einzelne Komponenten können trotzdem in den Anwendungsbereich der Richtlinie fallen. Diese Abgrenzung sollten Sie im Einzelfall rechtlich prüfen.
Auch der Fehlerbegriff wird digitaler. Es kommt darauf an, ob das Produkt die berechtigte Sicherheitserwartung erfüllt. Bei Software zählen dazu auch die Lern- und Weiterentwicklungsfähigkeit. Ein KI-System, das nach dem Verkauf weiterlernt und dabei ein neues Risiko erzeugt, kann haftungsrechtlich relevant sein. Das heißt nicht, dass jede Änderung sofort zur Haftung führt. Es erhöht aber den Druck, solche Entwicklungen ernst zu nehmen und zu dokumentieren.
Wer haftet: Hersteller, Veränderer, Plattformen
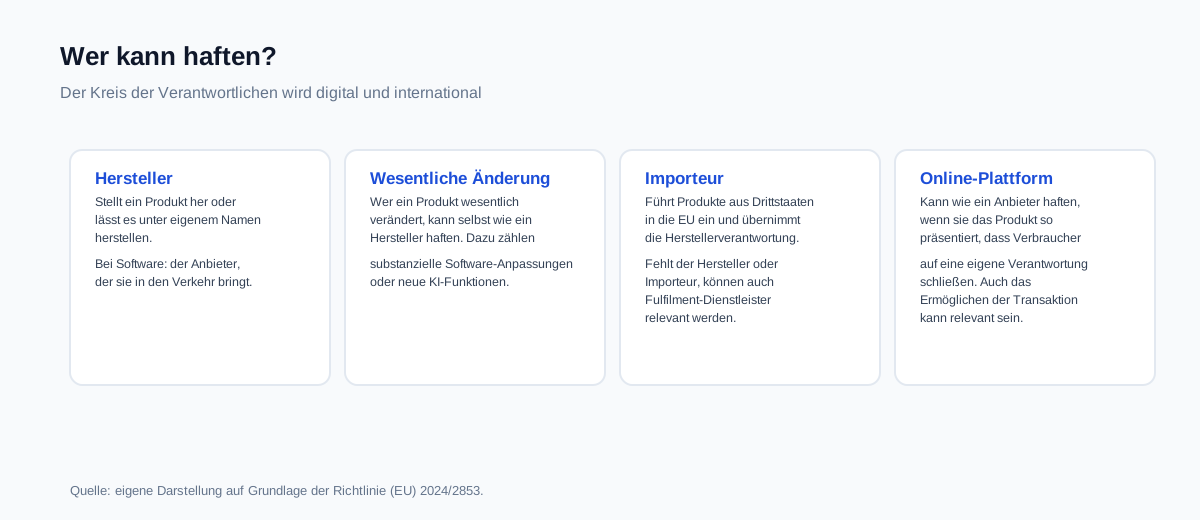
Die Haftung bleibt nicht mehr automatisch beim klassischen Hersteller hängen. Je nach Rolle können auch andere Unternehmen verantwortlich sein.
- Hersteller: Wer ein Produkt herstellt oder unter eigenem Namen herstellen lässt. Bei Software ist das der Anbieter, der sie auf den Markt bringt.
- Wesentliche Veränderung: Wer ein Produkt außerhalb der Kontrolle des Herstellers wesentlich verändert, kann selbst wie ein Hersteller haften. Dazu können größere Software-Anpassungen oder neue KI-Funktionen gehören.
- Importeur: Wer Produkte aus Drittstaaten in die EU einführt, übernimmt die Herstellerverantwortung. Fehlt ein Hersteller oder Importeur, können auch Fulfilment-Dienstleister in die Haftung rutschen.
- Online-Plattform: Plattformen können haften, wenn sie ein Produkt so präsentieren, dass Verbraucherinnen und Verbraucher annehmen müssen, die Plattform sei selbst der Anbieter. Auch die Abwicklung der Transaktion kann eine Rolle spielen.
Beweislast, Offenlegung und die Rolle der technischen Dokumentation
Die Richtlinie erleichtert Geschädigten die Beweisführung. In bestimmten Fällen wird vermutet, dass ein Produkt fehlerhaft war oder der Fehler den Schaden verursacht hat. In anderen Fällen können Gerichte Unternehmen verpflichten, Unterlagen offenzulegen, die für den Anspruch relevant sind.
Für Sie bedeutet das: Technische Dokumentation ist nicht mehr nur ein internes Thema. Risikoanalysen, Freigaben, Testprotokolle und Versionsstände können im Streitfall darüber entscheiden, ob Sie eine Vermutung entkräften können. Wer hier lückenhaft arbeitet, verliert nicht nur den Überblick, sondern auch ein wichtiges Verteidigungsmittel.
Updates, Nachrüstungen und wesentliche Veränderungen
Updates gehören bei Software und KI-Produkten zum Alltag. Haftungsrechtlich sind sie aber keine lästige Pflicht, sondern ein eigener Risikobereich. Wer ein Produkt nach dem Verkauf wesentlich verändert, kann selbst haften. Das gilt besonders, wenn die Änderung außerhalb der Kontrolle des ursprünglichen Herstellers passiert.
Nicht jedes Update ist eine wesentliche Veränderung. Aber wenn neue Funktionen, Schnittstellen oder KI-Eigenschaften dazukommen, sollten Sie genau hinsehen. Legen Sie fest, wer Updates freigibt, wie Änderungen dokumentiert werden und welche Versionsstände ausgeliefert sind. So behalten Sie den Überblick und haben im Zweifel die passenden Nachweise.
Zusammenspiel mit Cyber Resilience Act und KI-Verordnung
Die Produkthaftung steht nicht allein. Der Cyber Resilience Act verlangt sichere digitale Produkte und Meldepflichten bei ausgenutzten Schwachstellen. Die KI-Verordnung regelt Transparenz, Risikomanagement und Pflichten für Hochrisiko-Systeme. Die neue Produkthaftung setzt ein Stück später an: wenn trotz dieser Vorgaben ein Fehler einen Schaden verursacht.
Die Themen gehören operativ zusammen. Wer CRA- und KI-Anforderungen sauber umsetzt, hat automatisch bessere Unterlagen, Risikobewertungen und Prozesse für die Haftungsfrage. Umgekehrt zeigt ein Haftungsfall oft Lücken, die auch unter CRA oder KI-Verordnung relevant sind. Behandeln Sie die Regelwerke deshalb nicht als getrennte Projekte.
Vertiefung dazu: Cyber Resilience Act: Was Hersteller jetzt tun müssen.
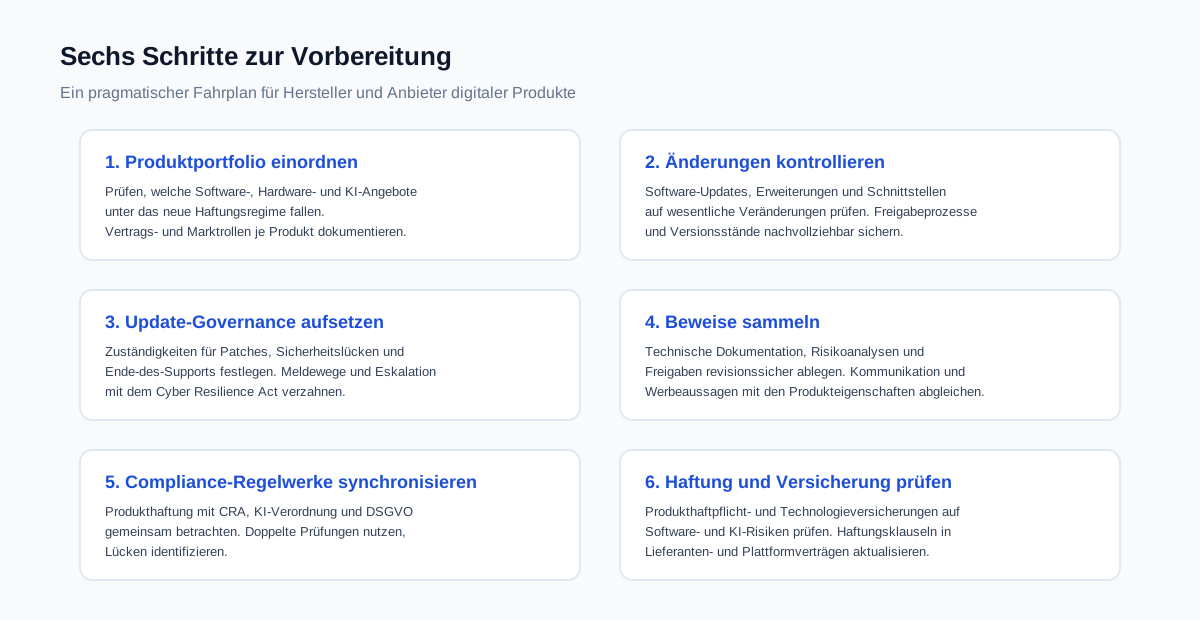
In sechs Schritten zur Vorbereitung
Sie müssen nicht alles auf einmal umbauen. Die folgenden sechs Schritte helfen, das Thema pragmatisch anzugehen.
Einordnung in die deutsche und europäische Compliance-Landschaft
In Deutschland wird die Richtlinie voraussichtlich das Produkthaftungsgesetz anpassen oder ablösen. Für Unternehmen bedeutet das: Es bleibt nicht bei einer rein europäischen Vorgabe, sondern es entstehen konkrete nationale Pflichten. Wer Produktsicherheit, Produktbeobachtung und Produkthaftung in ein gemeinsames Compliance-System überführt, reduziert Doppelarbeit.
Wichtig ist, das Thema nicht als einmaliges Projekt zu sehen. Produkte ändern sich, Updates kommen, KI-Funktionen werden ergänzt. Haftung ist ein laufender Prozess, der eng mit Produktmanagement, Entwicklung, Support und Vertrieb verzahnt sein sollte. Die Schnittstellen zur CRA-Sicherheitspflichten, zur KI-VO-Compliance, zur SBOM-Dokumentation und zur AI-Haftungsrichtlinie sind eng – wer alle vier zusammenführt, hat ein konsistentes Produkthaftungs-System.
Fazit
Die neue EU-Produkthaftungsrichtlinie bringt Software, KI und Updates mitten ins Haftungsrecht. Für Unternehmen heißt das: hinsehen, einordnen und Prozesse schärfen. Wer sein Produktportfolio kennt, Änderungen kontrolliert und technische Unterlagen sauber hält, hat die wichtigsten Risiken im Griff. Wer weiter nur auf Vertragsklauseln setzt, geht ab 2026 ein vermeidbares Risiko ein.
Der beste Zeitpunkt für die Vorbereitung ist nicht der Stichtag im Dezember 2026, sondern jetzt. Die Richtlinie gibt den Rahmen vor; die konkrete Umsetzung sollte in Ihre Produkt- und Compliance-Prozesse einfließen.