NIS2 schreibt keinen Compliance Officer vor – aber die Pflichten aus § 30 BSIG (Risikomanagement) und § 38 BSIG (Geschäftsleitungshaftung) erfordern eine koordinierende Rolle. Wer als NIS2-pflichtiges Unternehmen keinen Compliance Officer bestellt, muss die Aufgaben delegieren – und trägt das volle Haftungsrisiko. Dieser Leitfaden ordnet die Rolle, ihre Aufgaben, die Bestellung und die Haftung.
Stand: 29. September 2026. Stand der Umsetzung: nach BSIG und ergänzenden BaFin-Hinweisen.
Wer braucht einen NIS2 Compliance Officer?
Jedes NIS2-regulierte Unternehmen braucht eine koordinierende Rolle für die Compliance-Pflichten. In kleinen Unternehmen kann das die Geschäftsleitung selbst übernehmen, in mittleren und großen Unternehmen empfiehlt sich eine dedizierte Funktion.
Pflicht oder Kür?
NIS2 verlangt keine eigene Rolle. Aber die Pflichten aus § 30 BSIG (Risikomanagement-Maßnahmen) und § 32 BSIG (Vorfallsmeldungen) sind ohne zentrale Koordination praktisch nicht erfüllbar. Wer keinen Compliance Officer hat, muss die Aufgaben delegieren – an DSB, ISB, CISO oder die Geschäftsleitung.
Aufgaben und Befugnisse
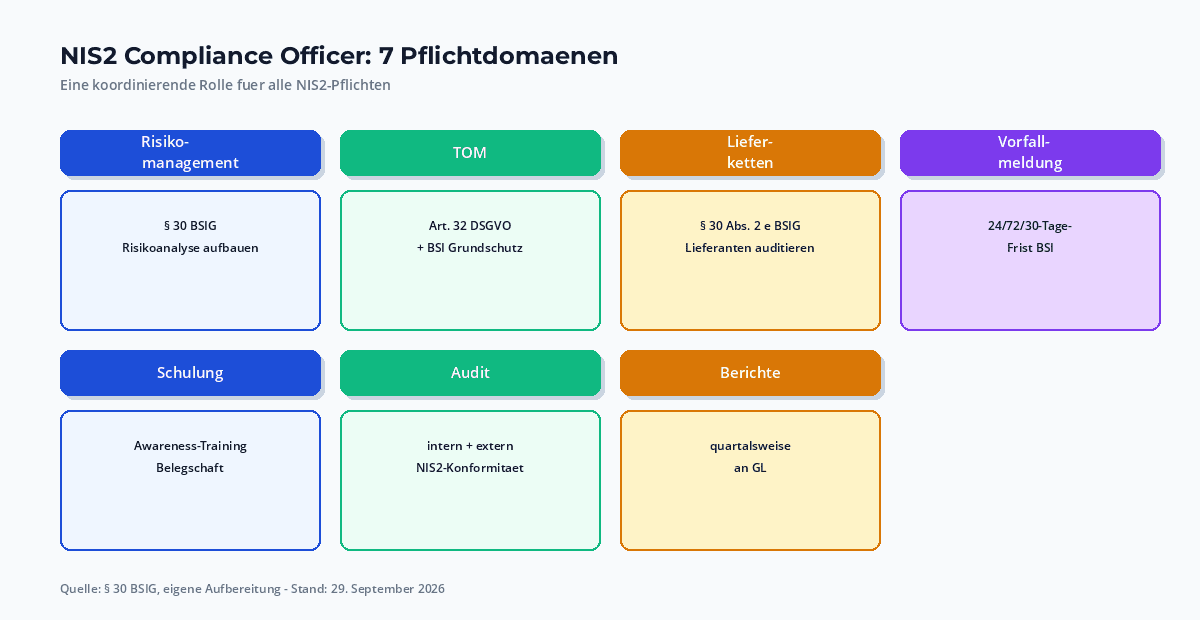
Der Compliance Officer koordiniert folgende Aufgaben:
- Risikomanagement: Aufbau und Pflege der NIS2-Risikoanalyse.
- TOM: Umsetzung technisch- organisatorischer Maßnahmen nach Art. 30 BSIG.
- Lieferketten: Audit und Vertragsprüfung mit IKT-Drittdienstleistern.
- Vorfallsmeldungen: 24-h-Erstmeldung, 72-h-Update, 30-Tage-Abschlussbericht.
- Schulungen: Awareness-Programme für Mitarbeitende.
- Audits: regelmäßige interne Audits der NIS2-Konformität.
- Berichte an die Geschäftsleitung.
Persönliche Voraussetzungen
Der Compliance Officer braucht:
- Fachwissen in IT-Sicherheit und Datenschutz.
- Verständnis der Geschäftsprozesse.
- Kommunikationsstärke gegenüber Geschäftsleitung und Aufsichtsbehörden.
- Unabhängigkeit von operativer Rolle (keine direkte Linienfunktion in IT, HR etc.).
- Zertifizierung (z. B. TÜV, ISO 19600 Lead Auditor) – sinnvoll, aber nicht vorgeschrieben.
Bestellung und Stellung im Unternehmen
Die Bestellung erfolgt durch die Geschäftsleitung. Der Compliance Officer berichtet direkt an die Geschäftsleitung, ist weisungsfrei im Rahmen der NIS2-Pflichten und verfügt über ausreichende Ressourcen.
Interner vs. externer Compliance Officer
Interner Compliance Officer – mehr Unternehmenswissen, schnellere Reaktion. Geeignet für Unternehmen ab 200 Mitarbeitenden.
Externer Compliance Officer (z. B. Kanzlei oder Beratungshaus) – günstiger, spezialisiertes Fachwissen, kein Interessenkonflikt. Geeignet für KMU unter 200 MA.
Haftung des Compliance Officers
Im Außenverhältnis haftet primär das Unternehmen. Im Innenverhältnis kann der Compliance Officer nach § 93 AktG / § 43 GmbHG persönlich haften, wenn er Pflichten schuldhaft verletzt. Bei vorsätzlicher oder grob fahrlässiger Pflichtverletzung droht zudem strafrechtliche Verantwortlichkeit.
Schnittstellen zu DSB, ISB, CISO
Compliance Officer kooperiert eng mit:
- DSB: Datenschutz – NIS2-Datenpannen sind zugleich DSGVO-Datenpannen.
- ISB / CISO: IT-Sicherheit – operative Umsetzung der TOM.
- Lieferketten-Manager: NIS2-Audits der IKT-Drittdienstleister.
- HinSchG-Meldestelle: interne Meldestelle.
Zusammenarbeit mit der Geschäftsleitung
Der Compliance Officer berichtet regelmäßig an die Geschäftsleitung – typischerweise quartalsweise plus anlassbezogen. Die Geschäftsleitung trifft die strategischen Entscheidungen, der Compliance Officer die operativen.
NIS2-Audit-Pflichten aus Officer's Sicht
Der Compliance Officer koordiniert interne Audits und begleitet externe Prüfungen. Er dokumentiert die Wirksamkeit der TOM und erstellt den Nachweis für § 38 BSIG.
Sanktionen bei Pflichtverletzung
Sanktionen treffen primär das Unternehmen. Persönlich haftet der Compliance Officer nur bei grober Fahrlässigkeit oder Vorsatz. Empfehlung: D&O-Versicherung mit NIS2-Klauseln.
Praktische Schritte 2026
- Q4 2026: Bedarfsanalyse – welche NIS2-Pflichten muss das Unternehmen erfüllen? Schnell-Check starten.
- Q1 2027: Rollenbeschreibung – welche Aufgaben, Befugnisse, Ressourcen?
- Q2 2027: Bestellung – intern oder extern?
- Q3 2027: Einarbeitung und Audit-Setup.
Häufige Fragen
Die wichtigsten Antworten zur Compliance-Officer-Rolle.
Muss ich einen NIS2 Compliance Officer bestellen?
Nicht zwingend, aber die Pflichten aus § 30 und § 38 BSIG erfordern eine koordinierende Rolle. Delegation an DSB/ISB/CISO möglich, aber riskant.
Welche Aufgaben hat der NIS2 Compliance Officer?
Risikomanagement, TOM, Lieferketten-Audits, Vorfallsmeldungen (24/72/30), Schulungen, interne Audits, Berichte an GL.
Intern oder extern – was ist besser?
Intern ab 200 MA. Extern für KMU unter 200 MA – günstiger und spezialisierter.
Welche persönlichen Voraussetzungen muss der Compliance Officer erfüllen?
Fachwissen IT-Sicherheit und Datenschutz, Geschäftsverständnis, Kommunikationsstärke, Unabhängigkeit. Zertifizierung sinnvoll.
Haftet der Compliance Officer persönlich?
Im Innenverhältnis nach § 93 AktG / § 43 GmbHG bei schuldhafter Pflichtverletzung. Bei Vorsatz/grober Fahrlässigkeit auch strafrechtlich. D&O-Versicherung empfehlenswert.
Einordnung
Der NIS2 Compliance Officer ist Teil des NIS2-Pflichtenkanons. Er verzahnt sich eng mit Geschäftsleitungshaftung, Risikoanalyse, Schulungen und der Cyber-Versicherung.
Fazit
NIS2 schreibt keinen Compliance Officer vor – aber ohne zentrale Rolle kollidieren die Pflichten aus § 30 BSIG und § 38 BSIG schnell. Wer als NIS2-pflichtiges Unternehmen jetzt bestellt, sichert die operative Umsetzung und reduziert die persönliche Haftung der Geschäftsleitung.
Quellen und weiterführende Links:
- BSI-Gesetz (BSIG) – nationale NIS2-Umsetzung
- § 93 AktG – Sorgfaltspflichten der Geschäftsleitung
- BaFin – NIS-2-Umsetzung
- IDW – Institut der Wirtschaftsprüfer
- DIIR – Deutsches Institut für Interne Revision
Stand: 29. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.