Wer NIS2-pflichtig ist, muss seine IKT-Lieferanten und SaaS-Anbieter prüfen – nicht einmalig, sondern laufend und risikobasiert. Wer als Cloud-Kunde Anbieter nicht auditiert, übernimmt die Haftung für deren Sicherheitsmängel – auch wenn die Cyber-Versicherung nicht greift.
Dieser Leitfaden zeigt, wie Sie ein standardisiertes Anbieter-Audit aufbauen – mit NIS2-Lieferanten-Score, Audit-Workflow und Vertragsklauseln. Stand: 11. Oktober 2026.
Direkt-Antwort: Wer muss Lieferanten auditieren?
Direkt-Antwort: Jedes NIS2-regulierte Unternehmen muss alle IKT-Dienstleister bewerten, die für die Erbringung wesentlicher Dienste relevant sind. Die Tiefe richtet sich nach dem Risikograd – Cloud-Hyperscaler bekommen ein Voll-Audit, ein SaaS-Newsletter-Tool reicht eine Selbstauskunft.
Was NIS2 von Anbietern verlangt
Nach § 30 Abs. 2 lit. e BSIG müssen NIS2-pflichtige Unternehmen Sorgfaltspflichten gegenüber Dienstleistern erfüllen:
- Bewertung der IKT-Sicherheit des Dienstleisters.
- Vertragliche Sicherheitsanforderungen – AVV mit NIS2-Klauseln.
- Kontrolle der Subunternehmer-Kette – wer Subunternehmer einsetzt, muss diese auch bewerten.
- Monitoring der Anbieterleistung – regelmäßige Audits und Berichte.
8 Anbieter-Kategorien auf einen Blick
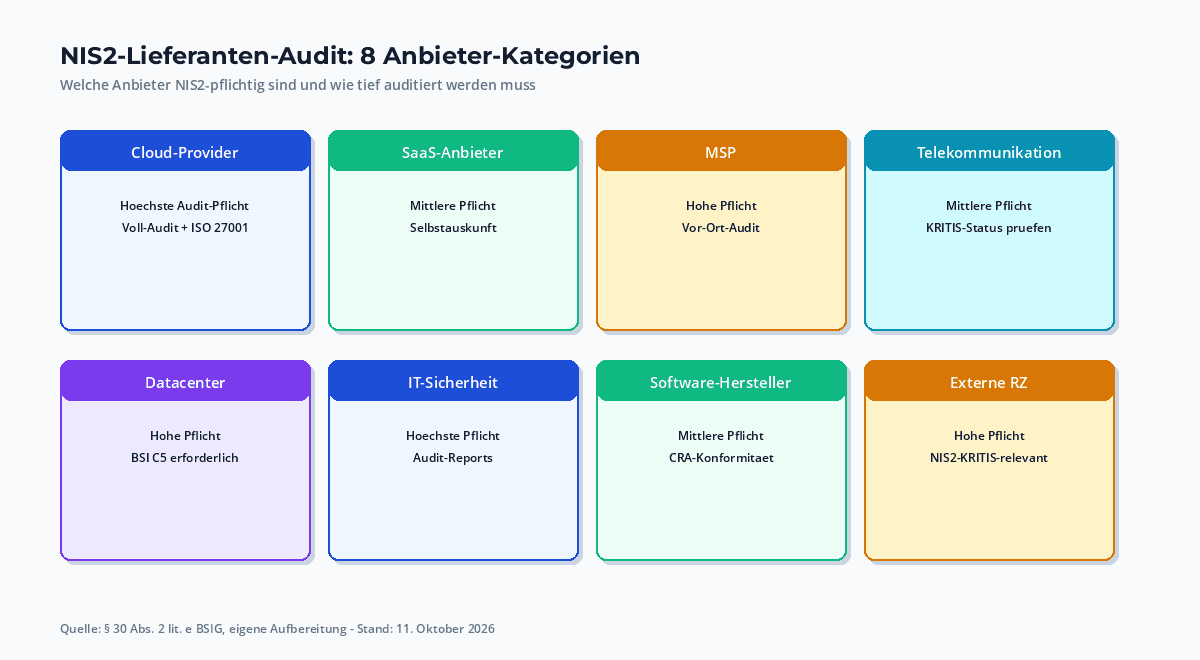
Welche Anbieter Sie prüfen müssen, hängt von der Kategorie ab. Die wichtigsten 8 im Überblick:
- Cloud-Provider (IaaS, PaaS) – höchste Audit-Pflicht.
- SaaS-Anbieter – mittlere Pflicht, oft Selbstauskunft ausreichend.
- Managed-Service-Provider – hohe Pflicht, oft Vor-Ort-Audit nötig.
- Telekommunikation – mittlere Pflicht, KRITIS-Status prüfen.
- Datacenter – hohe Pflicht, oft BSI C5 erforderlich.
- IT-Sicherheit – höchste Pflicht, vollständige Audit-Reports.
- Software-Hersteller – mittlere Pflicht, CRA-Konformität prüfen.
- Externe Rechenzentren – hohe Pflicht, NIS2-KRITIS-relevant.
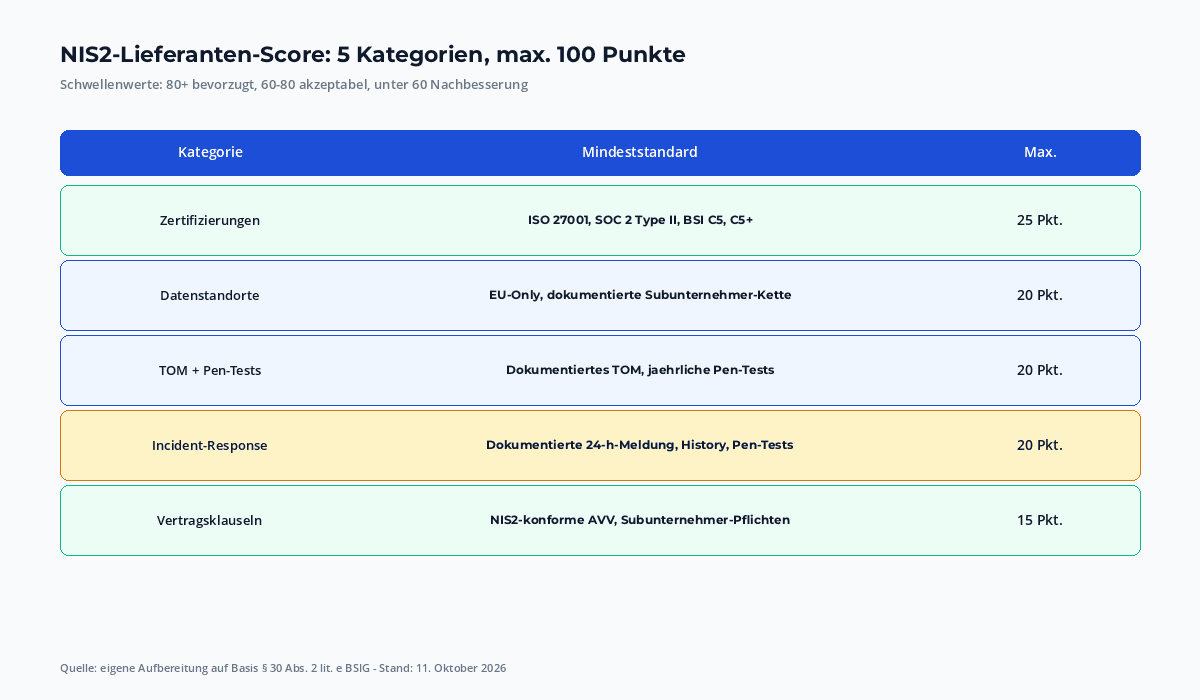
Der NIS2-Lieferanten-Score (Punktesystem)
Praktisches Punktesystem für die Bewertung (0–100 Punkte):
- Zertifizierungen (0–25 Punkte): ISO 27001, SOC 2 Type II, BSI C5, C5+.
- Datenstandorte und Subunternehmer (0–20): EU-Only, dokumentierte Subunternehmer-Kette.
- TOM und Pen-Test (0–20): dokumentiertes TOM-Framework, jährliche Pen-Tests.
- Incident-Response (0–20): dokumentierte 24h-Meldung, Pen-Tests, History.
- Vertragsklauseln (0–15): NIS2-konforme AVV, Subunternehmer-Pflichten.
Score-Bewertung: 80+ = bevorzugt, 60–80 = akzeptabel, unter 60 = Nachbesserung erforderlich.
Schritt-für-Schritt: Lieferanten-Audit
Der Audit-Workflow in 5 Schritten:
- Inventar: alle IKT-Lieferanten erfassen.
- Risiko-Klassifizierung (Hoch/Mittel/Niedrig).
- Selbstauskunft per Fragebogen (12–20 Fragen).
- Audit (intern oder extern) bei Hochrisiko-Anbietern.
- Dokumentation und jährliche Wiederholung.
Typische Schwachstellen
Fünf Schwachstellen, die in 80 Prozent der Audits auftauchen:
- Keine dokumentierte Subunternehmer-Kette.
- TOM-Framework ohne Schulungs-Nachweis.
- Incident-Response ohne konkrete 24-h-Meldung.
- Datenstandorte außerhalb EU ohne SCCs.
- Pen-Test-Berichte älter als 12 Monate.
Was tun bei nicht-kooperativen Anbietern?
Verweigert ein Anbieter das Audit oder die Selbstauskunft, gibt es drei Optionen: Wechsel, Sonderklausel im Versicherungsvertrag, oder Verzicht auf Anbieter (nur bei Nicht-KRITIS-Diensten möglich). Wer die Anbieter nicht wechseln kann, braucht eine schriftliche Risiko-Übernahme im AVV.
Vertragsklauseln für NIS2-Lieferanten
Die wichtigsten 12 Fragen in AVV mit Lieferanten:
- SOC 2 Type II oder ISO 27001 mit aktuellem Scope?
- Datenstandorte und Subunternehmer-Liste?
- 24-h-Vorfallsmeldung an Aufsichtsbehörden?
- Pen-Test-Berichte der letzten 12 Monate?
- Subunternehmer-Genehmigung erforderlich?
- Backup-Strategie und Recovery-Zeiten?
- Verschlüsselungs-Standards?
- Mitarbeiter-Schulungen zu Cybersicherheit?
- Haftpflichtversicherung des Anbieters?
- Penetrationstest-Bericht zur Verfügung?
- Update- und Patch-Management-Prozess?
- Audit-Recht für Aufsichtsbehörden oder Dritten?
Praktische Schritte 2026
- Q4 2026: Lieferanten-Inventar erstellen.
- Q1 2027: Selbstauskunftsbogen an alle Lieferanten versenden.
- Q2 2027: Hochrisiko-Anbieter prüfen, Audits planen.
- Q3 2027: Audit-Reports auswerten, Verträge anpassen.
- Q4 2027: Erste jährliche Wiederholung des Audits.
Häufige Fragen
Die wichtigsten Antworten zum NIS2-Lieferanten-Audit.
Muss ich als NIS2-Unternehmen jeden Anbieter einzeln prüfen?
Ja, aber risikobasiert – Hochrisiko-Anbieter vollständig, Standard-SaaS per Selbstauskunft.
Welche Anbieter sind für NIS2-Lieferanten-Audits am relevantesten?
Cloud-Provider, SaaS, MSP, Telekommunikation, Datacenter, IT-Sicherheit, Software-Hersteller, externe Rechenzentren – 8 Kategorien.
Welche Frage muss ich jedem Anbieter stellen?
Mindestens 12 Pflichtfragen: ISO 27001, SOC 2, Datenstandorte, Subunternehmer, TOM, Incident-Response, NIS2-Konformität, Verschlüsselung, Backup, Pen-Test, Schulung, Haftpflicht.
Was kostet ein Anbieter-Audit?
Selbstauskunft kostenlos, Vor-Ort-Audit 10.000–50.000 EUR pro Anbieter. Für 20–50 Lieferanten: 50.000–200.000 EUR Programm-Kosten.
Wie oft muss ich Anbieter neu prüfen?
Jährliche Selbstauskunft, alle zwei Jahre Voll-Audit, anlassbezogen bei Vorfall oder Vertragsänderung.
Einordnung
Das NIS2-Lieferanten-Audit ist Teil des NIS2-Pflichtenkanons und verzahnt sich eng mit der Lieferanten-Vertrag-Musterklauseln, dem Lieferanten-Fragebogen, der NIS2-Cyber-Versicherung und dem EU-Cyber-Solidaritäts-Act. Wer alle Pflichten kombiniert, ist bei NIS2-Audits gut aufgestellt.
Fazit
Ein standardisiertes Anbieter-Audit ist die operativste NIS2-Compliance-Maßnahme, die jedes mittelständische Unternehmen umsetzen kann. Mein wichtigster Rat: starten Sie Q4 2026 mit einem einfachen Selbstauskunftsbogen, und steigern Sie 2027 die Audit-Tiefe. Wer die Pflichten ernst nimmt, hat bei Geschäftsleiterhaftung und Versicherung weniger Risiko.
Quellen und weiterführende Links:
- § 30 BSIG – Risikomanagement
- BSI – IT-Sicherheitskennzeichen
- ISO/IEC 27001 – ISMS
- SOC 2 – Service Organization Controls
- BSI C5 – Cloud-Computing-Kriterienkatalog
Stand: 11. Oktober 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.