NIS2 verlangt eine 24-Stunden-Erstmeldung von wesentlichen Sicherheitsvorfällen an das BSI – Fristbeginn ist die Kenntnisnahme des Vorfalls, nicht sein Eintrittszeitpunkt. Wer ohne vorbereitete Incident-Response-Vorlage arbeitet, schafft die Frist nicht und riskiert zugleich Bußgelder nach § 38 BSIG bis 10 Mio. Euro sowie den Verlust des Cyber-Versicherungs-Schutzes.
Dieser Leitfaden zeigt den vollständigen Workflow einer NIS2-Vorfallsmeldung – von der Erkennung bis zur Nach bereitung. Stand: 8. Oktober 2026.
Was ist NIS2-Incident-Response?
NIS2-Incident-Response ist das programmierte Zusammenspiel von Erkennung, Eindämmung, Beweissicherung, Meldung und Nachbereitung bei einem NIS2-relevanten Sicherheitsvorfall. Wer nur einen Notfallplan hat, ohne die NIS2-spezifischen Fristen zu kennen, verliert die Meldung im 24-Stunden-Fenster.
Die drei Fristen: 24h / 72h / 30 Tage
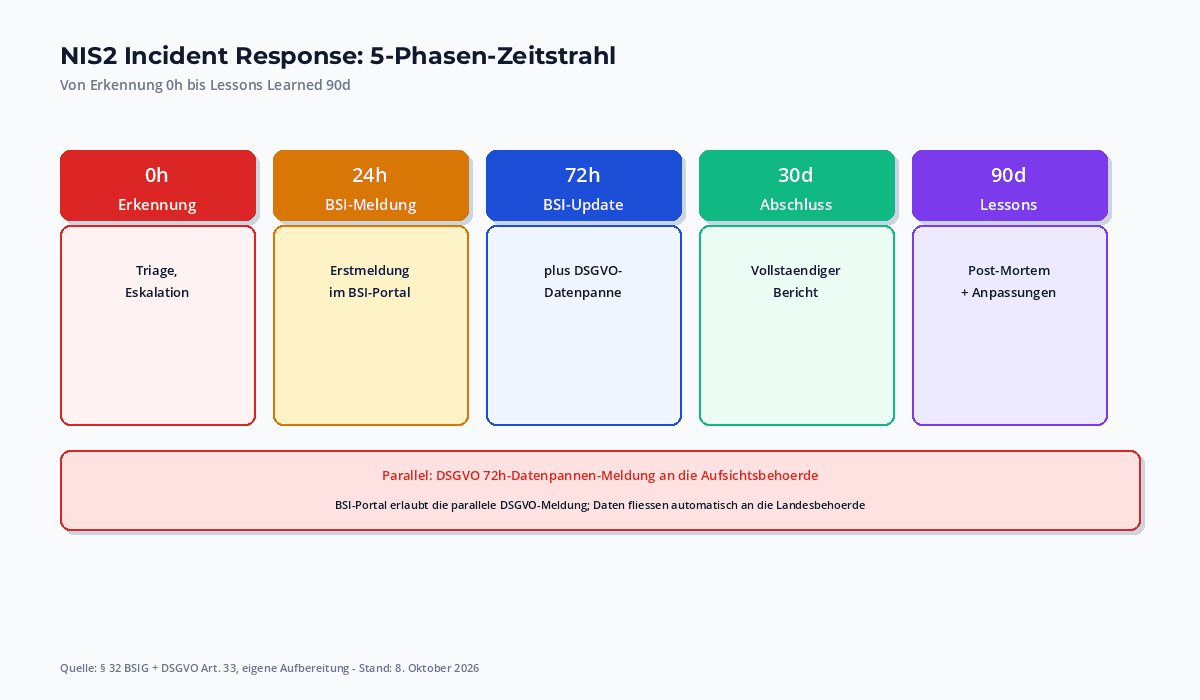
NIS2 unterscheidet drei Fristen nach § 32 BSIG:
- 24h-Erstmeldung: binnen 24 Stunden nach Kenntnisnahme – was ist passiert, wie groß ist die Auswirkung.
- 72h-Update: binnen 72 Stunden – die vorläufige Ursachenanalyse und die getroffenen Maßnahmen.
- 30-Tage-Abschlussbericht: binnen einem Monat – die vollständige Ursachenanalyse und die ergriffenen Abhilfemaßnahmen.
Hinzu kommt die parallele DSGVO-72h-Meldung bei Datenpannen – die Frist läuft parallel zur NIS2- 24h-Meldung, nicht danach. Unser NIS2-Vorfallsmeldungs-Leitfaden vertieft die technischen Details.
Erkennung und Triage
Ein NIS2-Vorfall beginnt mit der Erkennung: SIEM-Alert, SBOM-Schwachstellenmeldung, Kunden-Beschwerde, Mitarbeitenden-Meldung. Triage in den ersten 30 Minuten entscheidet: ist das NIS2-relevant (wesentliche Auswirkung auf Dienste) oder nicht?
Eindämmung und Beweissicherung
Parallel zur Meldung startet die Eindämmung: Systeme isolieren, Lieferanten informieren, betroffene Daten sichern. Beweissicherung: Logs, Memory-Dumps, Netzwerk-Captures – alles, was für die spätere Ursachenanalyse relevant ist. Wer hier unsauber arbeitet, verliert später die Beweismittel.
Meldung an BSI – Inhalte und Ablauf
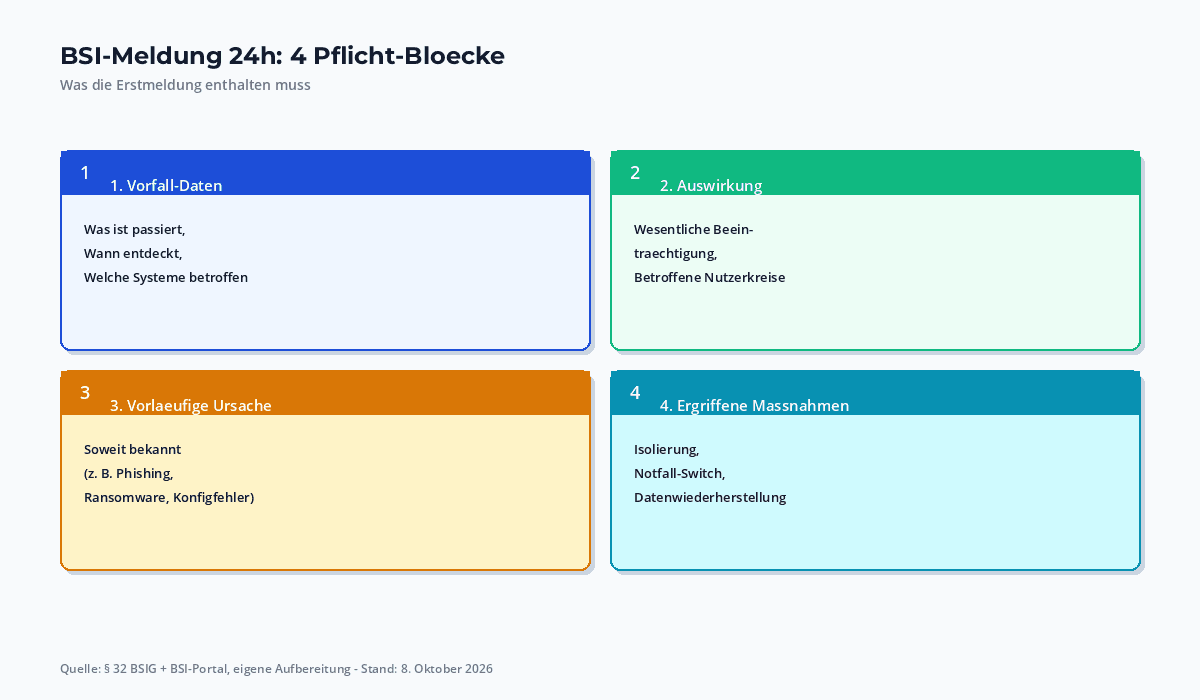
Die Meldung an das BSI erfolgt über das BSI-Portal (mip2.bsi.bund.de). Pflicht inhalte der 24h-Meldung:
- Vorfall-Beschreibung: Was ist passiert, wann entdeckt, welche Systeme betroffen.
- Auswirkung: Wesentliche Beeinträchtigung der Dienste, betroffene Nutzerkreise.
- Vorläufige Ursache: soweit bekannt (z. B. Phishing, Ransomware, Konfigurationsfehler).
- Ergriffene Maßnahmen: Isolierung, Notfall-Switch, Datenwiederherstellung.
DSGVO-Datenpanne-Meldung 72h
Werden personenbezogene Daten kompromittiert, läuft parallel die DSGVO-72h-Meldung nach Art. 33 DSGVO an die zuständige Aufsichtsbehörde. Das BSI-Portal erlaubt die parallele DSGVO-Meldung; die Daten fließen automatisch an die Landesbehörde. DSGVO-Checkliste 2026 vertieft die Meldungs-Pflichten.
NIS2-2025/38-Logbuch: was dokumentiert werden muss
Nach § 32 Abs. 4 BSIG müssen NIS2-pflichtige Unternehmen ein Vorfall-Logbuch führen. Dokumentationspflichten:
- Erkennungszeitpunkt und Meldezeitpunkt.
- Betroffene Systeme und Datenkategorien.
- Ergriffene Sofortmaßnahmen.
- Kommunikation mit Aufsicht und Betroffenen.
- Ursachenanalyse und Lessons Learned.
Das Logbuch ist 5 Jahre aufzubewahren und bei Audits vorzulegen. Ohne Logbuch kann die Aufsichts behörde die NIS2-Compliance pauschal in Frage stellen.
Krisenkommunikation: Mitarbeitende, Kunden, Aufsicht
Ein NIS2-Vorfall erfordert strukturierte Kommunikation auf drei Ebenen:
- Intern: Geschäftsleitung, IT, Datenschutzbeauftragter, HinSchG-Meldestelle.
- Kunden: bei Datenpannen binnen 72h betroffene Personen informieren (DSGVO Art. 34).
- Aufsicht + Öffentlichkeit: BSI, BaFin, EU-CyCLONe bei EU-weiten Vorfällen.
Nachbereitung und Lessons Learned
Nach Abschluss des Vorfalls: Post-Mortem innerhalb von 30 Tagen. Was ist passiert, was hat funktioniert, was muss verbessert werden? Wer Lessons Learned dokumentiert, kann Awareness-Schulungen zielgerichtet nachschärfen.
Praktische Schritte 2026
- Q4 2026: Vorlage finalisieren – Meldeformular, Rollen, Eskalation.
- Q1 2027: Incident-Response-Übung (Tabletop) durchführen.
- Q2 2027: BSI-Portal-Zugang und Cyber-Versicherung prüfen.
- Q3 2027: Erste reale Erstmeldung (falls eintretend) — Lessons Learned.
Häufige Fragen
Die wichtigsten Antworten zur NIS2-Vorfallsmeldung.
Was ist die NIS2-24h-Meldepflicht?
Wesentliche Sicherheitsvorfälle binnen 24 Stunden nach Kenntnisnahme an das BSI – Fristbeginn ist die Kenntnisnahme, nicht der Eintrittszeitpunkt. Meldung über BSI-Portal (mip2.bsi.bund.de).
Welche Vorfälle sind NIS2-meldepflichtig?
Vorfälle mit erheblichen Auswirkungen auf IT-Dienste: Ransomware, DDoS mit längerer Ausfallzeit, Daten-Exfiltration, Supply-Chain-Kompromittierung.
Was kostet eine NIS2-Vorfallsmeldung zu spät?
Bußgeld bis 10 Mio. Euro oder 2% Weltjahresumsatzes nach § 38 BSIG. Cyber-Versicherungen verlangen fristgerechte Meldung als Deckungsvoraussetzung.
Muss ich parallel zur NIS2-Meldung auch DSGVO melden?
Ja, bei Datenpannen läuft die DSGVO-72h-Meldung parallel. BSI-Portal erlaubt die parallele DSGVO-Meldung; Daten fließen automatisch an die Aufsichtsbehörde.
Brauche ich eine Cyber-Versicherung?
Nicht gesetzlich vorgeschrieben, aber ohne NIS2-konforme 24h-Meldung greift der Versicherungsschutz oft nicht. Vorbereitete Vorlage + Cyber-Versicherung gehören zusammen.
Einordnung
Die NIS2-Vorfallsmeldung ist Teil des NIS2-Pflichtenkanons. Sie verzahnt sich eng mit der operativen Vorfallsmeldung, der Cyber-Versicherung, der DSGVO-Checkliste und der HinSchG-Meldestelle. Wer alle Pflichten kombiniert, ist im Ernstfall handlungsfähig.
Fazit
Eine NIS2-konforme Incident-Response-Vorlage ist kein Dokument in der Schublade – sie muss regelmäßig geübt werden. Mein wichtigster Rat: simulieren Sie Q1 2027 einen Ransomware-Vorfall mit vollständigem 24h-BSI-Workflow, 72h-DSGVO-Meldung und 30-Tage-Post-Mortem. Wer die Übung im Trockenen besteht, schafft die echte Krise.
Quellen und weiterführende Links:
- BSI-Portal – NIS2-Meldungen
- § 32 BSIG – Vorfallsmeldungen
- ENISA – NIS Directive
- Art. 33 DSGVO – Datenpannen-Meldung
- § 38 BSIG – Bußgelder
Stand: 8. Oktober 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.