Personalabteilungen verarbeiten die intimsten Daten, die ein Unternehmen hat: Gesundheitsdaten, Gehaltsinformationen, automatisierte Bewerberentscheidungen und Mitarbeiter-Überwachung. Die DSGVO Art. 88 räumt den Mitgliedstaaten einen gewissen Spielraum ein – in Deutschland durch § 26 BDSG. Wer als HR-Verantwortlicher diese Pflichten kennt, schützt Mitarbeitende und Unternehmen gleichermaßen.
Dieser Leitfaden ordnet die Pflichten aus DSGVO und § 26 BDSG, die Schnittstellen zu KI-VO, NIS2 und HinSchG. Stand: 4. Oktober 2026.
Was ist Mitarbeiterdatenschutz?
Mitarbeiterdatenschutz umfasst alle Maßnahmen, die personenbezogene Daten von Beschäftigten im HR-Lebenszyklus schützen – von der Bewerbung über das Arbeitsverhältnis bis zum Austritt.
Anwendungsbereich: Was erfasst die DSGVO im HR?
Die DSGVO erfasst alle personenbezogenen Daten von Mitarbeitern – von Stammdaten über Gesundheits informationen bis zu Verhaltensdaten. Auch interne Daten (Notizen aus Mitarbeitergesprächen, Bewertungen) fallen darunter.
Beschäftigtendatenschutz nach § 26 BDSG
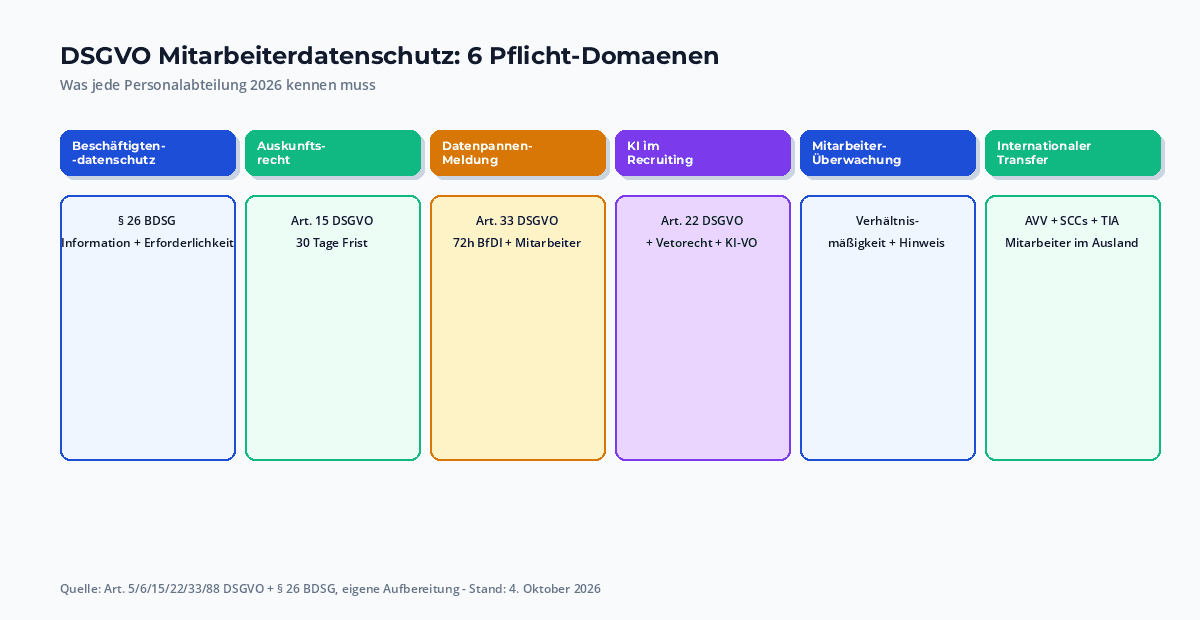
§ 26 BDSG erlaubt die Verarbeitung personen bezogener Daten von Beschäftigten, soweit sie für die Begründung, Durchführung oder Beendigung des Beschäftigungsverhältnisses erforderlich ist. Wichtig: Der Arbeitgeber muss den Beschäftigten über die Verarbeitung informieren – sonst ist die Verarbeitung rechtswidrig.
Mitarbeiter-Auskunftsrecht nach Art. 15 DSGVO
Jeder Mitarbeiter hat das Recht, binnen eines Monats Auskunft über alle zu seiner Person gespeicherten Daten zu erhalten – einschließlich Bewertungen aus Personalgesprächen, KI-generierter Profile und Zugriffsprotokollen.
Datenpannen-Meldung 72h im HR-Kontext
Wer als HR-Verantwortlicher eine Datenpanne bemerkt (Cyberangriff auf HR-Software, verlorene Bewerber-Datenbank, fehlerhafte interne Datenfreigabe), muss binnen 72 Stunden die Aufsichtsbehörde informieren. Praktische Empfehlung: HR-IT überwacht HR-spezifische Systeme separat, mit eigenen Eskalationspfaden.
KI im Recruiting – Art. 22 DSGVO und neue EU-Standards
KI-gestützte Bewerbungs-Screening ist erlaubt, aber an klare Regeln gebunden:
- Art. 22 DSGVO: keine ausschließlich automatisierten Entscheidungen mit Rechtswirkung.
- KI-VO Art. 14: HR-KI als Hochrisiko-KI eingestuft.
- KI-Literacy für HR-Mitarbeitende nach Art. 4 KI-VO.
Bewerber haben ein Vetorecht gegen KI-Entscheidungen – die Personalabteilung muss alternative Verfahren anbieten.
Mitarbeiter-Überwachung: was ist erlaubt?
Erlaubt nur in engen Grenzen:
- Erlaubt: betriebsnotwendige Videoüberwachung mit Hinweisschildern, Zugangskontrollen, gesetzliche Aufbewahrungspflichten.
- Eingeschränkt: Tastatur-Erfassung, Bildschirm-Überwachung, GPS-Tracking – nur mit Betriebsvereinbarung und Mitarbeiter-Einwilligung.
- Verboten: verdeckte Überwachung, Dauer-Aufzeichnung am Arbeitsplatz ohne Anlass.
HinSchG-Meldestelle: Whistleblowing als HR-Pflicht
Wer 50+ Beschäftigte hat, braucht eine interne Meldestelle– und HR ist oft der natürliche Anlaufpunkt. Die Meldestelle braucht HR-Schnittstellen, Datenschutz-Konformität und klare Fristen (3 Monate Rückmeldung).
NIS2 und HR-Daten: wann ist HR Teil der KRITIS?
Personalabteilungen in KRITIS-Sektoren (Energie, Gesundheit, Transport) fallen unter NIS2. Ihre HR-Systeme verarbeiten personen bezogene Daten, Mitarbeitende sind zu schulen und HR-Vorfälle sind zu melden.
Internationaler Datenverkehr bei HR-Systemen
Cloud-HR-Lösungen wie Workday oder SAP SuccessFactors verarbeiten Mitarbeiterdaten in Drittländern. Pflicht: AVV, Standardvertragsklauseln und Transfer-Impact-Assessment. EUDI-Wallet kann 2027 die Identitätsprüfung europaweit verein heitlichen.
Mitarbeiter-Schulungen als Pflicht
Die Personalabteilung muss jährlich Mitarbeitende zu Datenschutz schulen. Inhalte: Bewerbungsdaten, Mitarbeiterakten, Verarbeitung Dritter, Datenpannen-Meldung. KI-Literacy und NIS2-Awareness ergänzen.
Sanktionen und Bußgelder
HR-DSGVO-Verstöße werden nach Art. 83 DSGVO mit Bußgeldern bis 20 Mio. Euro oder 4 Prozent Weltumsatz geahndet. In der Praxis verhängen Aufsichtsbehörden Bußgelder im niedrigen sechsstelligen Bereich plus Schadensersatzforderungen der betroffenen Mitarbeiter.
Praktische Schritte 2026
- Q4 2026: HR-Daten inventarisieren – welche Systeme, welche Datenflüsse?
- Q1 2027: Mitarbeiter-Auskunfts prozess etablieren – binnen 30 Tagen antworten.
- Q2 2027: Datenpannen-Prozess für HR einrichten.
- Q3 2027: HR-Schulungen aktualisieren (DSGVO + KI-Literacy + NIS2-Awareness).
Häufige Fragen
Die wichtigsten Antworten zum Mitarbeiterdatenschutz.
Was ist der Unterschied zwischen DSGVO und BDSG für Mitarbeiter?
DSGVO regelt allgemein, BDSG § 26 ergänzt national. Im Konflikt gilt die DSGVO.
Wie schnell muss ich eine Mitarbeiter-Datenpanne melden?
Binnen 72 Stunden an die Aufsichtsbehörde plus betroffene Mitarbeiter bei hohem Risiko.
Darf ich KI im Recruiting einsetzen?
Ja, mit Vetorecht des Bewerbers, transparenter Logik und ohne Diskriminierung. Art. 22 DSGVO.
Darf ich Mitarbeiter am Arbeitsplatz überwachen?
Nur in engen Grenzen, betriebsnotwendig, mit Hinweisschildern und Betriebsrats-Beteiligung.
Was kostet ein DSGVO-Verstoß im HR-Bereich?
Bis 20 Mio. Euro oder 4% Weltumsatz, in der Praxis 10.000–200.000 Euro pro Verstoß.
Einordnung
Der Mitarbeiterdatenschutz ist Teil des DSGVO-Compliance-Pflichtenkanons und verzahnt sich eng mit der KI-Entscheidungs-Pflicht, der NIS2-Awareness und der HinSchG-Meldestelle. Wer alle HR-Pflichten im Compliance-Kalender bündelt, schützt Mitarbeitende und Unternehmen gleichermaßen.
Fazit
Der DSGVO-Mitarbeiterdatenschutz ist keine Neben sache – er ist Pflicht-Kern der Personalarbeit. Wer als HR-Verantwortlicher die Pflichten aus DSGVO + § 26 BDSG + Art. 22 + KI-VO + NIS2 + HinSchG kombiniert, schützt das wertvollste Kapital des Unternehmens – die Mitarbeitenden. Mein wichtigster Rat: starten Sie Q4 2026 mit einer HR-Daten-Inventur, und bauen Sie die Schulungen 2027 mit ein.
Quellen und weiterführende Links:
- Art. 88 DSGVO – Beschäftigtendatenschutz
- § 26 BDSG – Beschäftigtendaten
- BfDI – Beschäftigtendatenschutz
- Datenschutzbehörde Berlin – Personalwesen und Beschäftigtendatenschutz
- DGB – Datenschutz am Arbeitsplatz
Stand: 4. Oktober 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.