Die EU baut einen europäischen Gesundheitsdatenraum – vergleichbar mit dem Banken- oder Energiebinnenmarkt. Die Verordnung (EU) 2025/327 (EHDS) ist seit dem 26. März 2025 in Kraft, die Anwendung erfolgt gestaffelt zwischen 2026 und 2029. Für Krankenhäuser, Arztpraxen, Versicherer und Health-Tech-Anbieter bedeutet das: neue Pflichten bei Patientendaten, Interoperabilität und Sekundärnutzung.
Dieser Leitfaden ordnet die EHDS-Verordnung, die Pflichten für Dateninhaber, die Schnittstellen zur DSGVO und NIS2-Sicherheitsanforderungen und die Sanktionen bei Verstößen. Stand: 21. September 2026.
Was ist der EHDS?
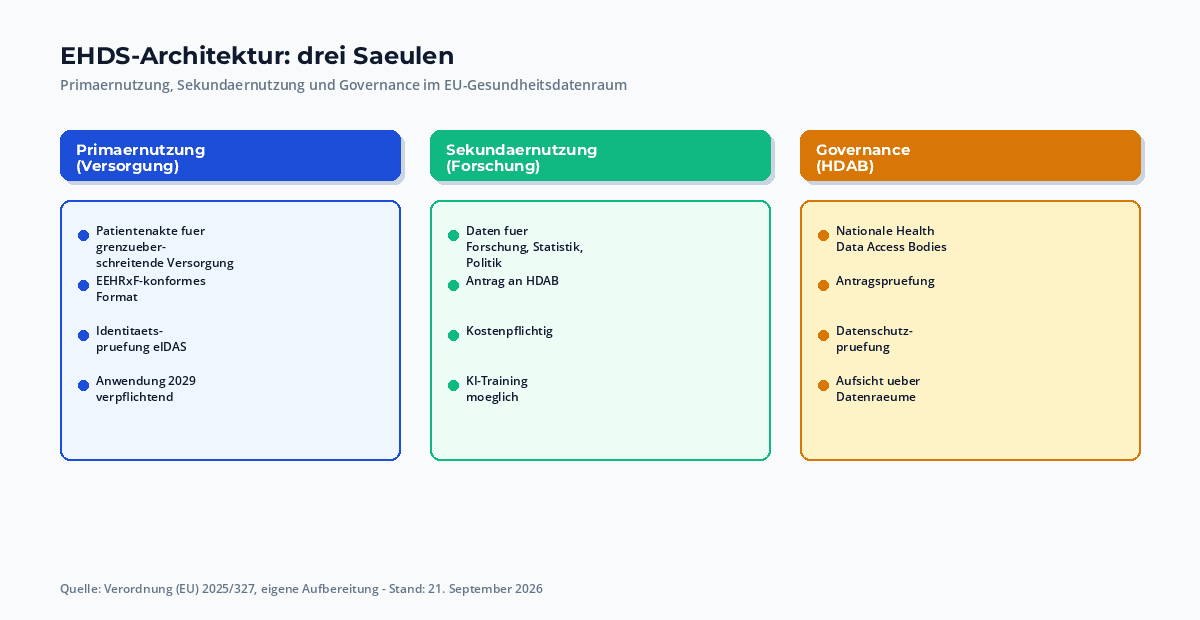
Der EHDS ist ein EU-weiter Rechtsrahmen für Gesundheitsdaten, geregelt in Verordnung (EU) 2025/327. Drei Kernbereiche:
- Primärnutzung: elektronische Patientendaten für die medizinische Versorgung, grenzüberschreitend.
- Sekundärnutzung: dieselben Daten für Forschung, Statistik und Gesundheitspolitik.
- Governance: Health Data Access Bodies (HDABs) als nationale Aufsicht.
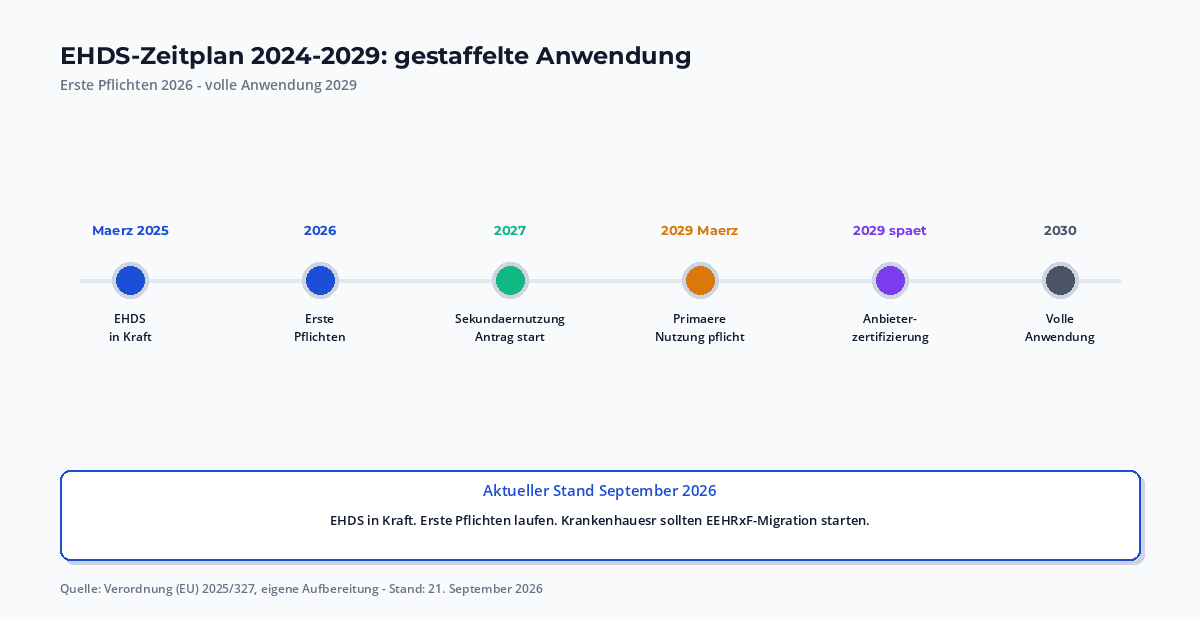
Die Anwendung erfolgt gestaffelt: erste Pflichten ab 2026, primäre Nutzung verpflichtend ab 2029.
Anwendungsbereich: Wer ist betroffen?
Drei Akteursgruppen:
- Dateninhaber: Krankenhäuser, Arztpraxen, Labore, Versicherer – wer Gesundheitsdaten erhebt oder speichert.
- Health-Tech-Anbieter: Anbieter elektronischer Patientenakten (EPA), Praxissoftware, Krankenhausinformationssysteme.
- Datenraum-Anbieter: Anbieter, die Sekundärnutzung ermöglichen oder selbst Forschung betreiben.
Primäre Datennutzung: Patientenakte für die Versorgung
Primärnutzung bedeutet: ein Patient in Rom zeigt seine elektronische Patientenakte in Berlin. Dafür braucht es:
- Interoperable Formate (EEHRxF, FHIR-Profile).
- Identitätsprüfung des Patienten (eIDAS-konform).
- Zugriffsrechte mit fein-granularer Einwilligung.
Anwendung verpflichtend ab März 2029 – Krankenhäuser und Software-Hersteller haben 3 Jahre Vorlauf.
Sekundärnutzung: Daten für Forschung und Politik
Sekundärnutzung erlaubt die Nutzung von Gesundheitsdaten für:
- Wissenschaftliche Forschung (z. B. Krebsforschung, Pharmakovigilanz).
- Gesundheitspolitik (z. B. Versorgungsplanung, Pandemie-Vorhersage).
- Innovation (Trainingsdaten für KI-Modelle im KI-VO-Sinne).
Anträge auf Sekundärnutzung gehen an die nationalen HDABs – kostenpflichtig, mit strenger Datenschutzprüfung.
Health Data Access Bodies
Jeder Mitgliedstaat richtet mindestens ein Health Data Access Body (HDAB) ein. Aufgaben:
- Antragsprüfung für Sekundärnutzung.
- Sicherheit der Datenräume.
- Datenschutz-Konformität (Zusammenarbeit mit Datenschutzbehörden).
In Deutschland: das BFARM (Bundesinstitut für Arzneimittel und Medizinprodukte) übernimmt die Rolle.
Pflichten für Dateninhaber
Dateninhaber (Krankenhäuser, Praxen, Labore) müssen:
- EEHRxF-konforme EPA bereitstellen (Format, Struktur, Zugriff).
- Datenqualität sichern (Vollständigkeit, Aktualität).
- Patientenrechte garantieren (Auskunft, Sperrung, Übertragbarkeit).
Pflichten für Health-Tech-Anbieter
Anbieter von EPA-Systemen, Praxissoftware und Krankenhaus-IT müssen:
- EEHRxF implementieren – einheitliche EU-Standards für elektronische Gesundheitsdaten.
- FHIR-Profile nutzen (HL7-Standard für Datenaustausch).
- Zertifizierung nach EU-Konformitätsbewertung – Pflicht für Inverkehrbringen.
- Interoperabilitätstests mit nationalen Testumgebungen.
EHR-Systeme und Interoperabilität
Der EHDS setzt auf den European Electronic Health Record Exchange Format (EEHRxF) – ein technischer Standard für grenzüberschreitenden Datenaustausch. Wer nationale Systeme in EEHRxF überführen muss, plant am besten jetzt.
Patienteneinwilligung und Datenschutz
Der EHDS ergänzt die DSGVO, ersetzt sie aber nicht. Patienten haben weiterhin:
- Auskunftsrecht (Art. 15 DSGVO).
- Widerspruchsrecht gegen Sekundärnutzung (Opt-out).
- Einwilligung für bestimmte Sekundärnutzungen (z. B. KI-Training).
Wer Patientendaten an HDABs weitergibt, braucht ein klares Opt-out-Verfahren.
Sekundärnutzung: Antragsverfahren
Wer Sekundärnutzung betreiben will, geht so vor:
- Antrag beim HDAB stellen.
- Datenschutz-Folgenabschätzung vorlegen (DSFA nach DSGVO).
- Gebühr bezahlen (variiert je nach Land).
- Datenzugang in sicherer Verarbeitungsumgebung (kein Download der Rohdaten).
- Ergebnisse veröffentlichen – im Sinne der EU-Transparenz.
Sanktionen bei Verstößen
Bei Verstößen drohen:
- Bußgelder nach DSGVO bis 20 Mio. Euro oder 4 Prozent Weltumsatz.
- Sektorspezifische Strafen für Health-Tech-Anbieter.
- Marktzugangsverbot für nicht-konforme EPA-Systeme.
Im Bußgeld-Vergleich ist die EHDS-Sanktion typischerweise additiv zu DSGVO- und NIS2-Sanktionen.
Schnittstellen zu DSGVO und NIS2
Der EHDS verzahnt sich mit drei EU-Regulierungen:
- DSGVO: EHDS ergänzt DSGVO um sektorspezifische Regeln, ersetzt sie aber nicht. Datenschutzbeauftragte bleiben zuständig.
- NIS2: Health-Tech-Anbieter sind oft NIS2-pflichtig. EHDS-Datenräume brauchen verschlüsselte Übertragung und 24h-Vorfallsmeldung.
- KI-VO: Sekundärnutzung von Gesundheitsdaten für KI-Training erfordert ggf. Hochrisiko-Klassifikation.
Praktische Schritte 2026
Wer betroffen ist, sollte jetzt starten. Pragmatischer 3-Schritte-Plan:
- Q1: Bestandsaufnahme: welche EPA-Systeme, welche Datenflüsse, welche DSGVO-Prozesse bestehen.
- Q2: EEHRxF-Mapping: welche Felder müssen interoperabel werden?
- Q3: HDAB-Kontakt aufnehmen und Sicherheits-Assessment parallel starten.
Häufige Fragen
Die wichtigsten Antworten zum EHDS.
Was ist der European Health Data Space (EHDS)?
EU-weiter Rechtsrahmen für Gesundheitsdaten, Verordnung 2025/327, gestaffelte Anwendung 2026–2029, primäre und sekundäre Datennutzung.
Wann gilt der EHDS für mein Krankenhaus?
Erste Pflichten ab 2026 (Datenqualität, Interoperabilität), primäre Nutzung verpflichtend ab März 2029.
Welche Daten sind von der Sekundärnutzung betroffen?
Grundsätzlich alle elektronischen Gesundheitsdaten: Behandlungen, Bildgebung, Laborwerte, Genomdaten, Register. Ausnahmen für sensible Daten ohne Einwilligung.
Was kostet die EHDS-Compliance?
Krankenhäuser 50.000–500.000 Euro für Interoperabilität, laufend 20.000–100.000 Euro pro Jahr. Health-Tech 100.000+ Euro für Standards-Update.
Gilt der EHDS auch für Health-Tech-Startups?
Ja, jeder Anbieter elektronischer Patientenakten fällt unter die EHDS-Standards. Auch Datenraum-Anbieter für Sekundärnutzung.
Einordnung
Der EHDS ist Teil des EU-Compliance-Pflichtenkanons 2026. Er verzahnt sich eng mit DSGVO, NIS2, KI-VO und eIDAS 2.0. Wer alle Pflichten im Kalender bündelt, reduziert die operative Last.
Fazit
Der EHDS ist seit März 2025 in Kraft und ab 2026 greifen erste Pflichten. Wer in Healthcare, Versicherung oder Health-Tech tätig ist, sollte jetzt mit der EEHRxF-Umstellung beginnen – drei Jahre Vorlauf sind knapp kalkuliert. Mein wichtigster Rat: starten Sie Q1 2026 mit einer Bestandsaufnahme, bevor Sie 2027 unter Zeitdruck geraten.
Quellen und weiterführende Links:
- Verordnung (EU) 2025/327 (EHDS)
- EU-Kommission – EHDS
- BfArM – Health Data Access Body Deutschland
- EHDS2Health – Konsortium
- BfDI – Datenschutz im Gesundheitswesen
Stand: 21. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.