Die EU hat im April 2025 die Verordnung (EU) 2025/38 (Cyber Solidarity Act) verabschiedet. Sie ergänzt NIS2 um die EU-koordinierte Reaktionsebene – eine Cyber-Reserve aus vertrauenswürdigen privaten Anbietern, ein EU-weites Frühwarnsystem (Cyber-Schield) und ein Incident-Review-Mechanismus für Großschadensereignisse. Für NIS2-pflichtige Unternehmen, KRITIS-Betreiber und IT-Dienstleister bringt der Cyber Solidarity Act konkrete Vorteile und einige neue Pflichten.
Dieser Leitfaden ordnet die Verordnung, die drei Säulen, die Schnittstellen zu NIS2, CRA und der CER-Richtlinie und zeigt, was mittelständische Unternehmen jetzt tun sollten. Stand: 24. September 2026.
Was ist der EU Cyber Solidarity Act?
Der Cyber Solidarity Act ist die EU-Antwort auf wachsende Cyber-Bedrohungen, die einzelne Mitgliedstaaten überfordern. Er ergänzt die bestehende NIS2-Architektur um drei Bausteine für die grenzüberschreitende Reaktion.
Die drei Säulen: Reserve, Schield, Incident Review
Der Cyber Solidarity Act besteht aus drei Säulen, die jeweils eigene Aufgaben haben:
- Cyber-Reserve – ein Pool aus vertrauenswürdigen privaten Cybersicherheits-Anbietern, die EU-weit für Notfälle zur Verfügung stehen.
- Cyber-Schield – ein dezentrales Frühwarnsystem, das Bedrohungsdaten aus öffentlichen und privaten Quellen bündelt.
- Incident Review – ein Mechanismus für Post-Mortem-Analysen bei EU-weiten Großschadensereignissen.
Anwendungsbereich: Wer ist betroffen?
Direkt betroffen sind nur Cybersicherheits-Anbieter, die sich als Teil der Cyber-Reserve registrieren lassen wollen. Indirekt betroffen sind aber alle NIS2-regulierten Unternehmen, KRITIS-Betreiber und IT-Dienstleister – sie profitieren von der EU-weiten Reaktionskapazität, müssen aber auch Pflichten zur Kooperation erfüllen.
Cyber-Reserve: Welche Rolle spielen private Anbieter?
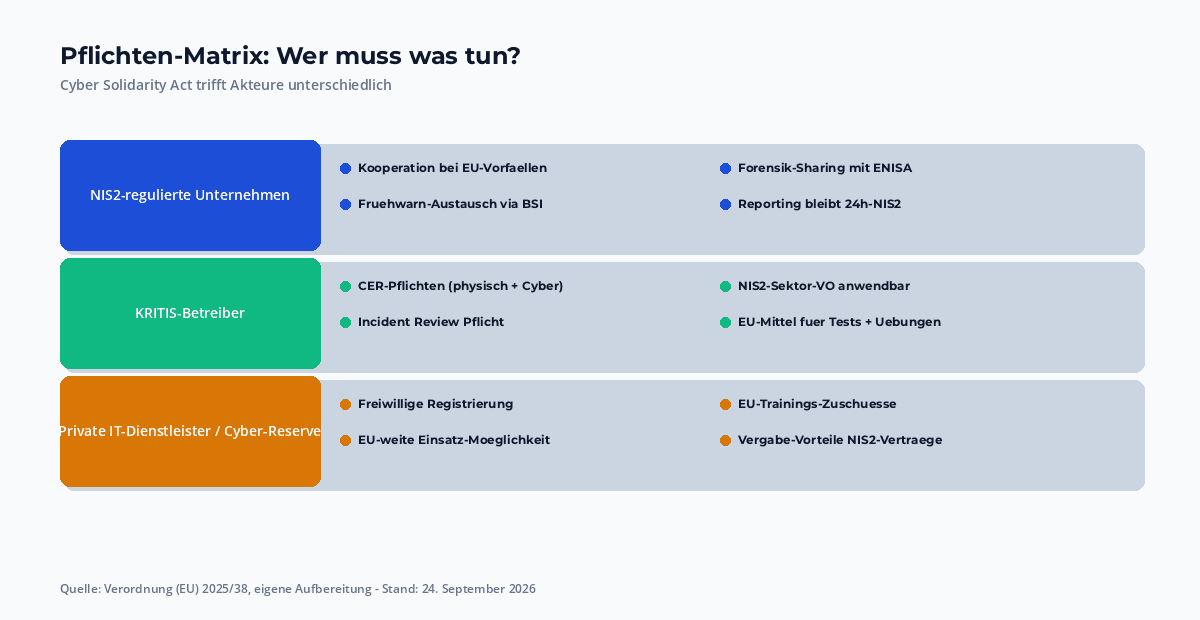
Die Cyber-Reserve besteht aus vertrauenswürdigen privaten Anbietern, die sich auf einer EU-Plattform registrieren lassen. Sie verpflichten sich, im Notfall EU-weit Kapazitäten bereitzustellen – und erhalten im Gegenzug Zugang zu EU-Fördermitteln und Trainingsprogrammen. Für mittelständische IT-Dienstleister ist das eine Chance, sich als bevorzugter NIS2-Partner zu positionieren.
Cyber-Schield: das EU-Frühwarnsystem
Der Cyber-Schield bündelt Bedrohungsdaten aus öffentlichen und privaten Quellen und verteilt sie über die EU-Cyber-Krisen management-Organisation EU-CyCLONe an die Mitgliedstaaten. NIS2-pflichtige Unternehmen profitieren indirekt durch frühere Warnungen und einen EU-weiten Kontext für ihre eigenen Risikoanalyse.
Incident Review: Post-Mortem nach Großschadensereignissen
Bei EU-weiten Großschadensereignissen (z. B. einer europaweiten Ransomware-Welle) löst die EU einen Incident Review aus. ENISA untersucht gemeinsam mit den Mitgliedstaaten und der EU-Kommission die Ursachen und veröffentlicht Lehren für die Zukunft. NIS2-pflichtige Unternehmen sollten ihre Schulungsmaterialien regelmäßig an die EU-Erkenntnisse anpassen.
Pflichten für NIS2-regulierte Unternehmen
NIS2-pflichtige Unternehmen müssen:
- Kooperationspflicht bei EU-weiten Cyber-Vorfällen – inklusive Daten- und Forensik-Sharing mit ENISA.
- Frühwarn-Austausch mit dem Cyber-Schield – über die zuständige nationale Behörde.
- Incident Reporting – die 24-h-Meldung bleibt unverändert, ergänzt sich aber mit der EU-Koordinationsebene.
Pflichten für KRITIS-Betreiber
KRITIS-Betreiber (Energie, Wasser, Gesundheit, Transport, Finanzwesen) sind doppelt betroffen: durch NIS2-KRITIS-Pflichten und ihre Sektor-Verordnung sowie durch die CER-Richtlinie (Critical Entities Resilience). Der Cyber Solidarity Act ergänzt diese Pflichten um die EU-koordinierte Reaktionsebene.
Budget und Finanzierung
Die Cyber-Reserve wird durch EU-Haushaltsmittel und nationale Beiträge finanziert. Anbieter, die in die Reserve aufgenommen werden, erhalten Trainings-Zuschüsse und finanzielle Anreize. NIS2-regulierte Unternehmen können auf kostengünstige EU-Sicherheits-Dienste zurückgreifen.
Schnittstellen zu NIS2, CER, CRA
Der Cyber Solidarity Act verzahnt sich mit drei EU-Regulierungen:
- NIS2: die EU-weite Cyber-Reserve ergänzt die nationalen Pflichten zur Risikobewältigung.
- CER-Richtlinie (Critical Entities Resilience): KRITIS-Betreiber haben sowohl physische als auch Cyber-Resilienz-Pflichten.
- CRA: Hersteller sicherheitskritischer Produkte sind indirekt betroffen – ihre Produkte müssen in einer EU-Cyber-Inzident-Lage verfügbar bleiben.
Sanktionen und Durchsetzung
Der Cyber Solidarity Act enthält keine eigenen Sanktionen für Unternehmen. Verstöße werden über die bestehenden NIS2-Sanktionen nach BSIG § 38 und die nationalen Cybersicherheits-Gesetze verhängt. Aber die Kooperationspflicht mit der EU ist personalhaftungsrelevant.
Praktische Schritte 2026
Wer NIS2-pflichtig ist oder KRITIS betreibt, sollte 2026 nicht warten. Pragmatischer 3-Schritte-Plan:
- Q4 2026: Bestandsaufnahme – welche Cyber-Sicherheits-Anbieter nutzen wir? Welche sind NIS2- und CER-konform?
- Q1 2027: Kooperations-Vereinbarung – mit den Anbietern, die EU-koordiniert arbeiten können.
- Q2 2027: Reporting-Prozess – sicherstellen, dass 24-h-Meldungen parallel an BSI und EU-CyCLONe laufen.
Häufige Fragen
Die wichtigsten Antworten zum Cyber Solidarity Act.
Was ist der EU Cyber Solidarity Act?
EU-Verordnung 2025/38 in Kraft seit April 2025, ergänzt NIS2 um eine Cyber-Reserve, ein Cyber-Schield-Frühwarnsystem und einen Incident-Review-Mechanismus.
Muss mein Unternehmen eine Cyber-Reserve stellen?
Nein. Die Reserve besteht aus vertrauenswürdigen privaten Anbietern, die sich freiwillig registrieren. NIS2-Unternehmen profitieren indirekt von EU-weiten Reaktionskapazitäten.
Was ist der Cyber-Schield?
EU-weites Frühwarnsystem, das Bedrohungsdaten aus öffentlichen und privaten Quellen bündelt und über EU-CyCLONe an die Mitgliedstaaten verteilt.
Wann gilt der Cyber Solidarity Act?
In Kraft seit 4. April 2025. Die operativen Bestimmungen (Reserve, Schield, Incident Review) werden 2026-2027 schrittweise aufgebaut.
Wie hängt der Cyber Solidarity Act mit NIS2 zusammen?
Er ergänzt NIS2 um die EU-koordinierte Reaktionsebene. NIS2 = Pflichten der Unternehmen; Solidarity Act = EU-Kapazitäten und Werkzeuge bei Großschadensereignissen.
Einordnung
Der Cyber Solidarity Act ist Teil des EU-Compliance-Pflichtenkanons 2026. Er ergänzt NIS2, CRA, DORA und CER zur vollständigen EU-Cyber-Resilienz-Architektur. Wer alle Pflichten kombiniert und früh in die Cyber-Reserve investiert, sichert sich operative und regulatorische Vorteile.
Fazit
Der Cyber Solidarity Act ist seit April 2025 in Kraft und ab 2026 operativ. Wer als NIS2-pflichtiges Unternehmen oder KRITIS-Betreiber die Vorteile der Cyber-Reserve nutzen will, sollte Q4 2026 mit der Lieferanten-Auswahl starten – die EU-Mittel für Schulungen lohnen sich besonders für KMU.
Quellen und weiterführende Links:
- Verordnung (EU) 2025/38 – Cyber Solidarity Act
- ENISA – Cyber Crisis Management
- BSI – EU-CyCLONe
- EU-Kommission – Cyber Solidarity Act
- BSI-Gesetz (BSIG) – nationale NIS2-Umsetzung
Stand: 24. September 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.