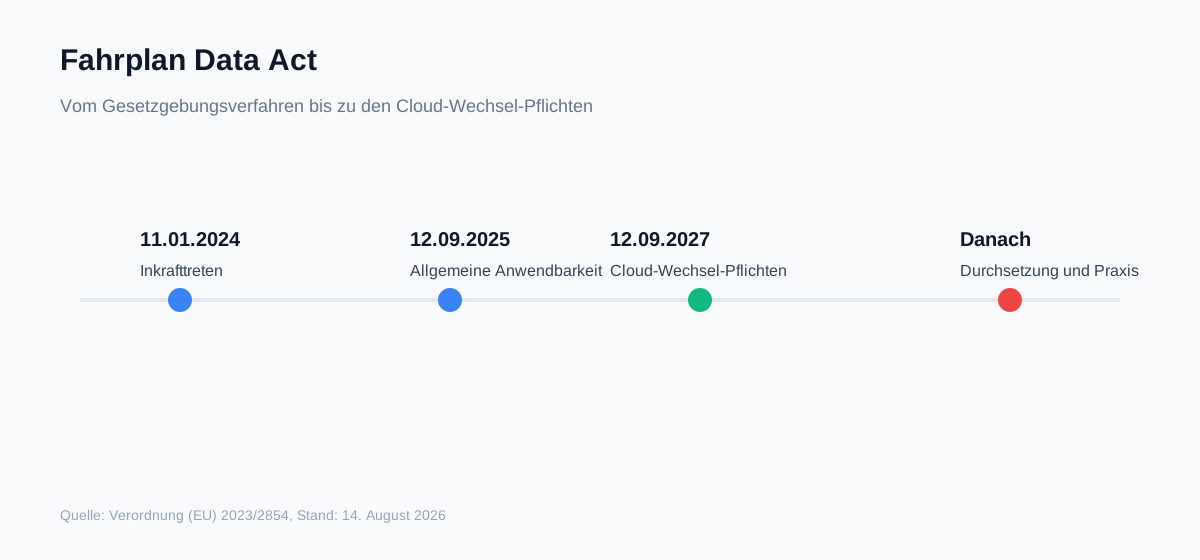
Der Data Act packt den Cloud-Ausstieg an einer Stelle, die viele Unternehmen bisher vor allem aus mühsamen Vertragsverhandlungen kennen. Ab dem 12. September 2027 gelten die Wechselpflichten aus Kapitel VI der Verordnung. Das klingt technisch, ist in der Praxis aber vor allem ein Vertrags- und Organisationsthema. Wer Cloud-Leistungen anbietet, muss den Kundenwechsel jetzt vorbereiten. Wer solche Dienste einkauft, bekommt deutlich belastbarere Ausstiegsrechte – und sollte sie nutzen, statt sie im Kleingedruckten versanden zu lassen.
Was der Data Act beim Cloud-Wechsel regelt
Die Basis dafür ist die Verordnung (EU) 2023/2854 (Data Act). Sie ist am 11. Januar 2024 in Kraft getreten und seit dem 12. September 2025 in weiten Teilen anwendbar. Der Data Act ist ein großes Paket: Er regelt, wann Daten aus vernetzten Produkten genutzt werden dürfen, schützt kleinere Unternehmen vor unfairen Vertragsklauseln und erleichtert den Wechsel zwischen Anbietern von Datenverarbeitungsdiensten.
Für den Cloud-Wechsel zählt Kapitel VI. Dahinter steht ein einfacher Gedanke: Ein Kunde, der gehen will, soll das auch tatsächlich können. Wer heute einen Anbieter verlässt, stößt häufig auf hohe Wechselkosten, geschlossene Datenformate oder unklare Vertragsklauseln. Genau diese Reibungspunkte, im Fachjargon gern als Vendor-Lock-in bezeichnet, will die Verordnung begrenzen. Deshalb schreibt sie vor, dass ein Anbieterwechsel nicht künstlich erschwert werden darf.
Einen Kontrahierungszwang enthält der Data Act dabei nicht. Kein Anbieter muss jeden Kunden aufnehmen. Die Europäische Kommission beschreibt den Wechsel vielmehr als Teil eines funktionierenden Binnenmarkts für Daten: Kundinnen und Kunden sollen zwischen Diensten wählen können, ohne ihre Daten oder ihre Betriebsfähigkeit zu verlieren. Diese Anforderung zieht sich durch Verträge, Prozesse und Architektur – auch bei mittelständischen Cloud-Anbietern.
Wer betroffen ist: mehr als die Hyperscaler
Die Pflichten treffen Anbieter von Datenverarbeitungsdiensten. Das sind typische Cloud-Dienste wie Infrastructure-as-a-Service, Platform-as-a-Service und Software-as-a-Service, aber auch andere digitale Angebote, die skalierbare und flexibel abrufbare Rechenressourcen bereitstellen. Es kommt also nicht auf die Größe des Anbieters an, sondern auf die Funktion des Dienstes. Auch ein spezialisierter deutscher Hosting-Anbieter, ein Managed-Service-Provider oder der Betreiber einer Branchenplattform kann unter die Regeln fallen.
Auf der Einkaufsseite ist das ebenfalls kein Konzernthema. Gerade Mittelständler, Kommunen, Kanzleien, Gesundheitsdienstleister und Softwarehäuser arbeiten intensiv mit Cloud-Diensten. Für sie ist der 12. September 2027 ein guter Anlass, den eigenen Vertragsbestand zu öffnen: Welche Laufzeiten laufen noch? Welche Kündigungsfristen gelten? Und wer trägt im Zweifel die Kosten des Ausstiegs? Diese Fragen gehören künftig in jede Beschaffung und in jedes Risikogespräch mit der Geschäftsleitung.
Auch Systemintegratoren, Beratungsunternehmen und externe Datenschutzbeauftragte sind mittelbar betroffen, weil sie Ausstiegsprojekte begleiten. Für sie lohnt es sich, früh ein Gespür für die geforderten Übergangsprozesse, Datenformate und Verantwortlichkeiten zu entwickeln. Nach bisheriger Praxiserfahrung ist eine klare interne Zuordnung dabei oft wichtiger als die Auswahl einzelner Werkzeuge. Wer den Wechsel steuert, wer den Vertrag prüft und wer die technische Migration verantwortet, sollte vorher feststehen.
Die Kernpflichten ab dem 12. September 2027
Der Data Act verpflichtet Anbieter von Datenverarbeitungsdiensten, den Wechsel zu einem anderen Anbieter oder in eine eigene Infrastruktur zu erleichtern. Das beginnt bei den Informationen vor Vertragsschluss und reicht bis zur konkreten Unterstützung während der Migration. Vier Punkte tauchen dabei immer wieder auf:
- Vertragliche Klarheit: Kündigungsfristen, Übergangszeiträume und Zuständigkeiten müssen verständlich geregelt sein. Sonderklauseln, die den Ausstieg praktisch unmöglich machen, passen nicht mehr zum Regelungsziel.
- Technische Austauschbarkeit: Daten, Anwendungen und Konfigurationen müssen so exportiert werden können, dass der Betrieb beim neuen Anbieter weitergeht. Offene, maschinenlesbare Formate sind dafür der Mindeststandard.
- Prozessuale Unterstützung: Der bisherige Anbieter muss den Übergang aktiv begleiten und die dafür nötigen Informationen bereitstellen. Ein stiller Export-Link ist in der Regel zu wenig.
- Klare Kosten: Wer für den Wechsel noch etwas berechnet, muss das nachvollziehbar machen. Versteckte Transfergebühren laufen dem Zweck der Regeln direkt zuwider.
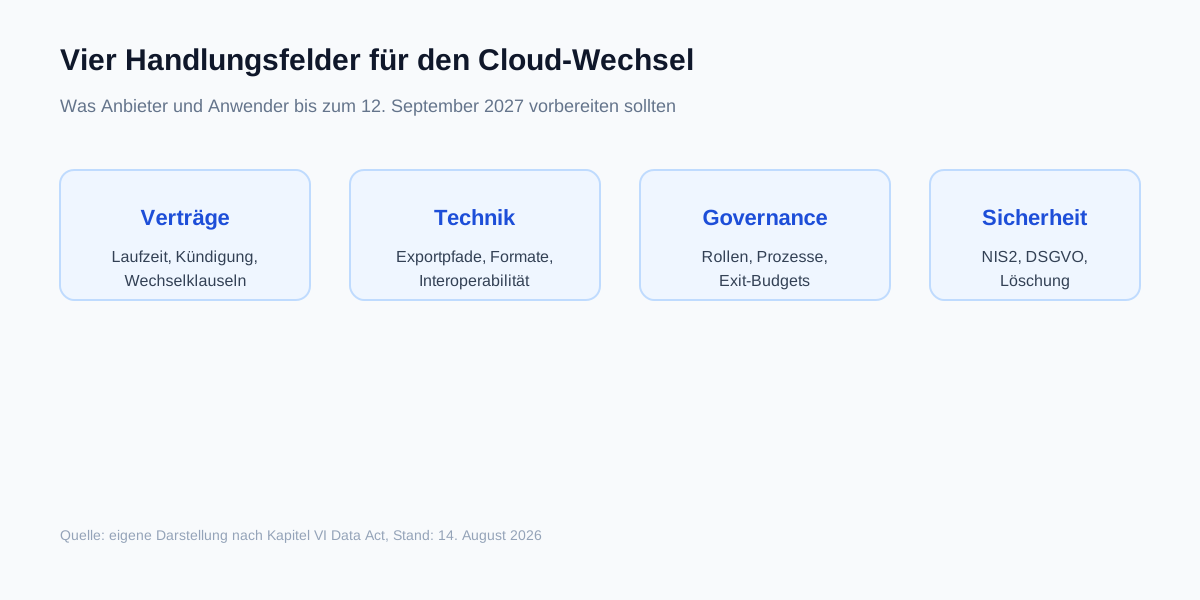
Verträge und Governance rechtzeitig anpassen
Viele Cloud-Verträge sind ausgerechnet beim Ausstieg erstaunlich vage. Oft steht dort nur, dass der Kunde kündigen und seine Daten exportieren darf – aber nicht, wer den Export anstößt, wie lange er dauern darf und was mit den Daten beim Alt-Anbieter passiert. Genau diese Lücken sollten Sie jetzt schließen, bevor die Pflichten im September 2027 greifen.
Auf Anbieterseite bedeutet das: Wechselklauseln nicht als lästige Pflicht, sondern als Prüfstein des eigenen Vertragswerks behandeln. Konkrete Fristen, benannte Ansprechpartner und ein klarer Ablauf helfen beiden Seiten. Wer heute schon Verträge automatisch um drei Jahre verlängert, sollte die Kündigungslogik parallel prüfen. Eine lange Vertragsbindung ist nicht automatisch unzulässig, aber sie darf den Wechsel nicht faktisch blockieren.
Für Anwender lohnt sich eine kleine Vertragsinventur: Welche Dienste sind wirklich geschäftskritisch? Wo liegen die Daten? Und wer hätte im Ernstfall überhaupt die Befugnis, einen Wechsel auszulösen? Solche Fragen wirken banal, werden im Alltag aber gern vertagt, bis ein Preissprung oder ein Sicherheitsvorfall den Druck erhöht.
Technische Wechselbereitschaft: Export, Formate, Schnittstellen
Ein Wechsel, der nur auf Papier funktioniert, hilft niemandem. Deshalb lohnt sich der Blick auf die technische Seite, bevor ein Exit-Szenario akut wird. Anbieter sollten prüfen, ob Kundendaten tatsächlich in einem offenen Format vorliegen und ob der Export auch große Bestände in vertretbarer Zeit bewältigt. Ein manueller Teilauszug ist kein tragfähiger Migrationspfad.
Für Anwender heißt das: Nicht auf das Marketingversprechen „Export möglich“ verlassen, sondern den Weg einmal durchspielen. Eine Probe-Migration deckt schnell auf, wo Schnittstellen fehlen, wo Konfigurationen verloren gehen oder wo schlicht niemand weiß, wie der Umzug im laufenden Betrieb funktionieren soll. Solche Tests sind kein Selbstzweck. Sie machen den Notfallplan belastbar und verhindern, dass der erste echte Wechsel zum Experiment wird.
Auch Schnittstellen gehören auf die Agenda. Offene APIs und dokumentierte Exportformate sind kein Komfort, sondern die Grundlage dafür, dass ein neuer Anbieter den Betrieb überhaupt übernehmen kann. Wer eigene Werkzeuge oder Branchenlösungen einsetzt, sollte klären, welche Abhängigkeiten daran hängen.
Wechselentgelte, Exit-Budgets und Wirtschaftlichkeit
Wechselentgelte waren lange ein stiller Hebel. Ein Anbieter konnte den Ausstieg formal erlauben, ihn aber durch hohe Transferkosten unattraktiv machen. Der Data Act räumt mit diesem Muster auf. Anbieter müssen Wechselkosten transparent machen, und die Regeln sehen vor, dass Wechselentgelte schrittweise entfallen. Wer bislang mit saftigen Ausstiegsgebühren kalkuliert hat, sollte das Geschäftsmodell deshalb nicht erst 2027 umstellen.
Auf der Anwenderseite gehört ein realistisches Exit-Budget in die Planung. Damit ist nicht gemeint, dass jedes Unternehmen sofort Geld für einen Umzug zurücklegen muss. Aber die Frage, was ein Wechsel kosten darf, sollte vor der Verlängerung beantwortet werden – nicht erst unter Zeitdruck. Dazu zählen interne Arbeitszeit, externe Unterstützung, mögliche Parallelkosten und der Aufwand für Tests.
Sicherheit und NIS2 beim Anbieterwechsel
Ein Cloud-Wechsel ist kein reines Umzugsprojekt. Während der Migration entstehen neue Angriffsflächen: Zugänge werden umgestellt, Daten werden kopiert, und nicht selten laufen alte und neue Umgebung vorübergehend parallel. Wer hier nicht aufpasst, exportiert nicht nur Daten, sondern auch Risiken.
Deshalb gehört die Sicherheit von Anfang an in den Wechselplan. Dazu zählen Zugriffskontrollen, Verschlüsselung auf dem Transportweg und eine klare Löschregelung beim Alt-Anbieter. Gleichzeitig spielt die NIS2-Richtlinie mit hinein: Für betroffene Einrichtungen muss das Sicherheitsniveau auch während und nach dem Wechsel stimmen. Wie die NIS2-Registrierung beim BSI funktioniert, haben wir im Beitrag zur NIS2-Registrierung beschrieben.
Genauso wichtig ist der Datenschutz. Wenn personenbezogene Daten den Anbieter wechseln, müssen Betroffenenrechte, Speicherorte und Auftragsverarbeitung sauber geregelt sein. Ein Wechsel ist also kein Argument, die DSGVO beiseitezulegen – im Gegenteil: Er deckt oft erst auf, wie unklar die Verantwortlichkeiten bisher waren.
In sieben Schritten zur Data-Act-Readiness
Die folgenden sieben Schritte ersetzen keine Rechtsberatung, geben aber einen pragmatischen Rahmen für die nächsten Monate:
- Zuständigkeit klären: Legen Sie fest, wer das Thema Cloud-Switching im Unternehmen verantwortet – nicht „die IT“, sondern eine Person mit Befugnis.
- Betroffenheit einordnen: Prüfen Sie für jede genutzte Cloud-Leistung, ob sie als Datenverarbeitungsdienst einzustufen ist.
- Verträge durchsehen: Kündigungsfristen, Übergangszeiträume und Wechselklauseln systematisch erfassen.
- Daten und Abhängigkeiten inventarisieren: Wo liegen Daten, Konfigurationen und Zugänge? Welche Prozesse hängen an welchem Dienst?
- Probe-Migration durchführen: Testen Sie den Export in einem überschaubaren, aber realistischen Szenario.
- Exit-Budget festlegen: Rechnen Sie interne und externe Wechselkosten sichtbar durch.
- Verantwortlichkeiten dokumentieren: Halten Sie fest, wer im Ernstfall entscheidet, wer koordiniert und wer den Wechsel technisch umsetzt.
Einordnung in die europäische Datenstrategie
Der Data Act ist kein isoliertes Vorhaben. Er gehört zu dem Versuch der EU, Daten nicht nur zu regulieren, sondern auch nutzbar zu machen. Der Wechsel zwischen Cloud-Diensten soll verhindern, dass Unternehmen in einer Abhängigkeit festhängen, die sie wirtschaftlich lähmt. Gleichzeitig soll der Wechsel den Wettbewerb zwischen europäischen Anbietern stärken.
In der deutschen Compliance-Landschaft reiht sich der Data Act neben Themen wie NIS2, DSGVO und KI-Verordnung ein. Die Regelwerke überschneiden sich, gerade wenn ein Cloud-Dienst sensible Daten verarbeitet oder in kritischen Prozessen steckt. Wer die Anforderungen getrennt betrachtet, baut schnell doppelte Strukturen auf. Ein gemeinsamer Blick auf Verträge, Sicherheit und Datenverantwortung spart dagegen Kraft – im Compliance-Mittelstand-Überblick ist das vollständige Bild skizziert.
Fazit
Der 12. September 2027 klingt weit weg, aber viele Cloud-Verträge reichen über dieses Datum hinaus. Wer heute verlängert, ohne den Ausstieg zu denken, baut sich die Probleme von morgen selbst ein. Für Anbieter heißt das: Wechselprozesse und Vertragsklauseln jetzt anpassen. Für Anwender: die neuen Rechte kennen, Altverträge prüfen und den Weg nach draußen testen, bevor er zum Notfall wird.
Technisch und rechtlich gibt es kaum einen Grund, damit bis 2027 zu warten. Die besseren Ausstiegsbedingungen sind ein handfester Vorteil – wenn man sie auch einfordert.
Quellen
- Verordnung (EU) 2023/2854 (Data Act)
- Europäische Kommission: Data Act
- Verordnung (EU) 2016/679 (DSGVO)
- Richtlinie (EU) 2022/2555 (NIS2)
- BSI: Cloud Computing
Stand: 14. August 2026. Alle externen Links wurden zuletzt an diesem Tag geprüft.